이 글에서는 이러한 형태의 공격을 받았을 때 즉시 취해야 할 조치를 설명합니다. 저는 이를 "도미노 공격"이라고 부릅니다. 이 공격은 해커들이 순차적으로 악용하는 여러 단계로 구성됩니다. 가능한 한 빨리 회피 조치를 취하고, CyberHoot과 같은 도구를 사용하여 직원들에게 충분한 교육을 제공하여 피싱 공격을 탐지하고 비밀번호를 철저히 보호하도록 하세요! 직원 교육에 관심이 있으시면 CyberHoot.com 교육 웹사이트를 방문하세요. 저희 리셀러에게 연결해 드리겠습니다.
'도미노 돌파' 1단계 :
저희 고객사인 Finance@IronCladCookware.com 은 정기적으로 거래하는 업체로부터 Google Docs, Dropbox 또는 기타 온라인 저장소에 있는 비밀번호로 보호된 송장을 검토해 달라는 이메일을 받았습니다. 흔치 않은 요청이었지만, 해당 업체는 저희에게 중요한 거래처였기에 요청에 응했습니다. 그런데 알고 보니 업체 이메일 도메인이 철자 하나 차이로 잘못되어 있었습니다(예: Twirlstool.com 이메일은 Twrlstool.com에서 발송될 수 있는데, 여기서 i가 빠져 있었습니다). 저희가 로그인한 웹사이트에서 직원 한 명의 사용자 이름과 비밀번호가 유출되었습니다. 해커들은 이제 저희 회사 내 해당 사서함의 모든 폴더에 있는 모든 이메일 주소를 검색하고 있습니다.
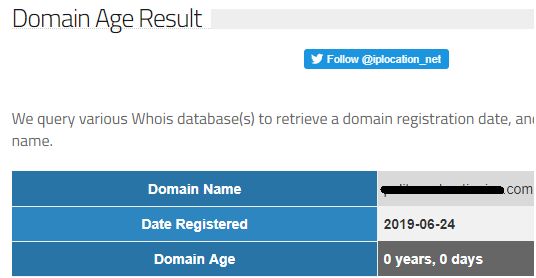
2단계: 두 번째 도미노가 쓰러짐(유사한 도메인 이름이 등록됨)
아래 스크린샷에서 해커들은 오늘 3단계에서 사용할 유사 도메인 이름을 등록했습니다. 이 도메인은 타깃 회사의 도메인과 매우 유사하며 이러한 공격의 본거지로 사용될 것입니다.
3단계: 세 번째 도미노 – 신뢰 관계 활용
해커는 겉으로는 무해해 보이지만 실제로는 효과적인 다양한 이메일을 작성하여, 거래처, 고객, 가족, 친구와의 신뢰 관계를 악용합니다. 이러한 이메일은 사칭 이메일 계정을 사용하여 발송됩니다. 예를 들어, 가상의 사례에서 해커는 실제 해킹당한 IroncladCookware.com 계정의 이메일 주소로 자격 증명 탈취 공격을 위한 이메일을 Finance@IroncladCookware.com 이라는 가짜 이메일 주소를 사용하여 발송합니다. 이 공격이 효과적인 이유는 발신자 이름이 수신자에게 친숙한 사용자로 인식되고 받아들여질 가능성이 높기 때문입니다. 이러한 암묵적인 신뢰 덕분에 공격 페이로드가 성공할 확률이 높아집니다.
4단계: 여러 개의 도미노가 연락처에 걸쳐 떨어지기 시작합니다.
해커들은 여기서 멈추지 않을 것입니다. 이메일 계정 침해가 시작됩니다. 대부분의 사람들은 아는 사람이 보낸 유사 이메일을 별 생각 없이 클릭할 것입니다. 청구서, 미결제 잔액, 또는 기타 의심스러운 금융 거래를 확인하기 위해 자격 증명을 제공하는 사람은 줄어들 것입니다. 이로 인해 점점 더 많은 기업이 침해를 당하고, 더 많은 기업이 표적이 됩니다. 이를 도미노 침해 효과라고 합니다.
회사가 이러한 이벤트에 참여할 때 자신을 보호하고 도미노보다 앞서 나가는 방법에 대한 몇 가지 실용적인 조언을 소개합니다!
1단계: 신속하게 응답하는 이메일을 작성하여 모든 연락처에 즉시 보내 가짜 도메인과 표적 공격에 대해 알립니다.
2단계: 새로 등록된 도메인 이름의 ISP를 조사하고, 유사 도메인 이름에서 발생한 피싱 공격에 대한 신고를 보내 즉시 삭제를 요청합니다.
시간이 매우 중요합니다. 현실 세계에서 유사 도메인이 등록되어 운영될 준비가 되는 순간, 모든 공급업체, 고객, 친구, 가족에게 공격 이메일이 쏟아지기 시작합니다. 당신과 당신의 이름을 믿는 사람들이 가짜 송장이나 로그인 요청을 클릭하고 자신도 모르게 공격을 당하면서 도미노가 쓰러지기 시작합니다.
생각나는 모든 사람에게 경고 메모를 보내는 것은 중요하고 시급한 첫 번째 단계입니다.
나머지 단계들은 보호 수준이 점차 높아지는 순서대로 진행해야 합니다. 이러한 조치들 모두 비용이 드는 것은 아닙니다. 일부는 매우 효과적인 보호 수단입니다(예: 다단계 인증 ).
기본 보호:
향상된 보호:
고급 보호:
행동을 요구하다:
모든 기업은 기본적인 보안 시스템을 갖춰야 합니다. 지금 바로 CyberHoot에 문의하여 도미노 공격을 막기 위한 필수 교육을 직원들에게 제공할 수 있는 리셀러를 연결받으세요. 예방은 치료보다 훨씬 중요합니다. 이메일 해킹과 같은 유사한 위협으로부터 보호하는 방법을 알아보려면 여기를 클릭하세요.
사이버후트(CyberHoot)에서 제공하는 다음 지침 에 따라 해킹당한 이메일 계정을 복구하세요.
Craig, CyberHoot 공동 창립자
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러 편집글: 우리는 이미 오래전부터 알고 있었죠...
더보기
저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러의 편집글: 저는 다음과 같은 축복을 받았습니다...
더보기
저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러의 편집: 초창기 시절이 기억납니다...
더보기