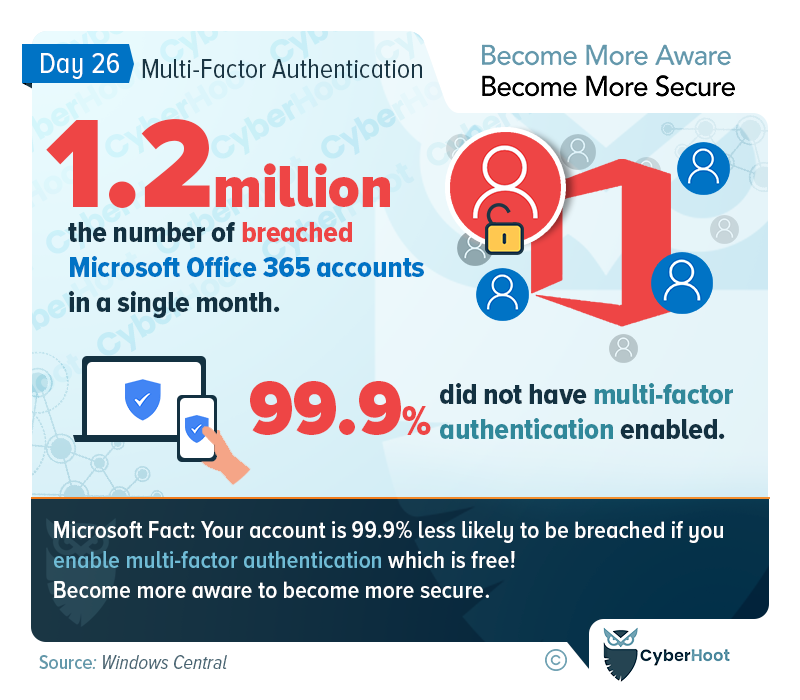
살다 보면 가끔씩 얼마나 쉬운지, 왜 지금까지 이걸 적용하거나 사용하지 않았는지 의아해질 정도로 유용한 팁을 접하게 됩니다. MFA(2FA)는 모든 사람이 모든 온라인 계정에 적용하고 배워야 할 사이버 보안 필수 팁 중 하나입니다. MFA(2FA)는 비밀번호 외에 두 번째 인증 요소를 사용하여 SaaS 애플리케이션에서 본인을 식별하는 방식입니다. 해커가 제3자 웹사이트를 통해 비밀번호를 탈취하여 계정을 도용하는 것을 방지합니다.
MFA/2FA 외에도 가능한 한 빨리 비밀번호 관리자를 사용하는 것이 좋습니다. 이 두 가지 도구 사용법을 익힌 후 몇 주 만에 실천하게 되면 분명 만족할 만한 두 번째 유용한 방법입니다. 핵심은 온라인에서 자신을 보호하기 위해 MFA/2FA와 비밀번호 관리자를 최대한 빨리 도입하라는 것입니다. 분명 후회하지 않으실 겁니다!
또한 CyberHoot에 가입하고 아래에 표시된 모범 사례를 구현하는 것도 고려해보세요.
CyberHoot에서는 많은 중소기업과 MSP가 위의 조언을 따르면 방어력을 크게 강화하고 사이버 공격의 또 다른 희생자가 되지 않을 수 있다고 생각합니다.
사이버보안 인식의 달(CAM)을 즐겁게 보내고 계시길 바랍니다. 사이버후트(CyberHoot)의 페이스북 , 링크드인 , 트위터 페이지를 방문하거나 구독하시면 한 달 내내 매일 업데이트되는 정보를 받아보실 수 있습니다.
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러 편집글: 우리는 이미 오래전부터 알고 있었죠...
더보기
저자: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: CAPTCHA는 다음 사항을 테스트해야 합니다...
더보기
저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러의 편집글: 저는 다음과 같은 축복을 받았습니다...
더보기
