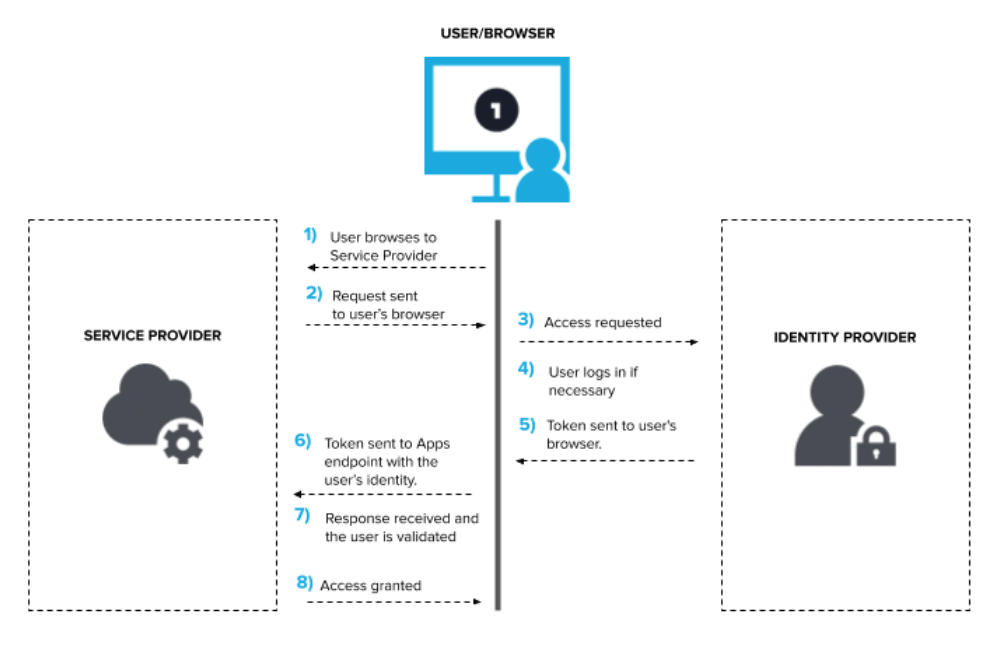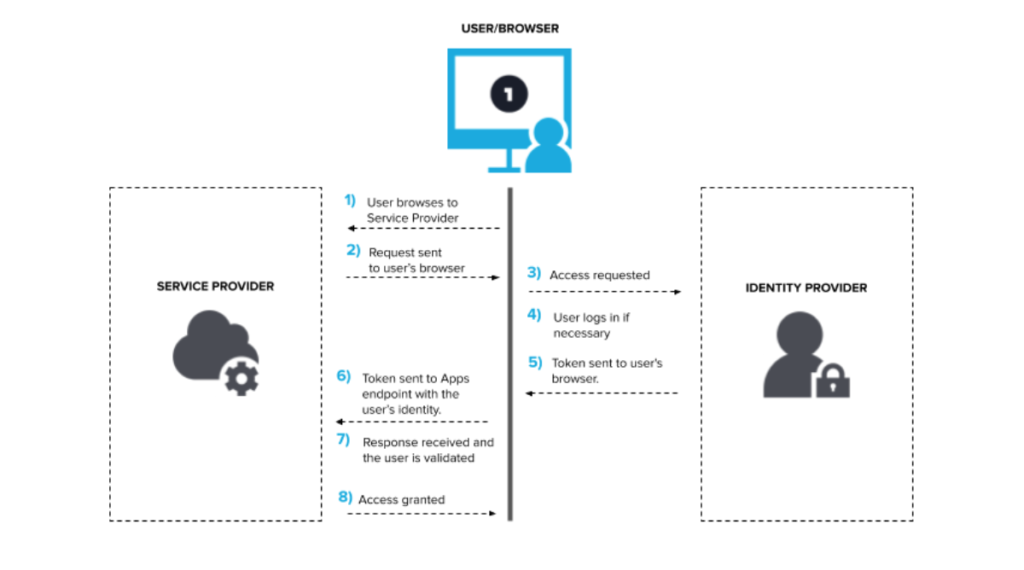
싱글 사인온(SSO) 은 사용자가 하나의 계정 정보만으로 여러 애플리케이션과 웹사이트에 안전하게 로그인할 수 있도록 하는 인증 방식입니다. SSO는 애플리케이션과 LastPass 또는 Google Authenticator와 같은 인증 앱 간에 설정된 신뢰 관계( 이중 인증 )를 기반으로 작동합니다. 이러한 신뢰 관계는 일반적으로 인증 앱과 서비스 제공업체 간에 교환되는 인증서를 통해 구축됩니다. 이 인증서는 인증 앱에서 서비스 제공업체로 전송되는 신원 정보를 서명하는 데 사용되어 서비스 제공업체가 해당 정보가 신뢰할 수 있는 출처에서 온 것임을 확인할 수 있도록 합니다. SSO에서 이러한 신원 데이터는 사용자의 이메일 주소나 사용자 이름과 같은 사용자 식별 정보를 포함하는 토큰 형태로 제공됩니다.
출처: OneLogin
추가 자료: 싱글 사인온(SSO) 작동 방식
싱글 사인온(SSO)은 중소기업이 조직 내 사용자 인증 및 관리를 지원하기 위해 도입을 고려해야 할 도구입니다. 사이버후트(CyberHoot)에서 권장하는 강력한 사용자 인증 방법인 2단계 인증 에 대한 자세한 내용은 관련 글을 참조하세요. 도입하는 모든 SSO 솔루션은 사용자와 계정을 안전하게 보호하기 위해 다단계 인증도 지원해야 합니다.
SSO(Single Sign-On)는 조직 전체의 인증 절차를 간소화할 뿐만 아니라 등록된 사용자 목록과 활성 및 비활성 사용자 마스터 데이터베이스를 최신 상태로 유지하는 데에도 탁월한 솔루션입니다. 수많은 온라인 SaaS(Software-as-a-Service) 솔루션을 관리하는 것은 매우 어려운 작업일 수 있습니다. 하지만 SSO를 사용하면 이러한 솔루션 관리 작업을 크게 간소화하는 동시에 사용자가 솔루션에 접속하기 위해 기억해야 하는 비밀번호의 수도 줄일 수 있습니다. 이는 모두에게 이익이 되는 윈윈 전략이며 모든 기업에서 적극적으로 도입을 권장해야 합니다.
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러의 편집: 초창기 시절이 기억납니다...
더보기
글쓴이: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: 이번 주 블로그에는...
더보기
때때로 보안 연구원들이 잠시 멈춰 생각하게 만들 만큼 교묘한 속임수를 쓰는 악성 소프트웨어가 등장하곤 합니다.
더보기