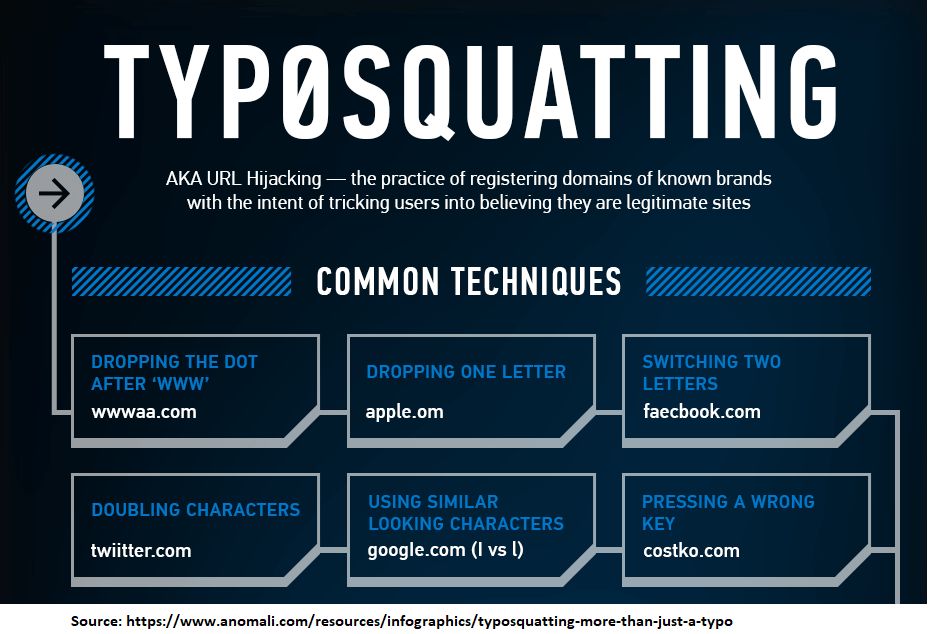
타이포스쿼팅은 URL 하이재킹이라고도 불립니다. 이는 인터넷 사용자가 웹 브라우저에 웹사이트 주소를 입력할 때 발생하는 오타와 같은 실수를 악용하는 사이버스쿼팅의 한 형태입니다.
타이포스쿼팅은 해커가 피싱 공격에서 일반적으로 사용하는 방법으로, 사용자를 유사 도메인을 클릭하도록 유도하여 동일한 형식의 웹사이트에 접속하게 한 다음 해커에게 로그인 자격 증명을 제공하여 합법적인 비즈니스 웹사이트의 자격 증명을 훔치는 것입니다.
예를 들어 kmart.com은 m을 R과 N으로 대체하여 krnart.com 도메인을 등록한 사람에 의해 타이포스쿼팅될 수 있습니다. 이런 방식으로 볼 때 Kmart.com과 Krnart.com의 유사성은 놀랍습니다.
타이포스쿼팅은 여러 가지 방식으로 중소기업에 영향을 미칩니다. 특히 피싱 공격의 경우, 해커가 손쉽게 데이터, 네트워크, 그리고 회사를 침해할 수 있기 때문에 타이포스쿼팅이 주요 위협 요소가 됩니다. 중소기업은 타이포스쿼팅 공격에 대비하여 직원들이 아마존, 마이크로소프트, 구글과 같은 일반적인 인터넷 사이트에 접속할 때 계정 정보를 제공하는 것을 경계해야 합니다.
직원들에게 이메일의 URL을 주의 깊게 검토하고 타이포스쿼팅 공격을 항상 경계하도록 교육하세요.
2020년 1월 13일, 미국에 본사를 둔 사이버 보안 연구 회사인 Area 1 Security 는 새로운 타이포스쿼팅 공격 이 발생했다고 보고했습니다. 이 회사는 오바마 행정부 시절 헌터 바이든에게 이사회 이사직을 맡기는 대가로 급여를 지급했던 우크라이나 에너지 회사 부리스마(Burisma)와, 트럼프 대통령이 우크라이나 정부 관계자들에게 조사를 촉구했던 바로 그 회사를 러시아 해커들이 성공적으로 공격했다고 밝혔습니다. 해커들은 부리스마와 그 자회사들을 위해 여러 개의 타이포스쿼팅 도메인 이름을 등록했습니다. 이를 통해 " Fancy Bear "로 알려진 러시아 해킹 그룹은 부리스마 직원들을 대상으로 피싱 공격을 감행하여 이메일 서버와 컴퓨터 시스템에 침입했습니다.
이러한 공격으로 인해 SMB에 대한 CyberHoot의 조언이 바뀌나요?
아니요. 타이포스쿼팅 이메일 피싱 공격이 Burisma와 같은 대기업에서 효과적이라고 해서 중소기업에서도 효과가 없다는 것은 아닙니다. 모든 기업은 타이포스쿼팅된 도메인 이름을 이용한 피싱 공격의 표적이 될 수 있습니다. 직원들에게 더욱 경계하도록 교육해야 합니다. 다음 조언을 따르세요.
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

저자: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: Claude Code가...
더보기
저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러 편집글: 우리는 이미 오래전부터 알고 있었죠...
더보기
저자: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: CAPTCHA는 다음 사항을 테스트해야 합니다...
더보기
