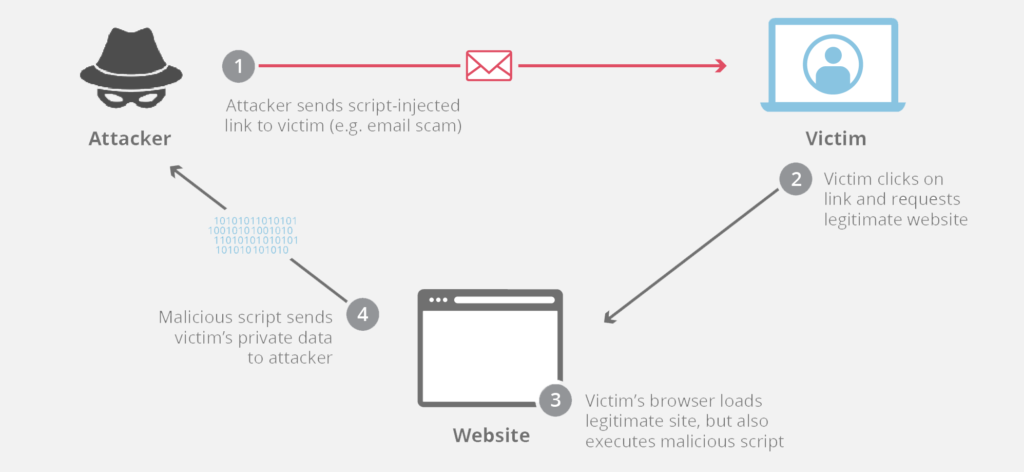
크로스 사이트 스크립팅(XSS) 은 해커가 취약한 웹 애플리케이션에 악성 코드를 삽입하는 공격 방식입니다 . XSS는 다른 웹 공격 방식과 달리 애플리케이션 자체를 직접적으로 공격하는 것이 아니라, 웹 애플리케이션 사용자를 위험에 빠뜨린다는 점에서 차이가 있습니다. XSS 취약점을 이용하면 공격자는 피해 사용자로 가장하여 사용자가 수행할 수 있는 모든 작업을 실행하고 사용자의 데이터에 접근할 수 있습니다. 만약 해당 사용자가 관리자 권한을 가지고 있다면, 공격자는 시스템의 모든 기능과 데이터에 대한 완전한 제어권을 확보할 수 있습니다. 이로 인해 대부분의 사용자 계정이 손상될 수 있습니다. 또한 트로이 목마 악성코드가 활성화되어 페이지 콘텐츠가 변조될 수 있으며, 사용자가 자발적으로 개인 정보를 제공하도록 유도할 수 있습니다. 더 나아가 세션 쿠키가 노출되면 해커는 실제 사용자를 사칭하여 개인 계정을 악용할 수 있습니다.
출처: Imperva , PortSwigger
추가 자료: XSS 공격이란 무엇인가? – FedTech Magazine
관련 용어: 교차 사이트 요청 위조(CSRF)
중소기업(SMB)에서 자체 소프트웨어를 개발하거나 코딩을 하지 않는다면 XSS가 존재한다는 사실만 알면 XSS에 대해 걱정할 필요가 없습니다. 하지만 개발 업무를 한다면 계속 읽어보세요.
크로스 사이트 스크립팅(XSS)을 방지하는 것은 경우에 따라 어려울 수 있으며, 애플리케이션 설계 및 사용자가 제어할 수 있는 데이터 처리 방식에 따라 더 복잡해질 수 있습니다. 일반적으로 XSS 취약점을 효과적으로 방지하려면 아래 나열된 여러 가지 조치를 병행해야 합니다. 조직에 IT 직원이 있거나 시스템 지원을 위해 외부 업체를 고용하는 경우, 해당 업체와 협력하여 XSS 공격 방어를 위한 다음 조치를 구현하여 보안을 강화하십시오.
Content-Type X-Content-Type-Options 브라우저가 의도한 대로 응답을 해석할 수 있도록 헤더를 지정합니다.최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.


대부분의 피싱 테스트는 직원들을 속입니다. 하지만 HootPhish는 먼저 인사를 건넵니다! HootPhish는 사람들에게 처음부터 이렇게 말합니다. "이 테스트는..."
더보기
심각도: 치명적 (CVSS 9.2) | 발행일: 2026년 10월 22일 | 10월 21일, PHP에서 두 가지 심각한 결함이 발견되었습니다...
더보기