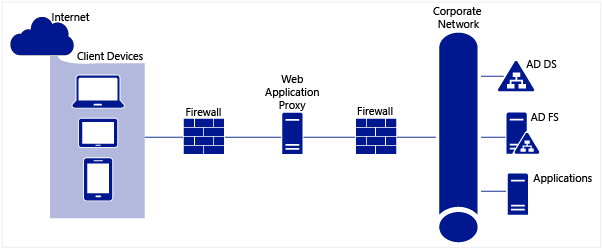
애플리케이션 프록시 는 배포 가능한 가장 안전한 방화벽 유형 중 하나입니다. 애플리케이션 프록시는 보호된 네트워크와 외부 네트워크 사이에 위치합니다. 외부로 전송되는 모든 패킷은 프록시에서 차단되며, 프록시는 자체적으로 요청을 보내고 응답을 처리합니다. 패킷이 위협이 아닌 것으로 판단되면 응답이 사용자에게 다시 전달됩니다. 따라서 클라이언트와 서버는 직접적으로 상호 작용하지 않으며, 필요한 경우 패킷의 전체 내용을 바이트 단위로 검사할 수 있습니다. 자바 코드와 같은 다양한 애플리케이션은 패킷을 호스트로 전달하기 전에 자바 샌드박스에서 테스트하여 영향을 평가할 수 있습니다.
출처: ScienceDirect
추가 정보: 마이크로소프트의 최신 클라우드 혁신 기술: 프린팅
애플리케이션 프록시는 일반적으로 방화벽에 사용됩니다. 애플리케이션 프록시 방화벽의 주요 단점은 처리량에 미치는 성능 저하입니다. 오늘날 대부분의 방화벽은 상태 저장 검사 방화벽으로, 애플리케이션 프록시 기반 방화벽에 존재하는 일부(전부는 아님) 검사 및 보안 조치를 수행하면서도 더 많은 트래픽을 더 빠르게 처리할 수 있습니다. 상태 저장 검사 방화벽은 보안 보호 측면에서 큰 발전을 이루었기 때문에 오늘날 시장에 출시된 방화벽의 대부분을 차지합니다. 따라서 대기업, 중견기업, 중소기업을 포함한 모든 기업에서 애플리케이션 프록시 기반 방화벽에 대한 수요가 감소하고 있습니다.
모든 기업이 애플리케이션 기반 프록시를 고려해야 하는 경우는 기업 네트워크로 유입되는 모든 인터넷 트래픽에 적용됩니다. 이러한 경우, 비무장지대(DMZ) 로 트래픽을 전달하는 경우에도 애플리케이션 프록시를 사용하여 트래픽이 합법적이고 안전한지 검사하고 검증하는 것이 좋습니다.
https://www.youtube.com/watch?v=WZQnCvLqfjg
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러의 편집: 초창기 시절이 기억납니다...
더보기
글쓴이: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: 이번 주 블로그에는...
더보기
때때로 보안 연구원들이 잠시 멈춰 생각하게 만들 만큼 교묘한 속임수를 쓰는 악성 소프트웨어가 등장하곤 합니다.
더보기
