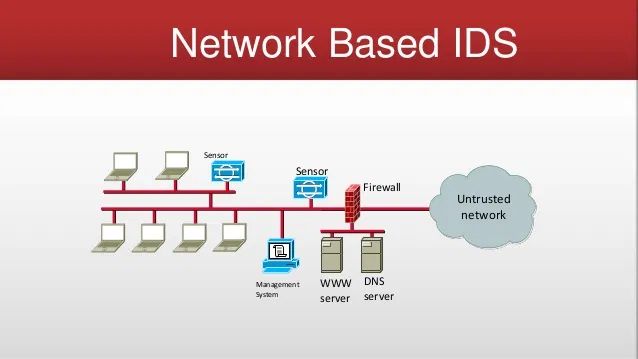
네트워크 기반 침입 탐지 시스템(NIDS) 또는 네트워크 기반 IDS는 중요한 네트워크 트래픽을 모니터링하기 위해 전략적으로 배치되는 보안 하드웨어입니다. 기존의 네트워크 기반 IDS는 지나가는 네트워크 트래픽을 분석하고 시스템에 저장된 알려진 공격 라이브러리와 비교합니다. 최신 시스템은 인공지능(휴리스틱)을 사용하여 트래픽에서 특정 패턴을 분석합니다. 공격이 식별되거나 특정 패턴이 발견되면 일반적으로 보안 운영 센터(SOC)로 경고가 전송됩니다. SOC에서는 경고를 검토하고 타당성을 판단하여 필요한 경우 상위 부서로 보고합니다.
네트워크 침입 탐지 서비스는 기업 환경에서 제대로 효과적으로 작동하기에는 비용이 많이 드는 고급 솔루션입니다. 클라우드 호스팅 제공업체가 있는 데이터 센터에서는 중요 네트워크에 더 높은 수준의 사이버 보안을 제공하기 위해 자주 사용됩니다. 그러나 중소기업(SMB) 환경에서는 비용이 너무 많이 들기 때문에 현실적으로 어려운 경우가 많습니다. 또한, 레벨 1, 2, 3 사이버 보안 성숙도 서비스, 프로세스 및 정책이 모두 구축된 경우에만 적합한 보안 서비스를 제공합니다. 대부분의 중소기업은 이러한 수준의 성숙도를 갖추고 운영하지 않습니다. 따라서 중소기업 네트워크 환경에서는 IDS나 상대적으로 비용이 많이 드는 IPS(침입 방지 서비스)를 권장하지 않습니다. 이 일반적인 지침에는 예외가 적용될 수 있으며, 특히 금융, 방위 산업 등 규제가 엄격한 산업에서는 높은 수준의 인증을 요구하는 경우가 많습니다.
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

심각도: 치명적 (CVSS 9.2) | 발행일: 2026년 10월 22일 | 10월 21일, PHP에서 두 가지 심각한 결함이 발견되었습니다...
더보기
저자: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: Claude Code가...
더보기
저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러 편집글: 우리는 이미 오래전부터 알고 있었죠...
더보기
