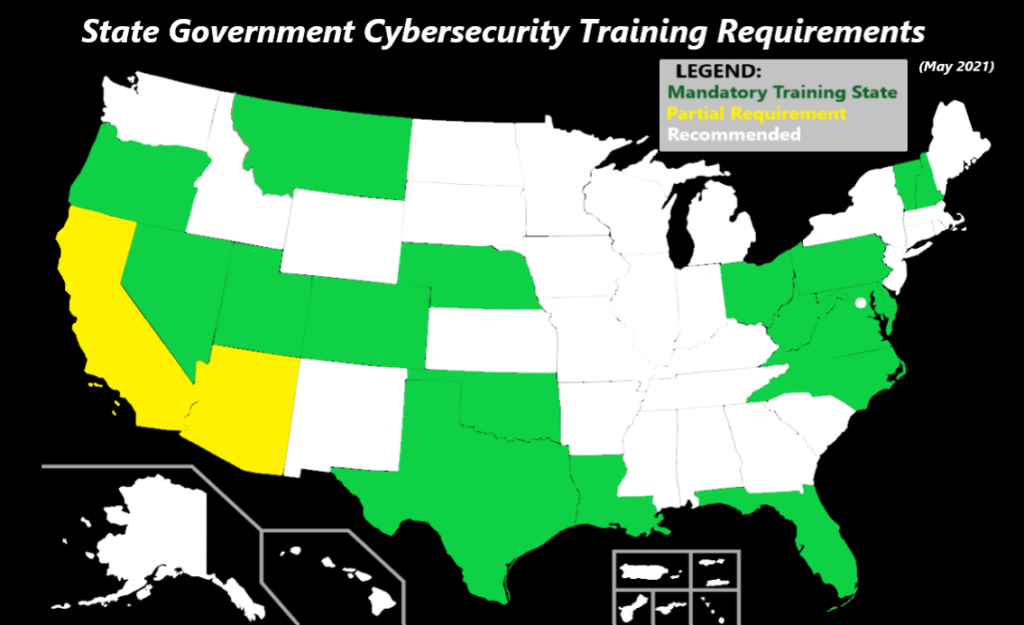
2021년 5월 17일 : 텍사스 주지사 그렉 애벗은 콜로니얼 파이프라인 랜섬웨어 공격 이후 , 기존에 제정된 사이버 보안 교육 요건을 준수하지 않는 사람들에게 처벌을 가하는 새로운 사이버 보안 법안( HB3834 )에 서명한다고 발표했습니다. 이 파이프라인 공격으로 100GB의 데이터가 잠기고 미국 최대 규모의 파이프라인 운영이 중단되었습니다. 이 파이프라인은 미국 동부 해안에서 사용되는 연료의 45%를 운송하며 텍사스에서 뉴욕 베이 지역까지 이어집니다. 이 공격과 더불어 전반적인 랜섬웨어 공격 증가 추세는 최근 몇 년 동안 많은 주에서 입법부를 통해 사이버 보안 교육 요건을 제정하는 계기가 되었습니다(위 지도 참조).
주 정부 기관들은 대부분의 데이터 침해가 인적 오류에서 시작된다는 것을 알고 있습니다. 텍사스는 이제 주 정부 기관이 매년 사이버 보안 인식 교육을 받도록 의무화했으며, 이를 준수하지 않을 경우 처벌을 받게 됩니다. 위에서 볼 수 있듯이 다른 주들도 사용자의 사이버 보안 인식 교육을 의무화하는 법률을 시행하고 있습니다. 해당 주는 다음과 같습니다.
귀하의 주가 이 목록에 있는 경우, 귀하의 조직은 CyberHoot과 같은 회사와 협력하여 해당 주의 사이버 보안 교육 요건을 준수하는 것이 매우 중요합니다. 더 중요한 것은, 사용자들이 피싱 공격을 탐지하고 예방하는 방법, 비밀번호 관리자가 비밀번호 관리에 중요한 이유, 그리고 공적 역할과 직책에서 위임받은 개인 식별 정보(PII)를 보호하는 방법에 대한 지침을 간절히 원하기 때문에, 반드시 준수해야 한다는 것입니다.
귀 기관은 시스템, 사용자 및 데이터를 보호하기 위한 조치를 취해야 합니다. 최근 몇 년 동안 공공 기관의 45%가 랜섬웨어 공격을 받았습니다 . 미국 전역에서 공공 기관들이 랜섬웨어 공격을 받고 있는 상황을 고려할 때, 선제적인 조치를 취하지 않을 이유가 없습니다.
사이버 보안 인식 교육은 조직의 보안 프로그램에 필수적인 요소입니다. 사이버후트(CyberHoot)의 공동 창립자 크레이그 테일러(Craig Taylor)는 " 생산성, 보안, 그리고 자신감은 사이버 보안 인식 교육과 테스트에서 비롯된다 "고 말했습니다. 조직에서 사용자에게 최고 수준의 사이버 보안 인식 교육을 제공하기 위해 다음과 같은 조치를 취할 수 있습니다.
출처 :
추가 자료 :
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

저자: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: Claude Code가...
더보기
저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러 편집글: 우리는 이미 오래전부터 알고 있었죠...
더보기
저자: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: CAPTCHA는 다음 사항을 테스트해야 합니다...
더보기