최근 암호화폐 거래소, 즉 인터넷에서 암호화폐를 사고팔 수 있는 곳들이 활발하고 성공적인 공격을 받고 있습니다. 한 사례로, 중국의 암호화폐 거래소인 폴리 네트웍스(Poly Networks)는 약 600억 달러 상당 의 암호화폐를 도난당했습니다. 다행히 해커는 폴리 네트웍스가 악용한 취약점을 수정하겠다고 약속하자, 대부분의 암호화폐를 (결국에는 전부는 아니더라도) 돌려주는 윤리적인 모습을 보였습니다. 폴리 네트웍스 사건 발생 몇 주 후, 일본의 암호화폐 플랫폼인 리퀴드(Liquid )가 해킹 공격을 받아 100억 달러 상당의 암호화폐를 도난당했습니다 . 도대체 무슨 일이 벌어지고 있는 걸까요?
100억 달러 상당의 암호화폐가 어떻게 도난당했는지에 대한 자세한 내용은 아직 공개되지 않았습니다. 다만, Liquid가 추후 공지가 있을 때까지 사용자 지갑의 모든 암호화폐 입출금을 중단하기로 결정했다는 사실은 확인되었습니다(아래 스크린샷 참조).
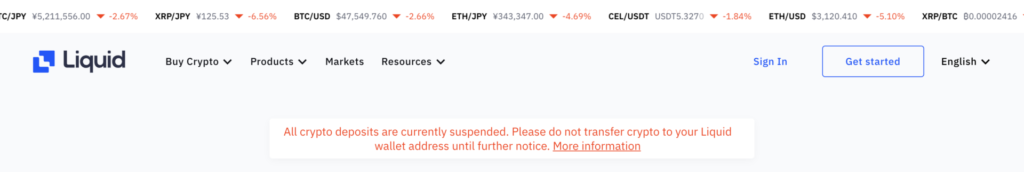
' 자세한 정보 ' 링크를 클릭하면 암호화폐 거래 플랫폼의 현황에 대한 향후 업데이트를 구독할 수 있습니다. 해당 페이지에는 상황이 해결될 때까지 모든 자산을 콜드 월렛 으로 이전하고 있다고 언급되어 있습니다. 콜드 월렛은 하드웨어 월렛이라고도 불리는 암호화폐 지갑 의 한 종류로, 개인 키가 안전한 장소(해커의 접근으로부터 멀리 떨어진 곳)에 보관된 USB 드라이브에 저장되고 사용자가 암호화폐를 사용할 때만 컴퓨터에 연결됩니다. 콜드 월렛에 저장된 암호화폐는 강력한 암호화로 보호되므로 기기가 도난당하더라도 매우 안전합니다. 다만, 기기 소유자는 더 이상 해당 암호화폐에 접근할 수 없습니다. 이는 개인 키 도난을 방지하는 가장 안전한 방법입니다.
암호화폐 회사는 갑자기 생겨날 수 있습니다. 은행 예금이 안전하다고 생각하는 것처럼 암호화폐도 제대로 보호된다고 가정할 수는 없습니다. 암호화폐에는 FDIC(연방예금보험공사)의 보호가 없습니다. 암호화폐 거래소를 안전하게 운영하려면 엄청난 첨단 기술과 정교한 사이버 보안이 필요합니다. 은행도 이러한 일을 할 수 있지만, 이러한 도난 사건은 암호화폐 거래소의 전반적인 사이버 보안이 얼마나 취약한지를 여실히 보여줍니다. CyberHoot은 어떤 암호화폐 거래소에도 1000달러 이상을 맡기지 않을 것입니다. 너무 위험해 보이기 때문입니다.
Liquid 사용자라면, 그들이 상황을 직접 파악할 때까지 지금 당장 할 수 있는 일은 많지 않습니다. Poly Networks를 해킹했던 해커가 Liquid에도 침투하여 암호화폐를 돌려받을 수도 있겠지만, 그럴 가능성은 매우 낮습니다. CyberHoot은 암호화폐 도난 피해를 최소화하기 위해 다음 조치를 권장합니다. 다음 조치를 따라 위험을 줄이세요.
현재 거래되는 암호화폐는 1만 개가 넘으며, 그중 다수는 초기 투자자들의 자금 투입으로 시작되었습니다. 모든 암호화폐가 비트코인처럼 2010년 몇 센트에서 2021년 8월 4만 5천 달러까지 급등하는 패턴을 따르지는 않는다는 점을 이해하는 것이 중요합니다. 또한, 일부 신흥 암호화폐는 코인 개발자들이 ICO( 초기 코인 공개 )를 통해 초기 투자자들로부터 자금을 모은 후, 실제로 암호화폐를 개발하지 않고 잠적하는 사기 사례도 있습니다. 따라서 소액 투자 로 시작하여 안전하게 접근하는 것이 좋습니다.
콜드월렛은 암호화폐 거래소를 통하지 않고 암호화폐를 보관하는 가장 안전한 방법으로 보입니다. 물리적 세계를 관리하면 가상 세계보다 투자를 더 쉽게 보호할 수 있기 때문입니다. 다만, 실수로 7500비트코인을 쓰레기장에 버렸다고 해서 2억 8천만 달러 상당의 비트코인이 들어 있는 오래된 하드 드라이브를 파내려고 애쓰는 그런 사람은 되지 마세요.
CyberHoot에서는 이러한 권장 사항을 염두에 두는 것 외에도 온라인 사이버 공격으로부터 개인과 기업을 보호하고 피해를 최소화하기 위해 다음과 같은 모범 사례를 권장합니다.
출처 :
추가 자료 :
해커들이 일본 암호화폐 거래소를 공격해 약 100억 달러를 훔쳤습니다.
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러의 편집: 초창기 시절이 기억납니다...
더보기
글쓴이: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: 이번 주 블로그에는...
더보기
때때로 보안 연구원들이 잠시 멈춰 생각하게 만들 만큼 교묘한 속임수를 쓰는 악성 소프트웨어가 등장하곤 합니다.
더보기
