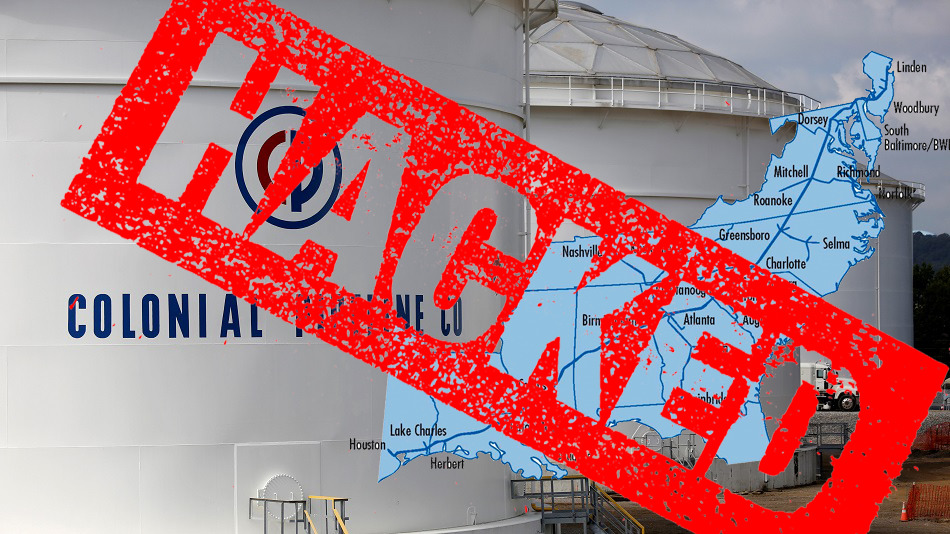
미국 최대 송유관인 콜로니얼 파이프라인이 랜섬웨어 공격으로 인해 운영을 중단했습니다. 콜로니얼 파이프라인은 미국 동부 해안에서 사용되는 연료의 45%를 운송하며, 텍사스에서 뉴욕 베이 지역까지 이어집니다. 이 송유관 회사는 2021년 5월 7일 성명을 통해 사이버 공격의 피해를 입었다는 사실을 알게 되었다고 밝혔습니다.
"이 사건은 랜섬웨어와 관련이 있다는 것을 확인했습니다. 이에 대응하여 저희는 위협을 억제하기 위해 일부 시스템을 사전에 오프라인으로 전환했으며, 이로 인해 모든 파이프라인 운영이 일시적으로 중단되었고 일부 IT 시스템에도 영향을 미쳤습니다."
블룸버그 와 월스트리트저널 에 따르면 , 파이어아이(FireEye) 의 사이버 보안 사고 대응 전문가들이 이번 공격이 다크 사이드(DarkSide) 라는 랜섬웨어 변종과 연관되어 있다는 조사 결과를 발표하며 조사에 협조하고 있습니다.
다크사이드(DarkSide)는 2020년 8월에 사이버 범죄 조직을 결성했으며, 2021년 5월 현재까지 40건 이상의 피해자로부터 탈취한 데이터를 공개했습니다. 공격자들이 요구하는 금액이나 콜로니얼 파이프라인(Colonial Pipeline)이 해커들에게 돈을 지불했는지 여부는 불분명합니다. 하지만 블룸버그 보도 에 따르면, 이번 공격으로 콜로니얼 파이프라인 네트워크에서 100GB의 데이터가 탈취되었다고 합니다. 참고로, 런던에 본사를 둔 외환 거래소 트래블렉스(Travelex)는 5GB의 데이터를 복구하는 데 230만 달러를 지불했습니다 . 콜로니얼 파이프라인에서 100GB의 데이터가 사라진 것을 고려하면, 해커들이 요구하는 금액은 4천만 달러에서 5천만 달러 사이로 추산됩니다 . 콜로니얼 파이프라인이 몸값을 지불할 수 없는 이유는 미국 재무부가 작년 가을 비트코인을 이용한 랜섬웨어 결제를 불법화 했기 때문일 수도 있습니다. 만약 이번 랜섬웨어가 콜로니얼 파이프라인의 데이터만 암호화했다면, 백업 복구에 며칠 정도 소요될 것입니다. 하지만 다크사이드 조직은 민감하고 해로운 정보로 추정되는 내용을 인터넷에 공개하겠다고 위협하는 것으로 보입니다.
최근 몇 년 동안 공공시설 및 중요 기반 시설을 대상으로 하는 사이버 공격이 급증했습니다. 이러한 추세의 문제점은 새로운 유형의 랜섬웨어가 피해자의 데이터를 암호화하는 것뿐만 아니라, 몸값을 지불하지 않으면 정보를 유출하고 해당 데이터를 공개적으로 배포한다는 것입니다. 이러한 유형의 랜섬웨어를 ' 리크웨어(Leakware )'라고 합니다. 사이버후트(CyberHoot)는 메이즈 랜섬웨어(Maze Ransomware)가 1년 전부터 이러한 새로운 전략을 사용하기 시작한 것을 비롯하여, 리크웨어의 동향을 꾸준히 추적해 왔습니다.
체크포인트와 해커뉴스가 수집한 데이터에 따르면 , 미국 전력 회사를 대상으로 한 사이버 공격은 2021년 들어 주당 평균 50% 증가하여 3월 초 171건에서 4월 말 260건으로 늘어났습니다.
랜섬웨어는 백악관과 업계 모두의 관심을 끌고 있습니다. 최근 설립된 랜섬웨어 태스크포스(RTF) 는 공공 및 민간 기관을 한데 모아 이 심각한 문제를 해결할 방안을 모색하고 있습니다. RTF는 기업들이 랜섬웨어에 선제적으로 대응할 수 있도록 지원하는 저명한 사이버 보안 전문가들로 구성되어 있습니다. 과거에도 랜섬웨어 퇴치를 위한 노력이 있었지만, 태스크포스의 주요 목표는 이러한 공격의 빈도와 피해를 줄이는 것입니다. RTF가 활동을 펼치는 동안에도 기업은 마법 같은 해결책을 기다릴 수 없습니다. Colonial과 같은 랜섬웨어 공격의 피해자가 될 가능성을 줄이고 보안을 강화하기 위해 다음과 같은 조치를 취해야 합니다 .
강력한 사이버 보안 프로그램에는 위험 평가 수행, 위험 관리 프레임워크 구축, 다양한 기술적 보호 조치 등 여러 가지 보호 조치가 포함됩니다 . 사이버후트(CyberHoot) 에서 이러한 모든 내용을 자세히 알아보고 강력한 심층 방어 사이버 보안 계획을 수립해 보세요.
https://youtu.be/Tz6yErGdHFEhttps://www.youtube.com/watch?v=03olldrg21I
출처 :
추가 독서 과제 :
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러 편집글: 우리는 이미 오래전부터 알고 있었죠...
더보기
저자: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: CAPTCHA는 다음 사항을 테스트해야 합니다...
더보기
저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러의 편집글: 저는 다음과 같은 축복을 받았습니다...
더보기
