현재로서는 현금이 최고입니다. 하지만 미국 연방준비제도의 최근 조사에 따르면 전자 결제 애플리케이션 사용이 꾸준히 증가해 왔으며, 2020년 현금 결제는 전체 결제의 26% 에 불과했습니다. 신용/직불 카드와 전자 결제 애플리케이션이 전체 결제의 65%를 차지했고 , 은행 계좌 이체는 9% 였습니다 . 현금 없는 결제와 전자상거래의 확산은 다양한 결제 애플리케이션의 등장을 가져왔습니다. 애플 페이, 구글 페이, 페이팔, 벤모, 트렐로 페이는 가장 널리 사용되는 모바일 결제 앱 중 일부입니다. 그러나 이러한 애플리케이션에는 위험이 따르기도 합니다. 사이버 범죄자들이 가상 현금이든 현금이든 우리의 돈을 노리는 새로운 사기 수법을 끊임없이 고안해내고 있기 때문입니다.
스마트폰은 다른 모든 기기와 마찬가지로 악성코드 의 공격을 받을 수 있습니다 . 사이버 범죄자들이 사용자의 개인 정보를 탈취하는 한 가지 방법은 키로거를 이용하는 것입니다 . 이 악성코드는 스마트폰(또는 컴퓨터)에서 이루어지는 모든 동작(탭)을 기록하여 해커에게 전송함으로써, 사용자가 방문하는 모든 애플리케이션이나 웹사이트에 입력하는 계정 정보를 해커가 확인할 수 있도록 합니다. 해커는 또한 합법적인 앱 으로 위장한 가짜 앱을 사용하여 결제 앱을 악용할 수도 있습니다. 이 글의 마지막 부분에 예시가 나와 있는데, ESET 연구원들이 공식 PayPal 앱 사용자를 대상으로 배터리 최적화 도구로 위장한 트로이목마를 발견하여 해커의 계좌로 1,000유로(1,200달러)를 이체하려 시도한 사례입니다.
대부분의 해커는 피싱 이메일을 통해 기기를 공격하고 악성 소프트웨어를 배포합니다 . 특히 랜섬웨어는 이러한 이메일을 통해 유포될 수 있으며, 민감한 데이터를 잠그고 몸값을 지불하지 않으면 공개하겠다고 협박하여 기업 운영을 마비시킬 수 있습니다. 사이버 공격은 기업뿐만 아니라 개인의 삶에도 심각한 피해를 줄 수 있습니다.
스마트폰을 사용할 때, 특히 모바일 결제를 할 때 보안을 유지하는 데 도움이 되는 몇 가지 방법이 있습니다. CyberHoot의 스마트폰 보안 모범 사례를 따르세요.
사용 중인 애플리케이션과 해당 애플리케이션의 인증 방식, 그리고 거래 내역 공개 여부를 파악하는 것이 중요합니다. 아래 그림은 가장 일반적인 결제 앱과 이러한 앱들이 사용자의 보안을 유지하기 위해 시도하는 다양한 방식을 보여줍니다.
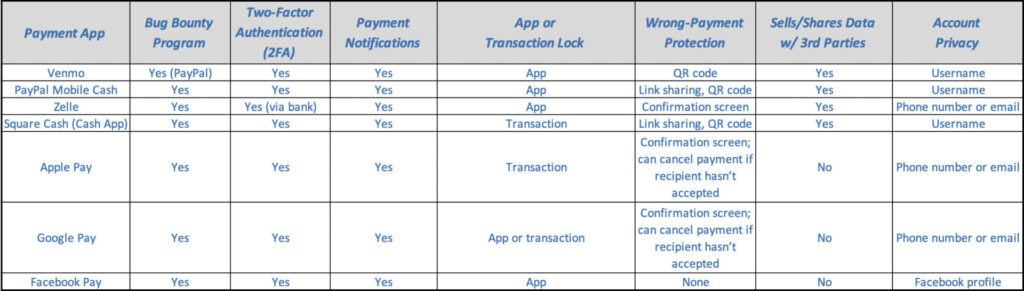
결제 보안 용어 정의: 버그 바운티 | 2단계 인증 | 거래 잠금
스마트폰 사용 시 이러한 사항들이 모두 중요하지만, 특히 직장에서 컴퓨터를 사용할 때는 다음과 같은 추가 수칙을 따라야 합니다. CyberHoot은 사이버 공격에 대비하고, 피해를 최소화하며, 때로는 예방하기 위해 다음과 같은 모범 사례를 권장합니다.
지금 바로 CyberHoot을 통해 강력하고 심층적인 사이버 보안 계획을 수립하세요.
출처 :
추가 자료 :
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러의 편집: 초창기 시절이 기억납니다...
더보기
글쓴이: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: 이번 주 블로그에는...
더보기
때때로 보안 연구원들이 잠시 멈춰 생각하게 만들 만큼 교묘한 속임수를 쓰는 악성 소프트웨어가 등장하곤 합니다.
더보기