Nel 2019, i danni causati dai ransomware hanno raggiunto gli 11.5 miliardi di dollari , raddoppiando nel 2020 a causa dell'introduzione di nuove varianti più dannose e pericolose ( Maze , Sodinokibi , Ryuk , Dharma ) che hanno colpito le aziende. Nel dicembre 2020, importanti aziende di sicurezza informatica sono intervenute ufficialmente, collaborando con l' Institute for Security and Technology (IST) per formare una Ransomware Task Force (RTF). Tra i membri di spicco figuravano McAfee, Microsoft e Rapid7, insieme a gruppi di difesa della sicurezza informatica come la Cyber Threat Alliance e la Global Cyber Alliance.
AbnormalSecurity ha segnalato recenti attacchi di phishing che imitavano il modulo fiscale dell'IRS (Internal Revenue Service), diretti a un numero stimato tra 15 e 50 caselle di posta elettronica. Lo scopo dell'attacco era quello di ottenere informazioni personali che avrebbero permesso agli hacker di commettere furti d'identità o frodi sui rimborsi fiscali. Questo attacco induceva le vittime a compilare un falso modulo fiscale W-8BEN dell'IRS, allegato in formato PDF. Tuttavia, rispetto al vero modulo W-8BEN presente sul sito web dell'IRS, il modulo ricevuto via e-mail richiedeva molte più informazioni personali. Informazioni sufficienti, in effetti, per rubare l'identità di una persona.

L'Internal Revenue Service (IRS) ha finalmente annunciato che a gennaio 2021 i contribuenti potranno richiedere un codice di identificazione personale per la protezione dell'identità (IP PIN). Questo codice monouso impedisce ai ladri di identità di presentare fraudolentemente una dichiarazione dei redditi a vostro nome per riscuotere il vostro rimborso fiscale! Si tratta di una misura di sicurezza attesa da tempo per il sistema fiscale statunitense. Fino ad ora, gli IP PIN venivano rilasciati solo alle vittime di furto d'identità o frode sui rimborsi fiscali. CyberHoot consiglia a tutti di richiedere il proprio IP PIN!
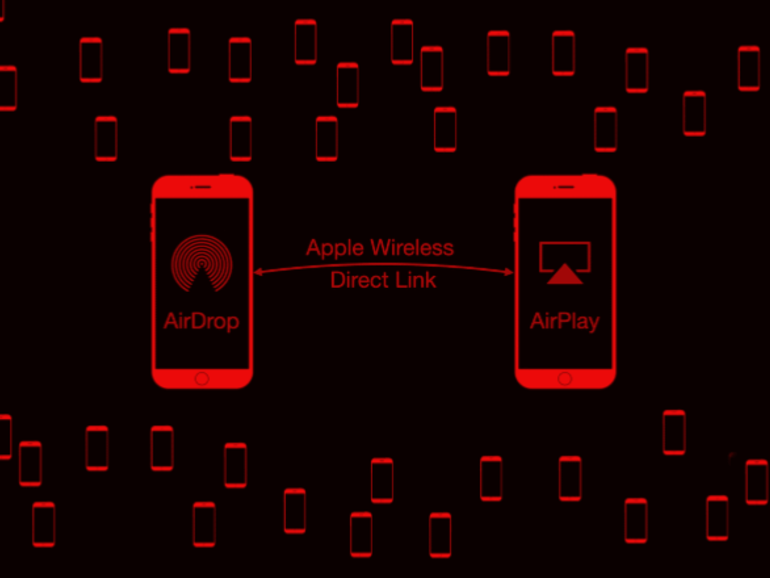
Ian Beer, ricercatore di sicurezza informatica di Project Zero di Google, ha scoperto come introdursi in un iPhone nelle vicinanze e rubare dati personali. Ha sfruttato una vulnerabilità nel Wireless Direct Link (AWDL) di Apple, un protocollo di connettività wireless per la condivisione di dati tra dispositivi Apple. Il suo attacco non ha richiesto l'interazione della vittima e ha portato al controllo completo di un iPhone. Seguendo le pratiche di divulgazione responsabile, ha segnalato i problemi ad Apple, che ha rapidamente rilasciato una patch. A partire da iOS 13.1.1x e Mac OS 10.15.3x, non sei più a rischio.
Con le festività natalizie ormai alle spalle, potrebbe essere il momento ideale per trovare offerte vantaggiose nel settore tecnologico, ma CyberHoot raccomanda prudenza. Come sempre, è bene diffidare delle offerte "troppo belle per essere vere" e fare attenzione alle truffe del Black Friday. È importante però anche sapere che alcune delle apparecchiature hi-tech che si acquistano potrebbero comportare nuovi rischi, oltre ai benefici pubblicizzati. Questo articolo tratta i rischi per la sicurezza di un prodotto molto popolare durante le festività natalizie passate: i campanelli "intelligenti".
So che qui in Infinite Imaging stiamo facendo tutto il possibile sfruttando la formazione CyberHoot per tutti i miei dipendenti. Mi sento anche tranquillo sapendo che il mio responsabile IT provider sta facendo lo stesso e sta formando anche il suo personale. Non posso sottolineare abbastanza quanto sia confortante vedere un dipendente inoltrarmi un'email di phishing, dicendomi che non ha cliccato, ma voleva farmi sapere che era stata intercettata e distrutta.
Bill Hurley
Proprietario | Infinite Imaging


Il clickbait è un contenuto online che utilizza titoli esagerati o fuorvianti per indurre una persona a cliccare su un link. Una volta cliccato sul link, l'utente viene reindirizzato a un altro sito web contenente numerose pubblicità e, a volte, contenuti dannosi. L'obiettivo più comune del clickbait è quello di aumentare le visualizzazioni di pagina sui siti web, sia per scopi propri che per incrementare i ricavi pubblicitari. Il clickbait può essere utilizzato anche negli attacchi di phishing , indirizzando gli utenti a una pagina diversa dove inseriscono informazioni personali o inducendoli a cliccare su link che installano malware.
Scopri il nostro Cybrary completo

CyberHoot offre accesso senza password. Zero perdite di tempo nella ricerca di siti web, nella reimpostazione delle password e nell'accesso ritardato. Clicca su un link via email per accedere immediatamente alla formazione!

Tutto ciò che ti serve per apprendere le competenze di sicurezza informatica viene gestito tramite e-mail, compresi incarichi di formazione, promemoria, report di conformità gestionale e "My CyberHoot".

CyberHoot automatizza le segnalazioni di non conformità tramite notifiche email ai manager. È abilitato lo stato di conformità dei dipendenti per i manager, così saprai sempre a che punto sei.

I Cyber "Hoots" durano in genere 5 minuti o meno. Questo garantisce che il personale venga formato rapidamente sulla soluzione più efficace.

CyberHoot è una piattaforma aperta di formazione sulla sicurezza informatica. Qualsiasi video o PDF può essere utilizzato per formare e gestire i tuoi dipendenti.

Da un sondaggio condotto su 100 utenti di CyberHoot è emerso che il 60% di loro sarebbe "deluso" o "molto deluso" se la formazione su CyberHoot venisse interrotta.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Sono fortunata ad avere...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Ricordo i primi giorni di...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.