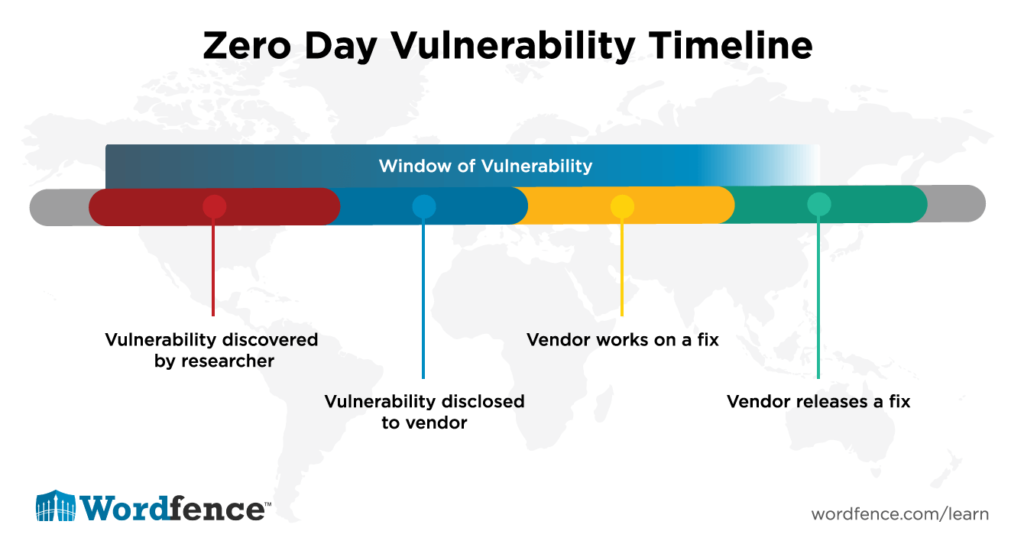
Una vulnerabilità zero-day è un difetto di sicurezza sconosciuto al fornitore del software o all'azienda in cui viene rilevata, per il quale non è ancora stata rilasciata una patch . Il termine "zero-day" si riferisce al fatto che gli sviluppatori hanno avuto zero giorni per correggere il difetto di sicurezza recentemente scoperto nel loro software o hardware. Un "attacco zero-day" si verifica quando una vulnerabilità non ancora corretta (e possibilmente nemmeno nota) dagli sviluppatori di hardware o software viene sfruttata dagli hacker. Questo sfruttamento consente agli hacker di violare un sistema attraverso la vulnerabilità "zero-day" del software o dell'hardware.
Nel luglio 2014, Google ha avviato la "Zero Day Initiative", ovvero un programma che coinvolgeva analisti della sicurezza di Google incaricati di individuare le vulnerabilità Zero Day; questo team è chiamato "Project Zero". I ricercatori di Project Zero individuano vulnerabilità nelle soluzioni hardware e software e segnalano i risultati al produttore del prodotto. Collaborano per correggere la falla di sicurezza e rilasciare pubblicamente le patch una volta che la falla è stata colmata.
Project Zero è simile ai programmi Bug Bounty , ovvero accordi offerti da molti siti web, organizzazioni e sviluppatori di software in cui le persone possono ricevere un riconoscimento e un compenso monetario per la segnalazione di bug o vulnerabilità nei prodotti offerti da un fornitore.
Termini correlati: Programmi di ricompensa per la segnalazione di bug , Divulgazione responsabile , Vulnerabilità
Letture correlate:
Fonti:
"Incontra 'Project Zero', il team segreto di Google dedicato alla caccia ai bug"
Il modo in cui un'azienda reagisce alle vulnerabilità zero-day dipende dal fatto che sviluppi internamente hardware (HW) o software (SW), oppure che utilizzi hardware e software di altre aziende.
Per le aziende che non sviluppano hardware o software, è sufficiente disporre di una politica e di un processo di gestione degli avvisi di vulnerabilità (VAMP) per affrontare le vulnerabilità di sicurezza annunciate per l'hardware e il software utilizzati. Questo processo definisce la velocità con cui è necessario applicare le patch alle apparecchiature in base alla criticità o all'entità del rischio. Per i rischi che rappresentano una violazione totale delle reti, in cui è disponibile codice exploit e si utilizzano porte e protocolli abilitati a Internet per i servizi attaccati, la politica prevede di interrompere qualsiasi altra attività e applicare immediatamente le patch. Data la diffusione e la velocità degli strumenti di intelligenza artificiale per la scoperta di vulnerabilità zero-day, è consigliabile attivare l'applicazione automatica delle patch. Attendere significa esporre le aziende a una violazione, poiché l'IA può decodificare nuove patch critiche in pochi minuti o ore. Aggiornate i vostri processi VAMP per consentire questa funzionalità, anche a costo di tempi di inattività. A nostro avviso, è di gran lunga preferibile subire interruzioni di servizio piuttosto che una violazione.
Nuovo approccio: Per le aziende che sviluppano hardware o software, è necessario trovare e utilizzare uno strumento di intelligenza artificiale per la scoperta di vulnerabilità zero-day. Non rilasciare il codice fino a quando non avrai risolto i bug derivanti dall'IA nel tuo hardware e software.
Vecchio approccio: Per le aziende che sviluppano HW o SW, Dovresti integrare un programma o una procedura di Bug Bounty e di divulgazione responsabile nei tuoi processi di sviluppo. Sul tuo sito web, elenca le modalità di segnalazione dei bug critici del tuo software e il modo corretto per segnalarli.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Sono fortunata ad avere...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.