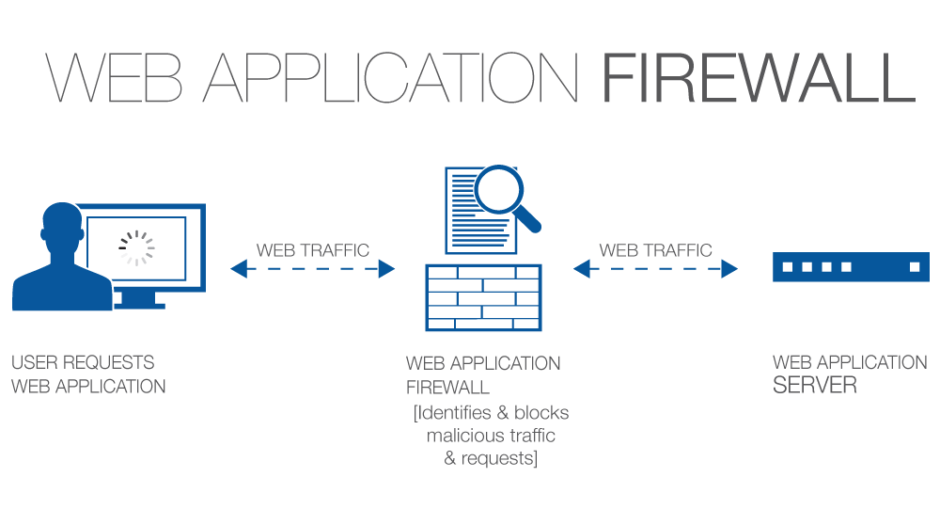
Un Web Application Firewall (WAF) viene utilizzato per proteggere le applicazioni web filtrando e monitorando il traffico HTTP tra un'applicazione web e Internet. In genere protegge le applicazioni web da attacchi come cross-site forgery, cross-site scripting (XSS), inclusione di file e SQL injection, tra gli altri. Questo metodo di difesa non è progettato per bloccare ogni tipo di attacco. Come per la maggior parte delle difese, è necessario più di un sistema di difesa per creare una protezione efficace contro una vasta gamma di vettori di attacco.
Quando si utilizza un firewall per applicazioni web, questo viene inserito davanti all'applicazione web, creando uno scudo tra l'applicazione web e Internet. Lo scopo di un WAF è filtrare il traffico dannoso e consentire l'accesso a quello sicuro.
Fonte: Cloudflare
Letture aggiuntive: Sicurezza delle applicazioni web senza resistenza organizzativa
Termini correlati: Proxy applicativo , Firewall , Proxy inverso
Se te lo puoi permettere, allora sì, dovresti implementare un Web Application Firewall. Tieni presente che i WAF devono vedere il traffico non crittografato, quindi avrai bisogno di un altro dispositivo per decrittografare il traffico SSL e quindi far passare il traffico HTTP attraverso il WAF prima che venga reindirizzato al tuo server web. I WAF aggiungono molta complessità ai siti web e non sono adatti ai deboli di cuore. Tuttavia, secondo alcuni esperti di sicurezza, l'utilizzo di un Web Application Firewall è la migliore pratica per proteggere il tuo sito web e la tua applicazione web da una varietà di attacchi hacker. Un WAF funge da proxy e monitora il traffico in entrata e in uscita dal tuo sito web per garantire che gli hacker non possano accedere ai contenuti protetti o, peggio ancora, violare il tuo sito web tramite pacchetti di attacco appositamente creati. Inoltre, un WAF protegge le vulnerabilità del tuo sito web che i tuoi sviluppatori potrebbero non aver notato. Gli hacker prendono sempre più di mira le PMI perché si rendono conto che molte di esse non dispongono di misure di sicurezza informatica di base. Di conseguenza, i proprietari di PMI devono assumere il controllo dei propri siti web e aumentarne la sicurezza complessiva. Una nota a margine per le PMI: se elaborate le carte di credito direttamente nella vostra applicazione web senza passarle a un fornitore terzo per l'elaborazione, siete obbligati a implementare una soluzione WAF per la conformità PCI/DSS.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Sono fortunata ad avere...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

