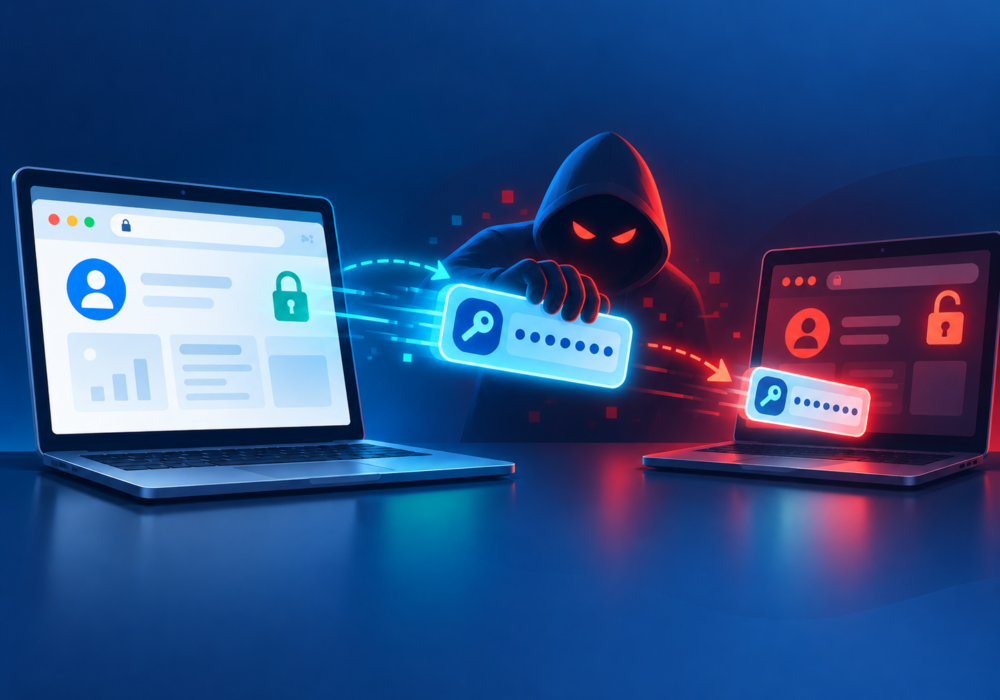
Il furto di token consiste nel sottrarre senza autorizzazione un token di autenticazione digitale che rappresenta il permesso di un utente, dispositivo o applicazione di accedere a un sistema.
Le applicazioni moderne utilizzano spesso i token anziché trasmettere ripetutamente nomi utente e password. Una volta completata l'autenticazione o l'autorizzazione, i token consentono l'accesso continuativo a servizi o dati.
Gli esempi includono:
Se un malintenzionato ruba un token valido, potrebbe essere in grado di impersonare l'utente o l'applicazione legittima.
Microsoft identifica malware e attacchi Adversary-in-the-Middle come esempi di tecniche che gli aggressori possono utilizzare per ottenere token di autenticazione.
Il furto di token modifica un presupposto fondamentale sulla sicurezza degli account: un malintenzionato potrebbe non aver sempre bisogno della tua password.
Le organizzazioni dovrebbero proteggere i dispositivi e le applicazioni in cui vengono creati, archiviati e utilizzati i token di autenticazione.
Le PMI dovrebbero:
I dipendenti devono inoltre comprendere che un accesso riuscito non significa che l'account sia permanentemente al sicuro.
I fornitori di servizi gestiti (MSP) gestiscono spesso provider di identità, piattaforme cloud, applicazioni SaaS e account amministrativi per diverse organizzazioni. Per questo motivo, la protezione dei token di autenticazione è di fondamentale importanza.
Un token privilegiato compromesso potrebbe consentire a un utente malintenzionato di accedere ai sistemi dei clienti senza passare attraverso la normale procedura di login.
I fornitori di servizi gestiti (MSP) dovrebbero includere la revoca dei token, la revisione delle sessioni, la revisione delle applicazioni OAuth e l'indagine sui dispositivi nelle procedure di risposta alla compromissione dell'account.
Il monitoraggio di comportamenti di autenticazione insoliti e dell'utilizzo anomalo dei token può inoltre contribuire a identificare potenziali attacchi.
Le password dimostrano la tua identità al momento dell'accesso. I token, invece, spesso dimostrano la tua identità in seguito.
La sicurezza moderna dell'identità richiede quindi alle organizzazioni di proteggere sia le credenziali che i token creati dopo l'autenticazione riuscita. Una solida sicurezza degli endpoint, un'autenticazione moderna e un'efficace revoca della sessione sono tutte difese importanti.
Letture aggiuntive:
CyberHoot offre anche altre risorse a tua disposizione. Di seguito trovi i link a tutte le nostre risorse, sentiti libero di consultarle quando vuoi:
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.