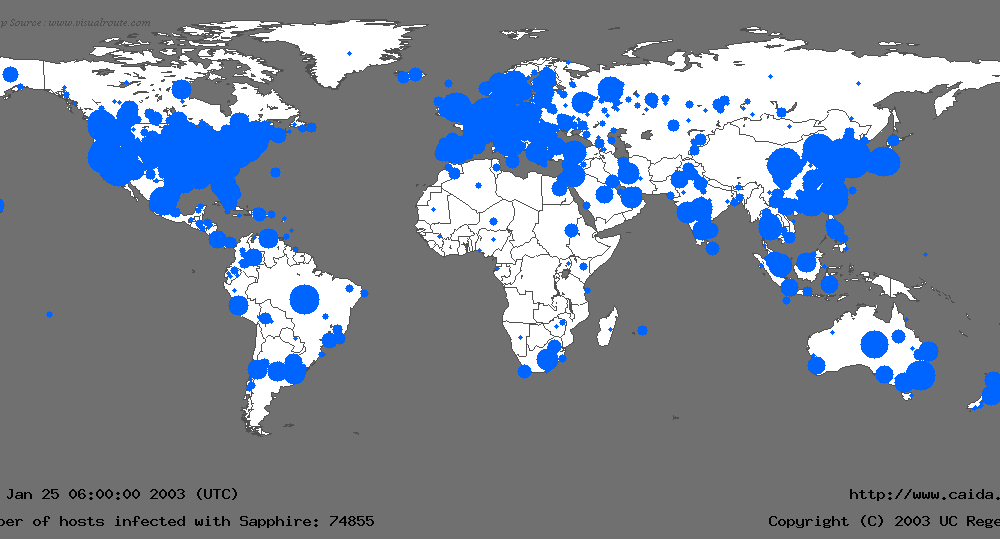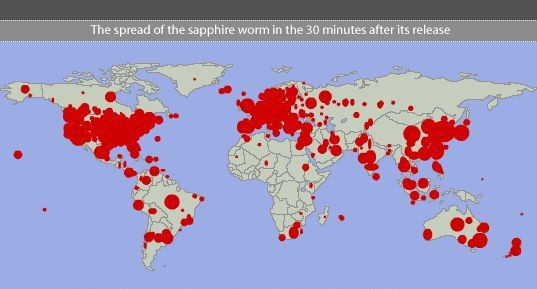
Il virus SQL Slammer, noto anche come virus Sapphire, è un malware sotto forma di worm che nel 2003 ha causato un attacco Denial of Service (DoS) su numerosi host internet, provocando migliaia di interruzioni di rete e rallentando drasticamente il traffico internet. Il worm si è diffuso rapidamente, infettando la maggior parte delle sue 75,000 vittime in dieci minuti. Questo worm sfruttava una vulnerabilità del server SQL di Microsoft.
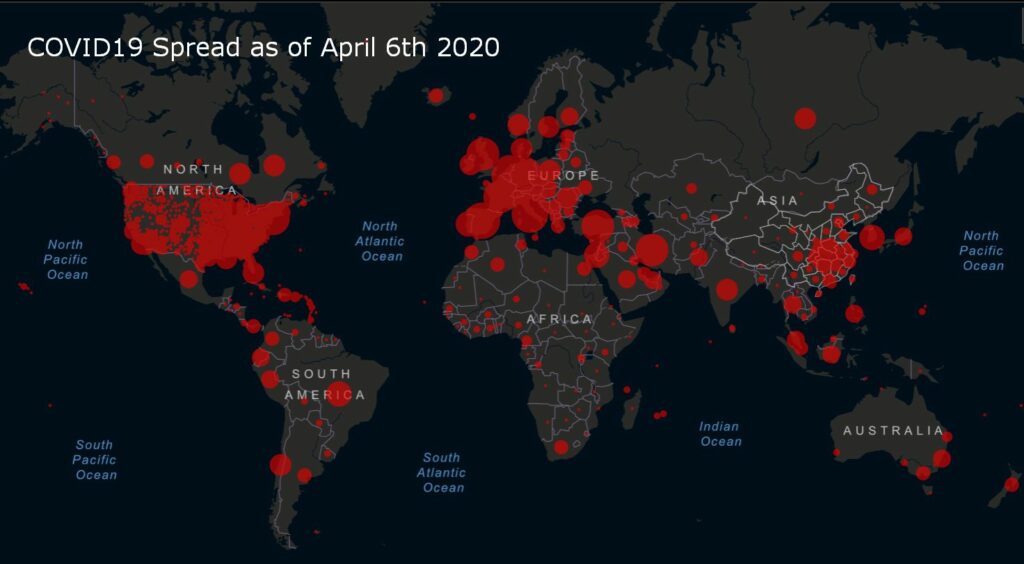
L'isolamento sociale è la soluzione del 2020 per appiattire la curva dei contagi da Coronavirus. Nel 2003, per prevenire la diffusione di SQL Slammer era necessario l'isolamento di rete (bloccando TCP 1434, la porta di comunicazione di SQL). Tuttavia, come testimonia la mappa simile al COVID del 2003, a causa della velocità delle infezioni informatiche, l'isolamento di rete non è stato possibile con sufficiente rapidità per fermare la diffusione di SQL Slammer. Resta da vedere se il mondo abbia imparato a sufficienza per attuare l'isolamento sociale con sufficiente rapidità per rallentare e fermare la diffusione del COVID-19.
Argomenti correlati : Virus ILOVEYOU , Avviso sul Coronavirus
Fonte: studio della NC State
Il worm SQL Slammer costa alle aziende danni stimati tra i 750 milioni e oltre 1 miliardo di dollari. In questo caso, i rischi sarebbero stati facilmente evitati se le aziende avessero installato patch sui loro sistemi. Pertanto, come imprenditore, assicurati che il programma di sicurezza informatica della tua azienda includa le seguenti protezioni:
Queste sette misure sono tutte strategie di sicurezza informatica di difesa in profondità per ridurre i rischi.
https://www.youtube.com/watch?v=HH2_m4BqJZo
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.