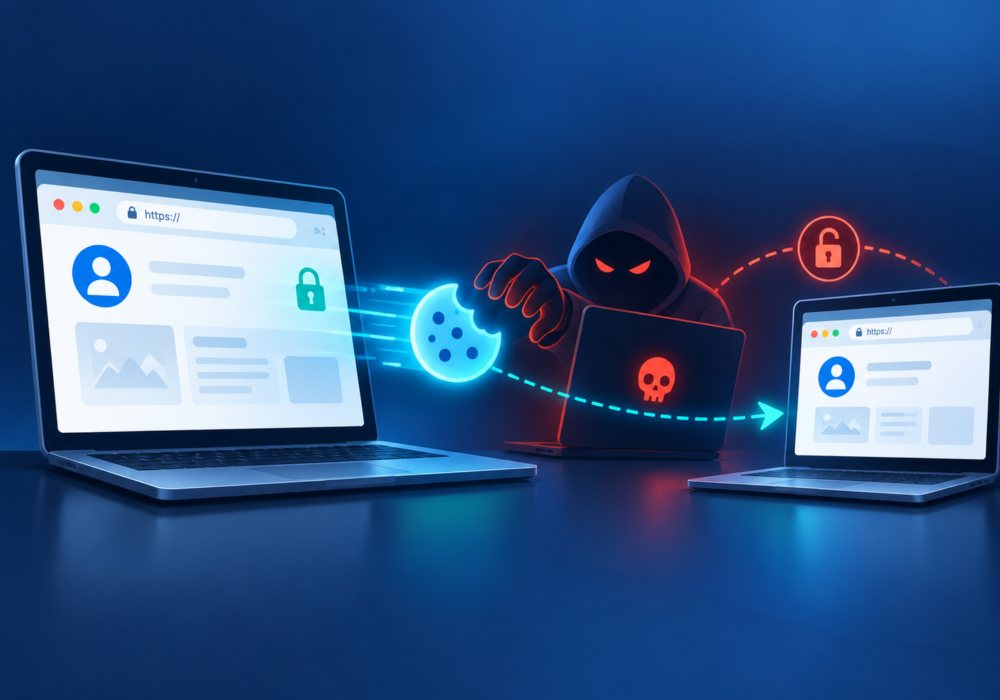
Il furto di cookie di sessione si verifica quando un malintenzionato ruba un cookie del browser utilizzato per mantenere una sessione autenticata con un sito web o un servizio online.
Dopo che un utente ha effettuato l'accesso, molti siti web inseriscono un cookie di sessione nel browser. Il cookie consente al sito web di riconoscere l'utente durante la navigazione, senza richiedergli di inserire ripetutamente nome utente, password e codice MFA.
Se un utente malintenzionato ottiene un cookie di sessione valido e lo riutilizza con successo, il servizio potrebbe trattare l'aggressore come un utente già autenticato.
Questo può rendere il furto dei cookie di sessione particolarmente pericoloso, poiché alcuni attacchi possono verificarsi anche dopo che l'autenticazione a più fattori (MFA) è già stata completata.
Gli aggressori potrebbero tentare di rubare i cookie di sessione utilizzando:
MITRE ATT&CK documenta specificamente il furto dei cookie di sessione web come tecnica di accesso non autorizzato, poiché questi possono essere utilizzati per accedere ai servizi online come un utente autenticato.
Le PMI non dovrebbero presumere che l'autenticazione a più fattori renda un account impossibile da compromettere.
L'autenticazione a più fattori (MFA) rimane estremamente importante, ma gli hacker prendono sempre più di mira ciò che accade dopo l'autenticazione. Proteggere browser e dispositivi è quindi fondamentale per proteggere gli account cloud.
Le imprese dovrebbero:
I fornitori di servizi gestiti (MSP) dovrebbero comprendere il furto dei cookie di sessione perché le identità cloud compromesse sono obiettivi comuni negli attacchi di frode via email aziendale e in altri attacchi basati sull'identità.
Quando si interviene su un account Microsoft 365, Google Workspace o SaaS sospetto, la modifica della password non deve essere automaticamente considerata la conclusione della procedura di bonifica.
I tecnici devono valutare le sessioni attive, i token di autenticazione, l'attività di accesso, i dispositivi, i metodi di autenticazione a più fattori (MFA) e gli accessi sospetti alle applicazioni.
Un cookie di sessione può funzionare come una prova temporanea che un utente ha già effettuato l'accesso.
Se un malintenzionato ruba quella prova, potrebbe non aver più bisogno della password della vittima. Una solida sicurezza degli endpoint, un'autenticazione moderna e un'efficace revoca della sessione sono tutte difese importanti.
Letture aggiuntive:
CyberHoot offre anche altre risorse a tua disposizione. Di seguito trovi i link a tutte le nostre risorse, sentiti libero di consultarle quando vuoi:
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.