Sender Policy Framework (SPF) è uno strumento antispam che consente di autenticare i domini di posta elettronica dei mittenti. SPF opera in sinergia con DKIM e DMARC per autenticare i messaggi di posta elettronica e ridurre la probabilità che email dannose raggiungano le caselle di posta degli utenti.
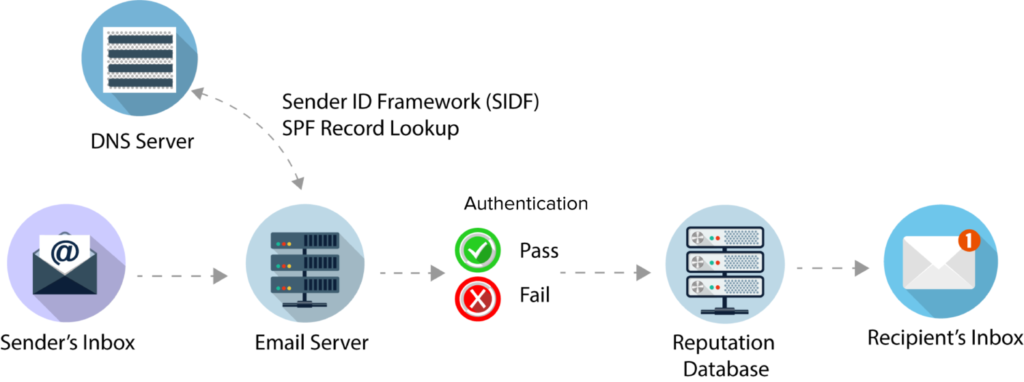
Lo strumento SPF consente agli amministratori di dominio di determinare quali indirizzi IP sono autorizzati a inviare un'email per loro conto. Gli amministratori di un dominio che utilizza SPF dichiarano attributi che descrivono in modo univoco il loro ambiente di posta elettronica, inclusi i mittenti autorizzati. Questa descrizione è rappresentata nel "record SPF", pubblicato nei record del Domain Name System (DNS). Un'applicazione client SPF esegue una ricerca del record SPF corretto, determinando se un messaggio è autentico o contraffatto. Se i record corrispondono, il mittente è autentico e non dannoso e l'email viene recapitata correttamente. Se l'autenticazione SPF non riesce, la maggior parte degli ISP attribuirà un punteggio di reputazione basso e indirizzerà l'email nella cartella spam o posta indesiderata; alcuni potrebbero persino bloccarla completamente.
Fonte: TechTarget, Postmark
Letture aggiuntive: Configurazione di DMARC e DKIM – CyberHoot
Termini correlati: DMARC , DKIM
Le PMI dovrebbero implementare la protezione SPF. Tuttavia, la protezione SPF da sola non è sufficiente. SPF si basa sul campo "Rispondi a" di un messaggio, ma non rifiuta i messaggi basati su un campo "Mittente" falsificato. Pertanto, un hacker può inviare messaggi che sembrano provenire da Amazon.com con un campo "Rispondi a" legittimo ma errato nelle caselle di posta in arrivo per indurre gli utenti a cliccare. Ecco perché la maggior parte degli amministratori di posta elettronica e DNS combina SPF con record DKIM e DMARC. DMARC e DKIM aiutano a impedire che malware e attacchi di phishing raggiungano le caselle di posta degli utenti. Questo perché sono stati progettati per convalidare il dominio "Mittente" rispetto a chi è autorizzato a inviare messaggi per quel dominio e mettere in quarantena o rifiutare automaticamente la consegna di tali messaggi. Se combinati, SPF, DMARC e DKIM sono strumenti potenti nel tuo arsenale di sicurezza della posta elettronica. Ecco alcune azioni che dovresti intraprendere per migliorare la sicurezza della posta elettronica e ridurre le probabilità che tu o i tuoi clienti siate vittime di un attacco di phishing:
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di più
La maggior parte dei test di phishing mente ai tuoi dipendenti. Questo invece ti saluta subito! HootPhish dice alle persone in modo chiaro e diretto: questo è...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.