Un questionario di autovalutazione (SAQ) è comunemente utilizzato nell'ambito dello standard PCI-DSS (Payment Card Industry Data Security Standard) per determinare se un esercente o un fornitore di servizi è conforme agli standard PCI-DSS. Esistono 8 diversi tipi di SAQ, ciascuno destinato a una diversa tipologia di organizzazione che gestisce informazioni PCI. Gli 8 diversi tipi sono elencati di seguito:
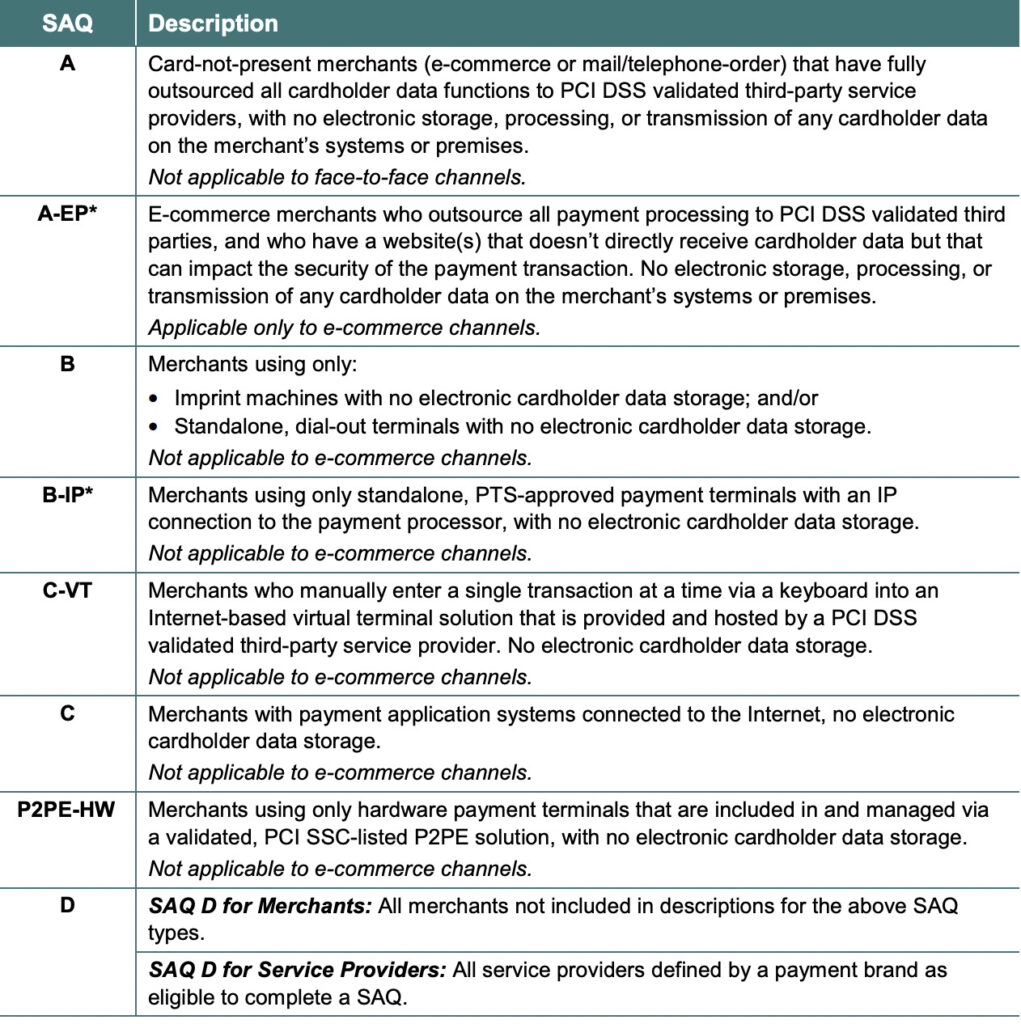
Il modo in cui elabori le carte di credito e gestisci i dati dei titolari di carta determina quale SAQ la tua azienda deve compilare. Ad esempio, se non hai un negozio fisico e tutti i tuoi prodotti vengono venduti online tramite terze parti, probabilmente hai i requisiti per il SAQ A o il SAQ A-EP. Se hai un negozio fisico che elabora le carte di credito tramite Internet e memorizzi anche i dati delle carte di credito dei clienti, probabilmente sei un commerciante SAQ D.
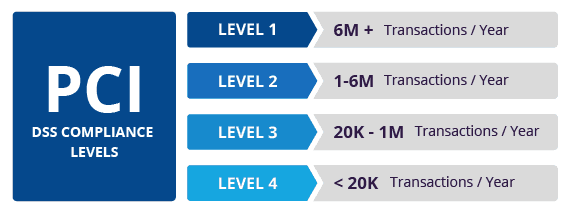
Oltre a completare un SAQ per la conformità PCI, c'è un parametro secondario che le PMI dovrebbero considerare: il volume delle transazioni. Lo standard PCI-DSS prevede anche intervalli di volume delle transazioni che determinano se è possibile autovalutarsi (inferiore a 20,000 transazioni con carta di credito all'anno) e se è necessario ingaggiare un QSA (Qualified Security Assessor) esterno per eseguire un audit della propria azienda in caso di conformità di Livello 2 o Livello 1.
Il SAQ, o questionario di autovalutazione, non è solo una guida per la conformità; è una guida per una migliore sicurezza informatica. Compilare un SAQ PCI è uno dei modi migliori per assicurarsi di non trascurare alcun requisito di sicurezza aziendale. Inoltre, i processori di pagamento non vogliono lavorare con aziende non sicure, quindi in genere richiedono a ciascun commerciante di fornire un SAQ PCI come prova della sicurezza dei pagamenti. Se la tua organizzazione lavora con dati PCI, è probabile che tu abbia completato o debba completare un SAQ; fai riferimento alla tabella sopra per scoprire quali SAQ sono applicabili alla tua attività. Esaminare il tuo SAQ ti aiuterà a determinare cosa dovresti fare, ma le informazioni seguenti ti aiuteranno a migliorare ulteriormente la tua sicurezza informatica.
Ulteriori raccomandazioni sulla sicurezza informatica
Inoltre, i suggerimenti che seguono vi aiuteranno a proteggere voi e la vostra azienda dalle varie minacce che potreste incontrare quotidianamente. Tutti i suggerimenti elencati di seguito possono essere implementati avvalendosi dei servizi di sviluppo del programma vCISO di CyberHoot.
Tutte queste raccomandazioni sono integrate nel prodotto CyberHoot o nei servizi vCISO di CyberHoot. Con CyberHoot puoi gestire, formare, valutare e testare i tuoi dipendenti. Visita CyberHoot.com e iscriviti oggi stesso ai nostri servizi. Inoltre, continua ad aggiornarti iscrivendoti alle nostre newsletter mensili sulla sicurezza informatica per rimanere sempre al passo con le ultime novità in materia.
Fonti:
Letture aggiuntive:
Una panoramica della conformità PCI
Gli MSP dovrebbero richiedere valutazioni del rischio
Termini correlati:
CyberHoot offre anche altre risorse a tua disposizione. Di seguito trovi i link a tutte le nostre risorse, sentiti libero di consultarle quando vuoi:
Nota: se desideri iscriverti alla nostra newsletter, visita uno qualsiasi dei link qui sopra (ad eccezione delle infografiche), inserisci il tuo indirizzo email sul lato destro della pagina e clicca su " Inviami newsletter".
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Sono fortunata ad avere...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.