Orchestrazione, automazione e risposta della sicurezza (SOAR)

14 dicembre 2021 | Cybrary Orchestrazione, automazione e risposta della sicurezza (SOAR)


termine cybrary di soar

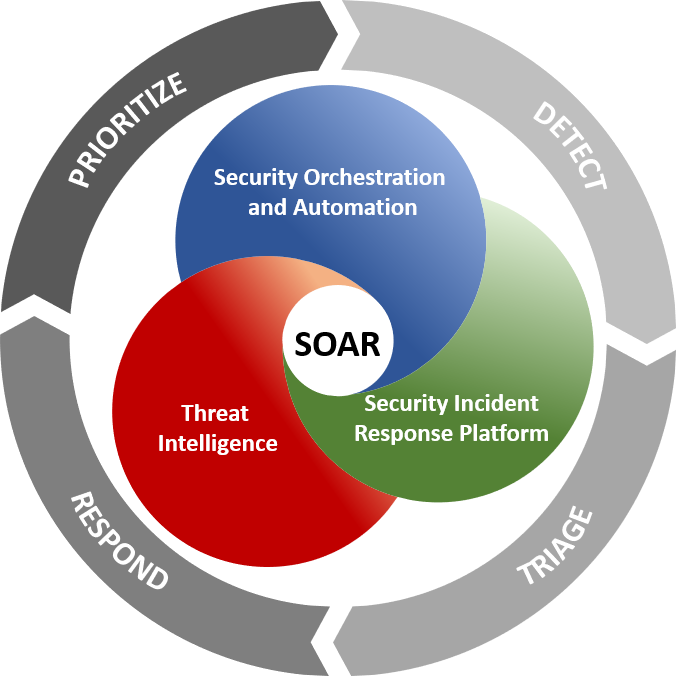
SOAR (Security Orchestration, Automation, and Response) è un insieme di programmi software compatibili che consente a un'organizzazione di raccogliere dati sulle minacce alla sicurezza e di rispondere agli eventi di sicurezza senza intervento umano. L'obiettivo dell'utilizzo di una piattaforma SOAR è migliorare l'efficienza delle operazioni di sicurezza fisica e digitale.

Orchestrazione della sicurezza

L'orchestrazione della sicurezza connette e integra diversi strumenti interni ed esterni tramite integrazioni predefinite o personalizzate e interfacce di programmazione delle applicazioni (API) . I sistemi connessi possono includere scanner di vulnerabilità, prodotti per la protezione degli endpoint, analisi del comportamento degli utenti finali, firewall , sistemi di rilevamento e prevenzione delle intrusioni , piattaforme di gestione degli eventi e degli incidenti di sicurezza ( SEIM ) e feed esterni di intelligence sulle minacce.

Automazione della sicurezza

L'automazione della sicurezza, alimentata dai dati e dagli avvisi raccolti dall'orchestrazione della sicurezza, elabora e analizza i dati e crea processi automatizzati e ripetitivi per sostituire quelli manuali. Attività precedentemente svolte dagli analisti, come la scansione delle vulnerabilità , l'analisi dei log, la verifica dei ticket e le funzionalità di audit, possono essere standardizzate ed eseguite automaticamente dalle piattaforme SOAR. Utilizzando l'intelligenza artificiale (IA) e l'apprendimento automatico per decifrare e adattare le informazioni fornite dagli analisti, l'automazione SOAR può formulare raccomandazioni e automatizzare le risposte future. In alternativa, l'automazione può segnalare le minacce qualora sia necessario l'intervento umano.

Risposta di sicurezza

La risposta alla sicurezza offre agli analisti una visione unificata sulla pianificazione, la gestione, il monitoraggio e la segnalazione delle azioni intraprese una volta rilevata una minaccia. Include anche attività di risposta post-incidente, come la gestione dei casi, la segnalazione e la condivisione di informazioni sulle minacce.

Cosa significa questo per una PMI?

Le piattaforme SOAR offrono numerosi vantaggi ai team addetti alle operazioni di sicurezza aziendale, tra cui:

  • Tempi di reazione e di rilevamento degli incidenti più rapidi. Il volume e la velocità delle minacce e degli eventi per la sicurezza sono in costante aumento. Il contesto dei dati migliorato di SOAR, combinato con l'automazione, può ridurre il tempo medio di rilevamento (MTTD) e il tempo medio di risposta (MTTR). Rilevando e rispondendo alle minacce più rapidamente, è possibile ridurne l'impatto.
  • Miglior contesto per la minaccia. Integrando più dati da una gamma più ampia di strumenti e sistemi, le piattaforme SOAR possono offrire più contesto, analisi migliori e informazioni aggiornate sulle minacce.
  • Gestione semplificata. Le piattaforme SOAR consolidano le dashboard di diversi sistemi di sicurezza in un'unica interfaccia. Questo aiuta i team di sicurezza centralizzando la gestione di informazioni e dati, semplificando la gestione e risparmiando tempo.
  • Scalabilità. L'ampliamento di processi manuali che richiedono molto tempo può essere un peso per i dipendenti e persino impossibile da gestire con l'aumento del volume degli eventi di sicurezza. L'orchestrazione, l'automazione e i flussi di lavoro di SOAR possono soddisfare più facilmente le esigenze di scalabilità.
  • Aumentare la produttività degli analisti. L'automazione delle minacce di livello inferiore semplifica centro operativo di sicurezza (SOC) le responsabilità dei team, consentendo loro di stabilire le priorità delle attività in modo più efficace e di rispondere più rapidamente alle minacce che richiedono l'intervento umano.
  • Semplificazione delle operazioni. Procedure e playbook standardizzati che automatizzano le attività di livello inferiore consentono ai team di sicurezza di rispondere a più minacce nello stesso lasso di tempo. Questi flussi di lavoro automatizzati garantiscono inoltre che gli stessi interventi di ripristino standardizzati vengano applicati a tutti i sistemi dell'organizzazione.
  • Reporting e collaborazione. Il reporting e l'analisi delle piattaforme SOAR consolidano rapidamente le informazioni, consentendo migliori processi di gestione dei dati e migliori sforzi di risposta per aggiornare le policy e i programmi di sicurezza esistenti, garantendo una sicurezza più efficace. La dashboard centralizzata di una piattaforma SOAR può anche migliorare la condivisione delle informazioni tra i diversi team aziendali, migliorando la comunicazione e la collaborazione.
  • Costi ridotti. In molti casi, potenziare il lavoro degli analisti della sicurezza con strumenti SOAR può ridurre i costi, rispetto all'esecuzione manuale di tutte le attività di analisi, rilevamento e risposta alle minacce.

Ulteriori raccomandazioni sulla sicurezza

SOAR non è una tecnologia risolutiva, né un sistema autonomo. Le piattaforme SOAR dovrebbero essere parte di una strategia di sicurezza di difesa in profondità, soprattutto perché richiedono il contributo di altri sistemi di sicurezza per rilevare efficacemente le minacce. È importante adottare anche le raccomandazioni di CyberHoot, elencate di seguito:

Inizia a costruire il tuo solido piano di sicurezza informatica multilivello con CyberHoot.

Per saperne di più su SOAR, guarda questo breve video di 3 minuti:

Fonti: 

TechTarget

Letture aggiuntive:

Termini correlati:

Centro operativo di sicurezza (SOC)

Gestione degli eventi e degli incidenti di sicurezza (SEIM)

CyberHoot offre anche altre risorse a tua disposizione. Di seguito trovi i link a tutte le nostre risorse, sentiti libero di consultarle quando vuoi: 

Nota: se desideri iscriverti alla nostra newsletter, visita uno qualsiasi dei link qui sopra (ad eccezione delle infografiche), inserisci il tuo indirizzo email sul lato destro della pagina e clicca su " Inviami newsletter".

Scopri come CyberHoot può proteggere la tua attività.


Programma una demo

Gli ultimi blog

Rimani aggiornato con le ultime novità informazioni sulla sicurezza

Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Corp MDM: la finta app di lavoro che voleva leggere i tuoi messaggi

Corp MDM: la finta app di lavoro che voleva leggere i tuoi messaggi

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...

Leggi di più

I falsi ChatGPT Helper stanno diffondendo malware. Ecco come individuarli.

I falsi ChatGPT Helper stanno diffondendo malware. Ecco come individuarli.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...

Leggi di più

Phishing legato al consenso OAuth: proteggi le tue autorizzazioni, non solo la tua password.

Phishing legato al consenso OAuth: proteggi le tue autorizzazioni, non solo la tua password.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Sono fortunata ad avere...

Leggi di più

