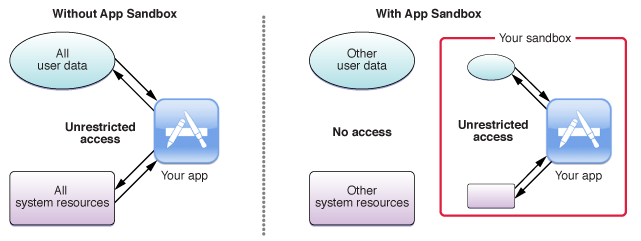
Il sandboxing è un termine di sicurezza informatica che si riferisce a diverse tecniche utilizzate per proteggere la rete e l'infrastruttura informatica da attacchi di software dannoso (noto anche come malware ).
Con un metodo, il sandboxing fornisce uno speciale ambiente operativo rinforzato per l'esecuzione di applicazioni di terze parti, isolato da risorse e programmi di sistema critici. Con un altro metodo, le soluzioni di protezione anti-spam aprono gli allegati tramite "Attachment Sandbox" e monitorano eventuali comportamenti dannosi prima di consentire l'invio dell'allegato nella posta in arrivo di un dipendente.
Il sandboxing, che venga utilizzato per proteggere il sistema operativo o la posta elettronica, fornisce un ulteriore livello di sicurezza che può impedire ad alcuni malware di entrare nella tua azienda e danneggiarti. Ma attenzione: nel caso degli email sandbox, gli hacker sanno che queste soluzioni esistono e hanno integrato tecniche di elusione per sfuggire ai vincoli del sandboxing anti-spam!
Fonte: TechTerms
Termini correlati: Diritti di amministratore , Principio del minimo privilegio , Malware
Articoli correlati : Otto punti da considerare prima di scegliere una soluzione di sandboxing
I titolari di PMI che sono indecisi se adottare tecniche di sandboxing per la protezione delle email dovrebbero verificare se la loro soluzione anti-spam la supporta. Se disponibile, abilitatela. Non avete una soluzione anti-spam che vi protegga? Non va bene, ne serve una... quindi procuratevene una. Per quanto riguarda il sandboxing, non fa mai male ispezionare gli allegati prima che raggiungano i vostri utenti email con una soluzione sandboxing.
Per quanto riguarda il sandboxing delle applicazioni, non c'è molto da fare per una PMI, poiché il sandboxing delle applicazioni è controllato e implementato dagli stessi fornitori delle applicazioni. Tutto ciò che puoi fare è chiedere ai tuoi fornitori quali valutazioni delle applicazioni stanno eseguendo e monitorare le vulnerabilità critiche nelle loro applicazioni.
Nessuna soluzione è sicura al 100%, motivo per cui dovresti anche fornire una formazione specifica al tuo personale per individuare ed evitare gli allegati dannosi che potrebbero ricevere nelle campagne di phishing. Spesso, l'allegato è disponibile solo tramite un sito di accesso a Google Drive o Microsoft SharePoint, quindi non c'è nulla da ispezionare in una sandbox. Tuttavia, quando gli utenti forniscono le proprie credenziali per accedere al file, è probabile che... fornendo le proprie credenziali agli hacker tramite un sito web falso creato per raccogliere credenziali!
Sandboxing nella sicurezza informatica: come si inserisce nel tuo stack?
SC Labs recensisce la sicurezza della posta elettronica
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di più
La maggior parte dei test di phishing mente ai tuoi dipendenti. Questo invece ti saluta subito! HootPhish dice alle persone in modo chiaro e diretto: questo è...
Leggi di più
Gravità: CRITICA (CVSS 9.2) | Data di emissione: 22 ottobre 2026 Il 21 ottobre sono state scoperte due vulnerabilità critiche in PHP,...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

