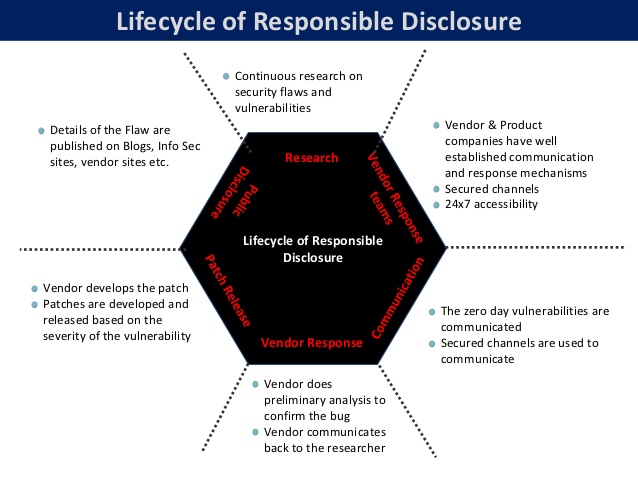
La divulgazione responsabile si riferisce alla prassi, seguita dalla maggior parte dei ricercatori nel campo della sicurezza informatica, di non rivelare una vulnerabilità critica in un prodotto software finché il fornitore non abbia reso disponibile una patch o una correzione. Questo principio entra spesso in gioco quando team come il Project Zero di Google , creato per scoprire e correggere le falle di sicurezza, individuano una vulnerabilità e non ne divulgano l'informazione al pubblico. Il motivo per cui gli analisti e i ricercatori di sicurezza non possono condividere pubblicamente le informazioni è che gli hacker e i criminali informatici sono spesso molto più veloci ad attaccare e sfruttare la vulnerabilità annunciata rispetto a quanto i fornitori possano produrre una patch, e i clienti possono implementare tale patch per proteggere se stessi, le proprie reti, i dati e i sistemi. Ecco perché si parla di divulgazione responsabile ed è considerata una prassi consigliata, sebbene non esistano leggi che obblighino i ricercatori di sicurezza a seguirla.
Termini correlati: Programmi di ricompensa per la segnalazione di bug , Vulnerabilità , Vulnerabilità zero-day
Letture correlate: Le sfide della ricerca informatica e della divulgazione delle vulnerabilità per i dispositivi sanitari connessi
Fonte: CSO Online
Sì. Molte PMI sviluppano software per la distribuzione e l'utilizzo online. Come titolare di una PMI, dovresti valutare la possibilità di pubblicizzare un programma Bug Bounty per il tuo prodotto, che incoraggi la " divulgazione responsabile" da parte dei ricercatori di sicurezza. Si tratta di un piccolo incentivo economico per chi trova una falla critica nel tuo software, affinché te la segnali invece di venderla sul Dark Web o sul Deep Web.
In secondo luogo, le PMI dovrebbero disporre di un processo di gestione degli avvisi di vulnerabilità (Vulnerability Alert Management Process, VAMP) che definisca le tempistiche previste per la correzione delle vulnerabilità critiche nel software e nell'hardware utilizzati per gestire la propria attività. Per i bug di gravità 1 che potrebbero compromettere da remoto la rete, i dati o i sistemi, è necessario applicare la patch il prima possibile.
CyberHoot si avvale di un processo VAMP per aiutare le PMI a sviluppare le proprie best practice in materia di vulnerabilità Zero-Day, patching e divulgazione responsabile.
https://youtube.com/watch?v=t5UKO4jjevw
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

