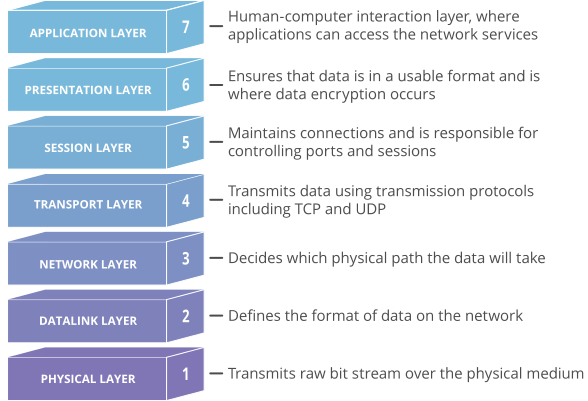
Il modello OSI (Open Systems Interconnection) è un modello concettuale creato dall'Organizzazione Internazionale per la Standardizzazione che consente a diversi sistemi di comunicazione di interagire utilizzando protocolli standard. In termini più semplici, l'OSI fornisce uno standard che permette a diversi sistemi informatici di comunicare tra loro. Il modello OSI può essere considerato un linguaggio universale per le reti di computer. Si basa sul concetto di suddividere un sistema di comunicazione in sette livelli, ciascuno sovrapposto al precedente.
Ogni livello del modello OSI gestisce una funzione specifica e comunica con i livelli superiori e inferiori. Il modello OSI è progettato per essere robusto, in grado di correggere gli errori ed efficiente. Tuttavia, a volte gli hacker tentano di interrompere le singole comunicazioni a vari livelli del modello OSI. Spesso lo fanno con attacchi DDoS che prendono di mira livelli specifici di una connessione di rete; gli attacchi a livello applicativo colpiscono il livello 7, mentre gli attacchi a livello di protocollo colpiscono i livelli 3 e 4.
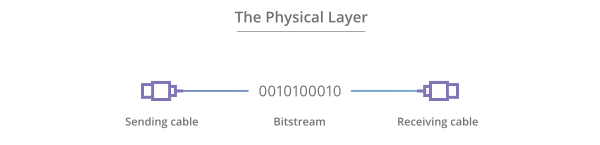
Il livello più basso del modello OSI trasmette elettricamente o otticamente bit di dati grezzi non strutturati attraverso la rete dal livello fisico del dispositivo mittente al livello fisico del dispositivo ricevente. Può includere specifiche come tensioni, disposizione dei pin, cablaggio e frequenze radio. A livello fisico, si trovano risorse "fisiche" come hub di rete, cablaggio, ripetitori, schede di rete o modem.
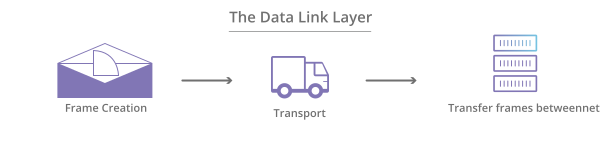
A livello di collegamento dati, i nodi direttamente connessi vengono utilizzati per eseguire il trasferimento dati da nodo a nodo, dove i dati vengono impacchettati in frame tramite indirizzi MAC. Il livello di collegamento dati corregge anche gli errori che potrebbero essersi verificati a livello fisico.
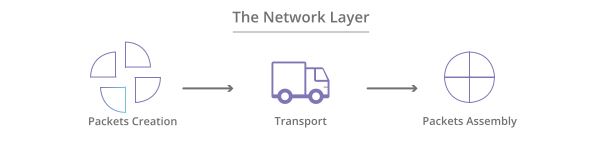
Il livello di rete è responsabile della ricezione dei frame dal livello di collegamento dati e della loro consegna alle destinazioni previste in base agli indirizzi IP contenuti nel frame. Questo livello individua la destinazione utilizzando indirizzi logici, come l'IP (Internet Protocol). A questo livello, i router sono un componente cruciale utilizzato per instradare le informazioni tra le reti.
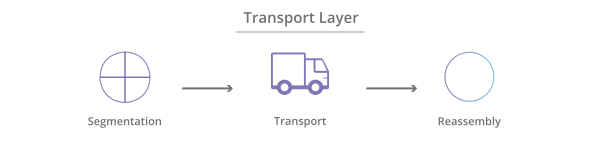
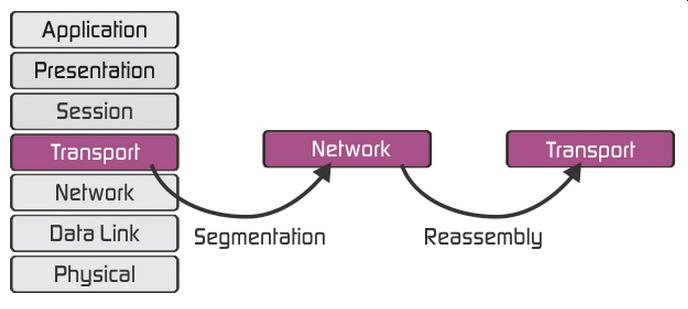
Il livello di trasporto gestisce la consegna e il controllo degli errori dei pacchetti di dati . Regola le dimensioni, la sequenza e, in definitiva, il trasferimento dei dati tra sistemi e host. Uno degli esempi più comuni di livello di trasporto è TCP, o Transmission Control Protocol. La segmentazione dei pacchetti avviene a livello di trasporto per garantire consegne efficienti, evitando che i pacchetti siano né troppo grandi (sovracapacità) né troppo piccoli (inefficienza).
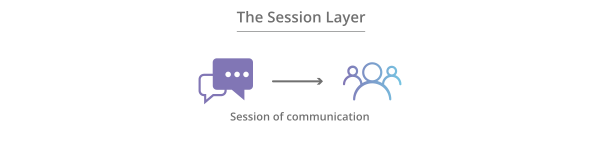
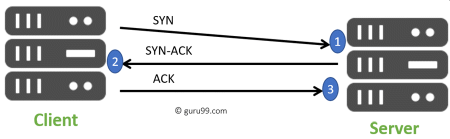
Il livello di sessione controlla le conversazioni tra diversi computer. Una sessione o connessione tra macchine viene impostata, gestita e terminata al livello 5. I servizi del livello di sessione includono anche l'autenticazione e le riconnessioni.
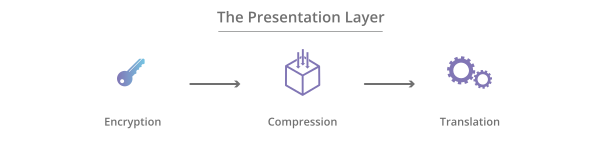
Il livello di presentazione formatta o traduce i dati per il livello applicativo in base alla sintassi o alla semantica accettata dall'applicazione. Per questo motivo, a volte viene anche chiamato livello di sintassi. Questo livello può anche gestire la crittografia e la decrittografia richieste dal livello applicativo.
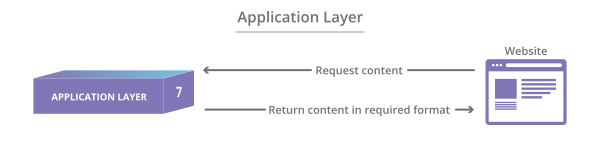
A questo livello, sia l'utente finale che il livello applicativo interagiscono direttamente con l'applicazione software. Questo livello gestisce i servizi di rete forniti alle applicazioni dell'utente finale, come un browser web o Office 365. Il livello applicativo identifica i partner di comunicazione, la disponibilità delle risorse e sincronizza le comunicazioni.
È importante che il vostro MSP o il personale IT conoscano il modello OSI e il modo in cui gestisce le informazioni. Dal punto di vista della sicurezza, all'interno di determinati livelli, come il Livello 2 e il Livello 3, è possibile implementare ulteriori misure di sicurezza, tra cui VLAN o PVLAN . Tuttavia, il modello OSI ha lo scopo di guidare i fornitori e gli sviluppatori di tecnologie affinché i prodotti di comunicazione digitale e i programmi software che creano possano funzionare insieme. Il modello OSI fornisce un quadro chiaro che descrive le funzioni di un sistema di rete o di telecomunicazioni in uso.
Raccomandazioni aggiuntive sulla sicurezza informatica. Le raccomandazioni seguenti vi aiuteranno a proteggere voi e la vostra azienda dalle varie minacce che potreste incontrare quotidianamente. Tutti i suggerimenti elencati di seguito possono essere implementati avvalendosi dei servizi di sviluppo del programma vCISO di CyberHoot.
Tutte queste raccomandazioni sono integrate nel prodotto CyberHoot o nei servizi vCISO di CyberHoot. Con CyberHoot puoi gestire, formare, valutare e testare i tuoi dipendenti. Visita CyberHoot.com e iscriviti oggi stesso ai nostri servizi. Inoltre, continua ad aggiornarti iscrivendoti alle nostre newsletter mensili sulla sicurezza informatica per rimanere sempre al passo con le ultime novità in materia.
Fonti:
Letture aggiuntive:
Proteggi la tua attività con un firewall umano
Termini correlati:
CyberHoot offre anche altre risorse a tua disposizione. Di seguito trovi i link a tutte le nostre risorse, sentiti libero di consultarle quando vuoi:
Nota: se desideri iscriverti alla nostra newsletter, visita uno qualsiasi dei link qui sopra (ad eccezione delle infografiche), inserisci il tuo indirizzo email sul lato destro della pagina e clicca su " Inviami newsletter".
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Anche prima che Claude Code realizzasse...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.