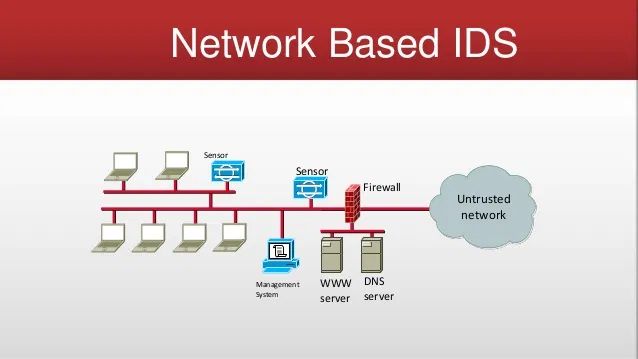
Un sistema di rilevamento delle intrusioni basato sulla rete (NIDS), o IDS basato sulla rete, è un hardware di sicurezza posizionato strategicamente per monitorare il traffico di rete critico. I tradizionali IDS basati sulla rete analizzano il traffico di rete in transito e lo confrontano con una libreria di attacchi noti presenti nel sistema. I sistemi più recenti utilizzano l'intelligenza artificiale (nota anche come euristica) per analizzare il traffico alla ricerca di schemi di interesse. Quando viene identificato un attacco o viene rilevato uno schema di interesse, viene inviato un avviso, in genere a un Security Operations Center (SOC), che lo esamina e ne valuta la validità e l'eventuale escalation.
Fonte: Wiki Sistemi di rilevamento delle intrusioni di rete
Termini correlati: Intercettazione di pacchetti , Sistemi di prevenzione delle intrusioni
I servizi di rilevamento delle intrusioni di rete (IDS) sono una soluzione avanzata e costosa per funzionare correttamente ed efficacemente nell'ambiente aziendale. Vengono spesso utilizzati nei data center dei provider di cloud hosting per garantire un livello più elevato di sicurezza informatica sulle reti critiche. Tuttavia, nel settore delle PMI, sono spesso troppo costosi per essere pratici. Inoltre, forniscono servizi di sicurezza che sarebbero appropriati solo se tutti i servizi, i processi e le policy di sicurezza informatica di Livello 1, 2 e 3 fossero già implementati. La maggior parte delle PMI non opera con questo livello di maturità. Pertanto, raramente consiglio l'IDS o il suo più costoso IPS (Intrusion Prevention Services) nell'ambito delle reti delle PMI. Esistono eccezioni a queste linee guida generali, soprattutto nei settori regolamentati dell'alta finanza e delle aziende appaltatrici della difesa che cercano certificazioni di alto livello, ad esempio.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Immaginate di essere in autostrada, a circa 20 km/h sopra il limite di velocità, insieme al resto del traffico. Più avanti, frenate...
Leggi di più
Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di piùOffri ai tuoi collaboratori una visione più acuta, grazie a un approccio positivo che supera i tradizionali test di phishing.

