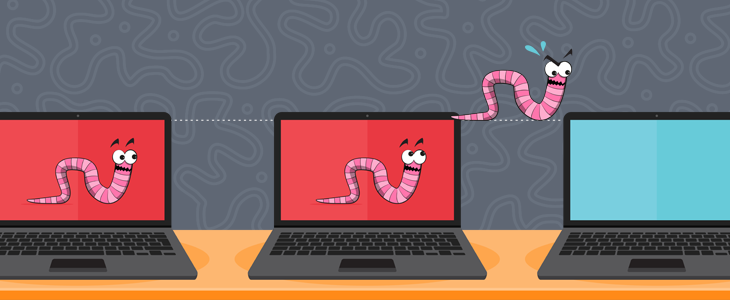
Il Morris Worm è passato alla storia come il primo worm mai esistito. Questo programma informatico auto-replicante fu scritto da Robert Tappan Morris, uno studente della Cornell University, e rilasciato dal MIT il 2 novembre 1988. Secondo il suo creatore, Morris, l'intento del programma era quello di valutare le dimensioni di Internet all'epoca, sebbene abbia inavvertitamente causato un Denial of Service (DoS) per quasi il 10% dei 60,000 computer connessi a Internet in quel momento.
Il programma creato da Robert Morris suscitò un certo scalpore, tanto da portare a un caso presso la Corte Suprema. Il caso United States contro Morris (1991) portò alla condanna di Morris ai sensi del Computer Fraud and Abuse Act del 1986, con una condanna a tre anni di carcere, 400 ore di servizi sociali e una multa di 10,000 dollari.
Il worm Morris è stato il primo software dannoso autoreplicante rilevato online. Da allora si sono verificati decine di eventi simili, con danni per milioni e talvolta miliardi di dollari. Come imprenditore, assicurati che il programma di sicurezza informatica della tua azienda includa le seguenti protezioni:
Termini correlati: Virus ILOVEYOU , Virus Melissa , Virus SQL Slammer
Fonte: Radware
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

