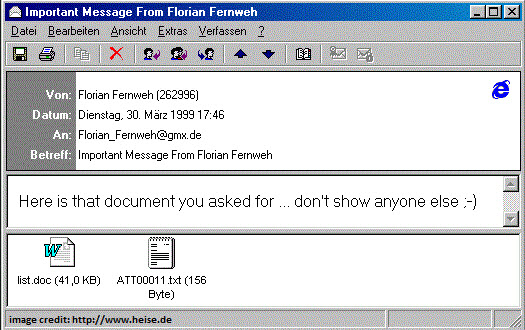
Il virus Melissa è un malware diffuso alla fine di marzo del 1999. Un programmatore di nome David Lee Smith si impossessò di un account America Online (AOL) e lo utilizzò per pubblicare un file su un newsgroup. Il file pubblicizzava credenziali di accesso gratuite a siti web per adulti, usandolo come esca. Una volta che gli utenti scaricavano e aprivano il file, un virus veniva installato sui loro computer. Il virus penetrava nell'account Microsoft Outlook degli utenti e inviava email contenenti lo stesso file dannoso ai primi 50 contatti della rubrica. Questo fu uno dei primi attacchi di grande portata ad attirare l'attenzione e uno dei primi veri attacchi di phishing . Tale attacco fu un presagio del nostro futuro online, poiché ancora oggi siamo afflitti da attacchi di ingegneria sociale e phishing ancora più sofisticati.
Il virus Melissa è costato milioni di dollari di danni alle aziende. Come imprenditore, assicurati che il programma di sicurezza informatica della tua azienda includa le seguenti protezioni:
Termini correlati: Diritti di amministratore, Phishing , Ingegneria sociale , Cavallo di Troia , Virus
Letture correlate: Truffa via email a sfondo sessuale: non permettere a te stesso di diventarne vittima
Fonte: articolo dell'FBI – 20° anniversario del virus Melissa
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Sono fortunata ad avere...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

