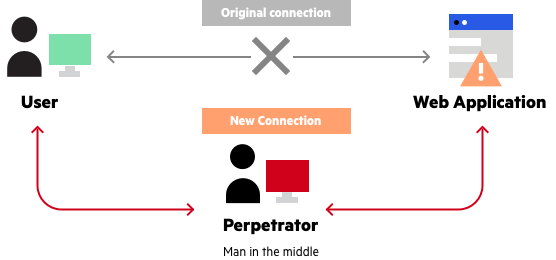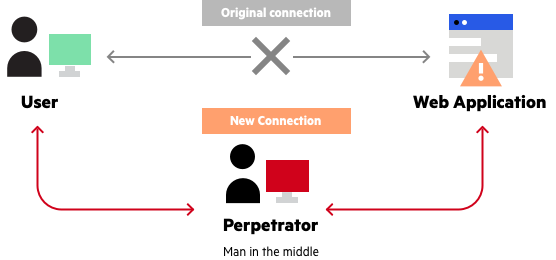
L'attacco Adversary in the Middle (AITM) , precedentemente noto come Man-in-the-Middle, è un termine tecnico che indica una situazione in cui un hacker si insinua in una conversazione tra un utente e un'applicazione, con lo scopo di intercettare la conversazione o di impersonare una delle parti, simulando un normale scambio di informazioni. L'obiettivo principale di questi attacchi è rubare informazioni sensibili alle vittime, come le credenziali di accesso ad account online quali e-mail, servizi bancari o reti private virtuali (VPN).
Spesso questi attacchi si verificano su reti Wi-Fi non autorizzate, camuffate da reti Wi-Fi reali di aziende locali. Gli utenti ignari si connettono alla rete Wi-Fi falsa e il loro traffico viene intercettato e ispezionato alla ricerca di questi dettagli di autenticazione.
Fortunatamente, la maggior parte dei siti web ha stabilito requisiti HTTPS che possono nascondere le informazioni di autenticazione, a meno che l'hacker non utilizzi un proxy HTTPS combinato con richieste DNS falsificate. In questi casi, l'hacker può fingere di essere il sito web a cui stai tentando di accedere, tuttavia i certificati SSL possono essere un chiaro segnale che qualcosa non va.
Questi tipi di attacchi sono spesso associati ad attacchi di phishing e tentano di convincere gli utenti a cliccare su link dannosi o a inserire dati personali su una pagina web falsa per rubare le loro informazioni personali. Questi siti web falsi possono avere certificati SSL legittimi che evitano il problema del certificato SSL menzionato in precedenza, derivante dallo spoofing di un indirizzo web legittimo nel DNS.
Fonte: Imperva
Letture aggiuntive:
Termini correlati:
Come PMI, ci sono alcune azioni che puoi intraprendere per ridurre la probabilità di essere vittima di attacchi Adversary-in-the-Middle. Come per la maggior parte delle minacce informatiche, essere consapevoli dell'attacco e di dove e come viene perpetrato è fondamentale. Pertanto, assicurarti di istruire i dipendenti su come proteggersi durante l'utilizzo delle reti Wi-Fi e su cosa sia un attacco AiTM sarà di grande aiuto. Oltre a formare gli utenti e a sensibilizzarli, ecco alcune cose che puoi fare:
https://www.youtube.com/watch?v=DgqID9k83oQ
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.