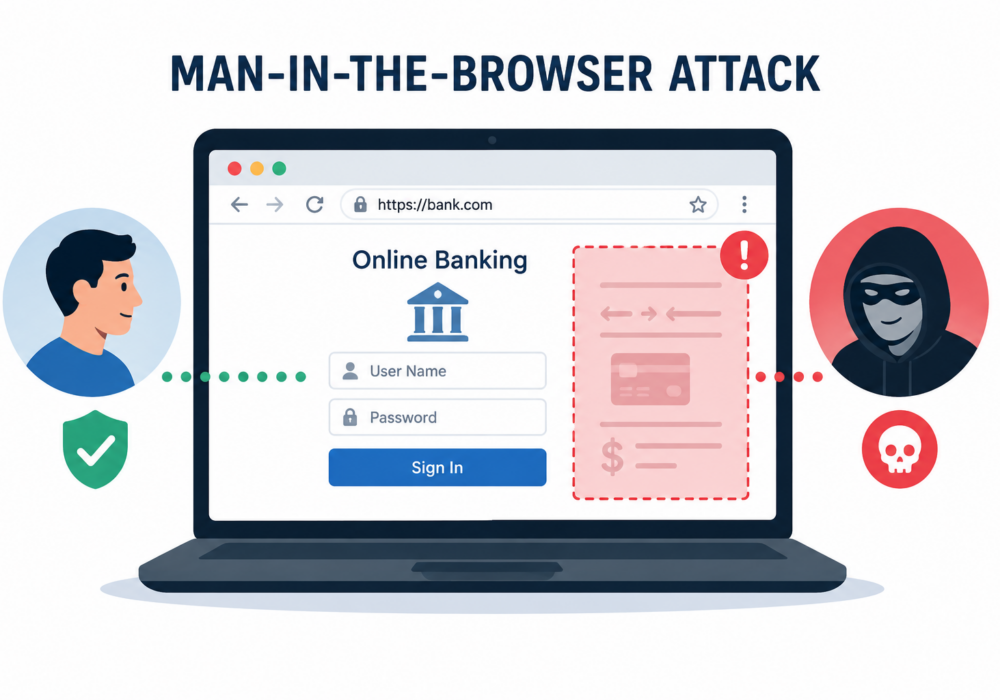
Un attacco Man-in-the-Browser (MitB) è un tipo di attacco informatico in cui un software dannoso (malware) infetta il browser web di un utente e intercetta o modifica segretamente le informazioni mentre vengono inserite o visualizzate. A differenza degli attacchi di phishing che inducono gli utenti a rivelare le proprie credenziali, un attacco MitB opera all'interno del browser stesso , consentendo agli aggressori di manipolare le transazioni anche dopo che un utente ha effettuato l'accesso con successo.
Poiché il browser sembra funzionare normalmente, le vittime spesso non si accorgono che le loro informazioni o transazioni vengono modificate.
Un attacco tipico segue questi passaggi:
Poiché l'attacco si verifica dopo che la crittografia (HTTPS) ha già protetto la connessione, i tradizionali strumenti di sicurezza di rete spesso non sono in grado di rilevarlo.
Gli attacchi man-in-the-browser prendono di mira comunemente:
Le piccole e medie imprese effettuano spesso operazioni bancarie, pagamenti degli stipendi e dei fornitori tramite browser web. Un attacco Man-in-the-Break (MitB) andato a buon fine può comportare:
Poiché le PMI spesso non dispongono di un sistema di monitoraggio della sicurezza dedicato, questi attacchi possono passare inosservati fino a quando i fondi non sono stati trasferiti o gli account non sono stati compromessi.
I fornitori di servizi gestiti (MSP) hanno accesso privilegiato agli ambienti dei clienti, il che rende le workstation degli amministratori obiettivi appetibili.
Un attacco Man-in-the-B (MitB) andato a buon fine potrebbe consentire agli aggressori di:
Poiché un singolo account tecnico compromesso può colpire numerosi clienti, la protezione delle sessioni del browser è essenziale per la sicurezza dei fornitori di servizi gestiti (MSP).
Le organizzazioni possono ridurre il rischio attraverso:
Sebbene i loro nomi siano simili, questi attacchi sono diversi:
| Uomo nel browser | Man-in-the-Middle |
|---|---|
| Il malware infetta il browser della vittima. | L'attaccante intercetta il traffico di rete |
| Funziona all'interno del browser | Opera tra l'utente e il server |
| È possibile modificare le transazioni dopo l'accesso. | Cattura o altera le comunicazioni in transito |
| Spesso invisibili agli strumenti di sicurezza di rete | Spesso attenuato da HTTPS e reti sicure |
Un attacco Man-in-the-Browser è una forma sofisticata di malware che dirotta il browser di un utente per rubare le credenziali, manipolare le transazioni e aggirare le tradizionali protezioni di sicurezza. Per le PMI, può portare a frodi finanziarie e compromissione degli account. Per i MSP (Managed Service Provider), rappresenta un rischio ancora maggiore perché i browser degli amministratori compromessi possono fornire agli aggressori l'accesso a più ambienti dei clienti, rendendo fondamentale una solida protezione degli endpoint e la sicurezza del browser.
Letture aggiuntive:
CyberHoot offre anche altre risorse a tua disposizione. Di seguito trovi i link a tutte le nostre risorse, sentiti libero di consultarle quando vuoi:
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.