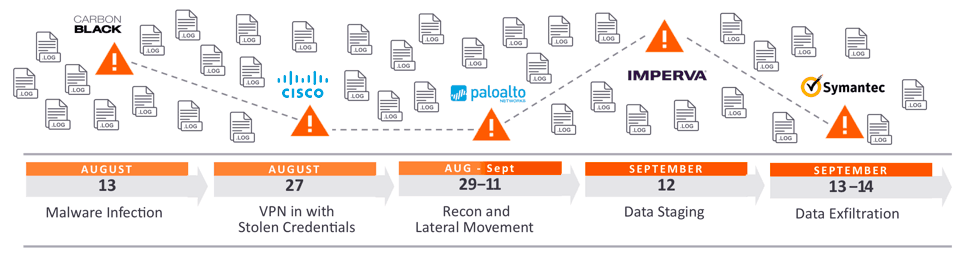
Il movimento laterale è la tecnica utilizzata dagli hacker dopo aver ottenuto l'accesso iniziale a macchine o reti. Gli hacker impiegano questa strategia per penetrare più a fondo in una rete alla ricerca di dati sensibili e altre risorse di alto valore. Dopo aver infiltrato la rete, l'attaccante mantiene l'accesso spostandosi lateralmente all'interno dell'ambiente compromesso, ottenendo privilegi sempre maggiori tramite vari strumenti. In questo caso, i privilegi di amministratore sono spesso conferiti al personale di alto livello dei reparti IT, agli sviluppatori, ai dirigenti, ecc.
Gli hacker si muovono lateralmente all'interno di un sistema per evitare di essere scoperti e rimanere connessi alla rete. Spesso, gli hacker sfruttano una macchina o una rete per settimane o addirittura mesi prima che venga rilevata una violazione dei dati. L'accesso iniziale ai sistemi può avvenire tramite attacchi informatici comuni come phishing , ingegneria sociale , virus o altri malware . Il modo in cui gli hacker si muovono all'interno dei sistemi consiste nell'impersonare utenti autorizzati, spostandosi tra diversi sistemi della rete fino al raggiungimento dei loro obiettivi. Il raggiungimento di tali obiettivi implica l'accumulo di informazioni su reti, sistemi e account, l'ottenimento di credenziali, l'escalation dei privilegi, l'installazione di backdoor per accessi futuri e, in definitiva, l'accesso ai dati target.
Fonte: CrowdStrike, ExaBeam
Letture aggiuntive: Costruire un firewall umano
Termini correlati: Ricognizione, Phishing , Ransomware
Il movimento laterale durante una violazione dei dati rende il ripristino molto più difficile. Spesso, individuare la macchina originale violata per prima è difficile. Rimuoverla e ricostruirla è una misura comune, tuttavia, con il movimento laterale, l'hacker ha già compromesso altri host sulla rete e abbandonato la macchina originale della violazione. Ciò significa che i tentativi di contenere la violazione possono essere gravemente ostacolati. Il monitoraggio delle reti per le violazioni laterali è un punto debole della maggior parte delle piccole reti, che affidano il rilevamento e la prevenzione ai sistemi di sicurezza degli endpoint. La conclusione importante è che c'è sempre qualcosa che tu o la tua azienda potete fare per migliorare il vostro programma di sicurezza informatica e impedire che questi attacchi vadano a buon fine. CyberHoot raccomanda le seguenti azioni per evitare che tu o la tua azienda diventiate vittime di un attacco tramite movimento laterale:
Utilizzare due dei tre fattori di identificazione (qualcosa che sei, possiedi o conosci) è il modo migliore per proteggere i tuoi account critici. Gli hacker contano sul fatto che i tuoi dipendenti riutilizzino le stesse password. Nel momento in cui vedono servizi online protetti dall'autenticazione a due fattori (2FA), passano a obiettivi più facili (nella maggior parte dei casi) perché sanno che potrebbero non essere in grado di penetrare tali protezioni con facilità. Il recente massiccio attacco hacker alla catena alberghiera Marriott è stato in parte dovuto a un'autenticazione a due fattori inadeguata.
I gestori di password sincronizzano automaticamente tutti i dati degli account tra i dispositivi (smartphone, laptop e tablet). I plugin per browser web monitorano la tua attività e ti chiedono di salvare le credenziali ogni volta che accedi a un nuovo sito web. Il tuo nome utente e la password per il dominio (o URL come gmail.com) vengono archiviati in un vault di password crittografato . La gestione e i requisiti delle password dovrebbero essere imposti tramite politiche di governance definite dall'azienda.
Gli utenti devono essere accuratamente categorizzati e avere accesso solo ai sistemi, alle applicazioni o alle reti necessari per il loro lavoro. Ad esempio, in una rete aziendale, solo il personale IT dovrebbe gestire dispositivi come desktop e notebook. Il personale IT non dovrebbe concedere privilegi di amministratore agli utenti standard.
Gli strumenti di sicurezza degli endpoint consentono al personale IT di monitorare tutti gli endpoint, sia online che offline. Raccolgono e archiviano dati sugli eventi significativi che coinvolgono gli endpoint , mappandoli su feed di intelligence di sicurezza e su tattiche, tecniche e procedure (TTP) note. In altre parole, questa soluzione permette ai professionisti IT di monitorare le tendenze e i comportamenti degli attacchi, aiutandoli a determinare dove concentrare le proprie risorse.
Quando tutto il resto fallisce e si verifica una violazione catastrofica, la tua assicurazione informatica è lì per aiutarti a riprenderti in modo rapido ed efficace, fornendoti le risorse necessarie per il recupero. CyberHoot ha pubblicato una serie in due parti su cosa copre l'assicurazione informatica e su alcune delle problematiche ad essa connesse.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Anche prima che Claude Code realizzasse...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

