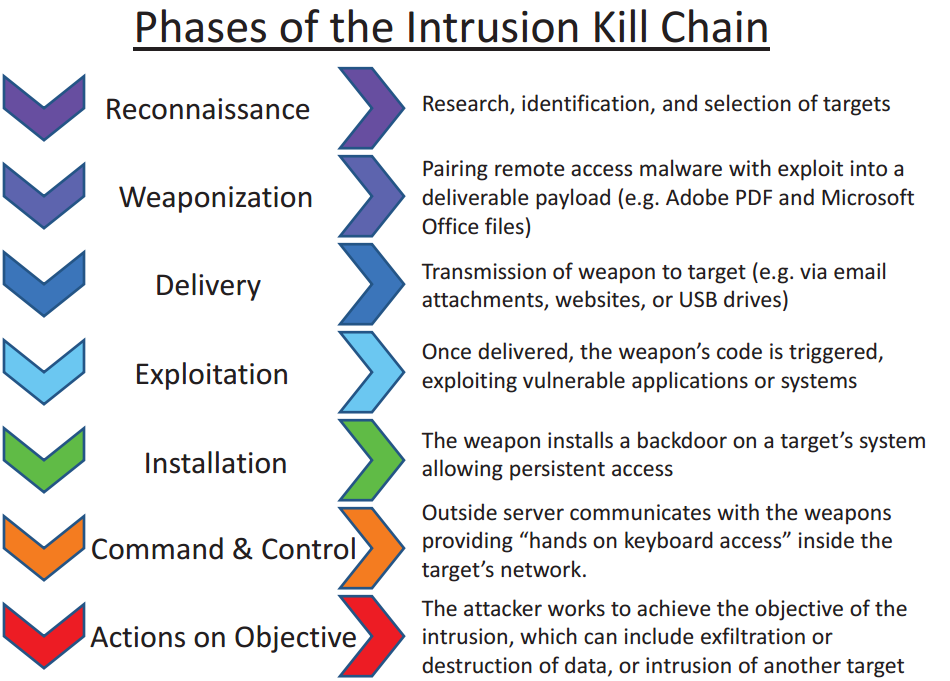
Una kill chain nella sicurezza informatica rivela le fasi di un attacco informatico, dalla ricognizione iniziale all'obiettivo dell'esfiltrazione dei dati. Le kill chain sono utilizzate anche come strumenti di gestione dai professionisti della sicurezza per contribuire al miglioramento continuo della sicurezza dei loro sistemi e reti. Secondo Lockheed Martin, le minacce devono passare attraverso molte fasi nella kill chain, tra cui:
In una parola: sì. Le kill chain illustrano semplicemente il processo con cui gli hacker si infiltrano nella rete. Interrompere la kill chain significa scoprire l'hacker prima che completi l'obiettivo 7 - Azioni sull'obiettivo . Come titolare di una PMI, è fondamentale implementare un solido programma di sicurezza informatica in grado di identificare gli hacker prima che raggiungano il loro obiettivo. Nella maggior parte dei casi, si tratta di installare un ransomware per estorcere un riscatto in bitcoin. Le PMI possono interrompere la kill chain attraverso la formazione e la sensibilizzazione, impedendo così che si verifichino le fasi da 3 a 7.
Fonte: Lockheed Martin, Varonis
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.


