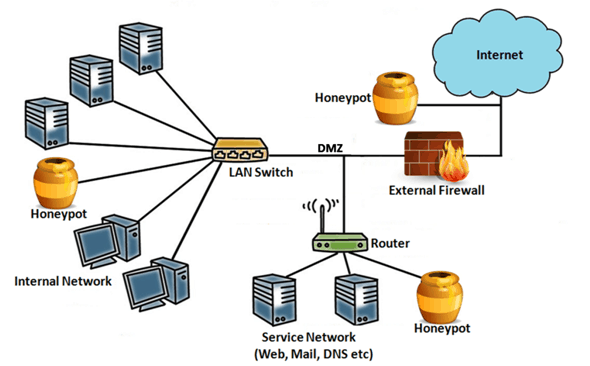
In ambito di sicurezza informatica, una honeypot è una strategia utilizzata per cogliere i criminali informatici sul fatto mentre tentano di sfruttare una vulnerabilità e compromettere un'azienda. Una honeypot può essere un pacchetto software vulnerabile, un computer vulnerabile o, in casi più complessi, un segmento di rete vulnerabile. Questi dispositivi sono progettati per replicare fedelmente i veri obiettivi degli attacchi informatici , ma una volta compromessi, non hanno alcun impatto sulle reti o sui dati di produzione e, soprattutto , attivano un allarme presso l'azienda attaccata.
Nel mondo reale abbiamo visto queste operazioni come operazioni sotto copertura della polizia, in cui un agente sotto copertura si finge acquirente di un prodotto illegale, incontra il criminale e, con l'aiuto di rinforzi, lo arresta quando acquista il bene illegale. Nella sicurezza informatica, le stesse attività possono verificarsi, sebbene la capacità di arrestare i colpevoli sia notevolmente ridotta. In ambito di sicurezza informatica, gli honeypot vengono spesso utilizzati per rilevare attacchi da parte di hacker esperti che potrebbero non sapere o riconoscere che il sistema preso di mira è una trappola. In altri casi, gli honeypot vengono utilizzati per deviare gli attacchi da obiettivi legittimi. Gli honeypot vengono sempre utilizzati per ottenere informazioni preziose su come operano i criminali informatici, su chi e come stanno cercando di attaccare i sistemi.
Fonte: Norton/Symantec
Letture correlate: Ransomware, spionaggio e tentativi di blocco
In generale, gli honeypot sono riservati alle grandi aziende e alle organizzazioni di sicurezza che li utilizzano per raccogliere malware, identificare nuovi attacchi, comprese le " vulnerabilità zero-day ", e monitorare le attività degli hacker. CyberHoot non ha riscontrato la necessità o l'utilità degli honeypot nella maggior parte delle PMI. Non sono una cattiva idea, ma potrebbero non offrire un ritorno sull'investimento altrettanto elevato se le stesse risorse non sono disponibili per la formazione e la supervisione dei dipendenti.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

