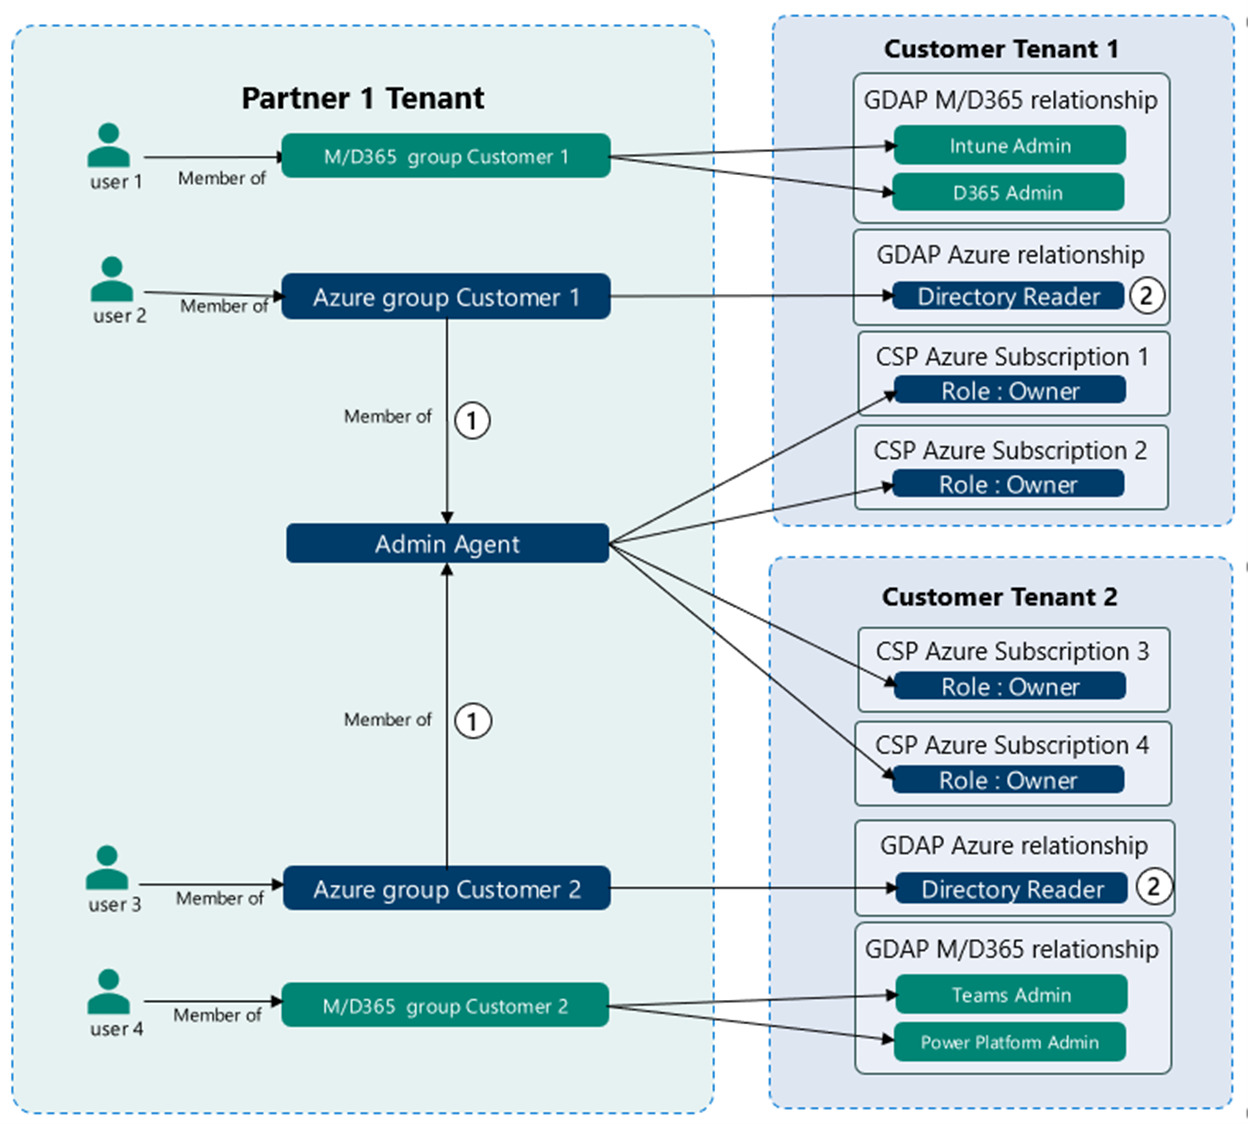
Il sistema Granular Delegated Admin Privileges (GDAP) di Microsoft è un metodo per assegnare autorizzazioni amministrative specifiche a singoli individui o gruppi all'interno di un'organizzazione tramite Microsoft Azure. Questo approccio consente un livello di controllo più preciso sulle azioni che possono essere intraprese dal personale. Riduce il rischio di modifiche involontarie, non autorizzate o non identificate, diminuendo al contempo i rischi relativi ai diritti di accesso per le aziende che si avvalgono di Managed Service Provider (MSP).
GDAP consente agli amministratori di assegnare autorizzazioni per attività o aree specifiche, come la gestione degli account utente, la configurazione delle impostazioni di rete o l'accesso a dati sensibili. Questo fornisce agli amministratori la legittima necessità di privilegi specifici per accedervi, senza la necessità di concedere privilegi amministrativi completi (chiavi del regno). Nelle PMI e soprattutto negli ambienti MSP, questo è importante per ridurre al minimo il rischio di violazioni dei dati e altri incidenti di sicurezza derivanti da una gestione poco attenta dei privilegi.
Le credenziali condivise rappresentano un rischio critico per la sicurezza di qualsiasi organizzazione. Prima dell'adozione di GDAP, molte aziende condividevano l'account predefinito dell'amministratore di dominio con tutti i tecnici. Ciò comportava rischi inutili derivanti da modifiche critiche non identificate, non riconducibili a un singolo amministratore. Inoltre, comportava rischi di vulnerabilità quando i dipendenti lasciavano l'azienda, poiché la modifica delle password di questi account veniva spesso ignorata.
Per gli MSP, a volte la situazione era peggiore. Negli MSP più attenti alla sicurezza, ogni azienda godeva del proprio account di amministratore di dominio predefinito. Eppure, a volte queste password erano prevedibili, seppur diverse tra le aziende. Gli MSP peggiori potevano utilizzare la stessa password di amministratore di dominio per tutti gli account cliente. Una semplice violazione di un account poteva avere un effetto domino su molti altri account. È stata una sfida e un dispendioso in termini di tempo da affrontare nel settore IT per oltre 2 decenni.
GDAP migliora la semplicità, la sostenibilità e la responsabilità nell'amministrazione di sistemi, server e reti IT. Dovrebbe essere adottato da tutte le organizzazioni IT.
Avere un controllo dettagliato sui privilegi amministrativi critici è un enorme vantaggio. Concedere ai tecnici i diritti per eseguire servizi specifici senza dover fornire la password principale per controllare tutto (un account Break Glass) migliora notevolmente la sicurezza.
GDAP può ancora essere configurato in modo inadeguato, quindi assicuratevi di chiedere al vostro MSP quali siano i suoi processi e le sue policy per la sua adozione. Collaborate per definire un livello di rischio accettabile per la vostra organizzazione. Sarete molto soddisfatti di aver svolto il lavoro in anticipo, poiché i benefici dureranno a lungo.
Fonti:
Microsoft: Introduzione ai privilegi amministrativi delegati granulari (GDAP)
T-Minus365: video di YouTube.
Letture aggiuntive:
Microsoft: Domande frequenti sul GDPR
CyberHoot offre anche altre risorse a tua disposizione. Di seguito trovi i link a tutte le nostre risorse, sentiti libero di consultarle quando vuoi:
Nota: se desideri iscriverti alla nostra newsletter, visita uno qualsiasi dei link qui sopra (ad eccezione delle infografiche), inserisci il tuo indirizzo email sul lato destro della pagina e clicca su " Inviami newsletter".
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Sono fortunata ad avere...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.