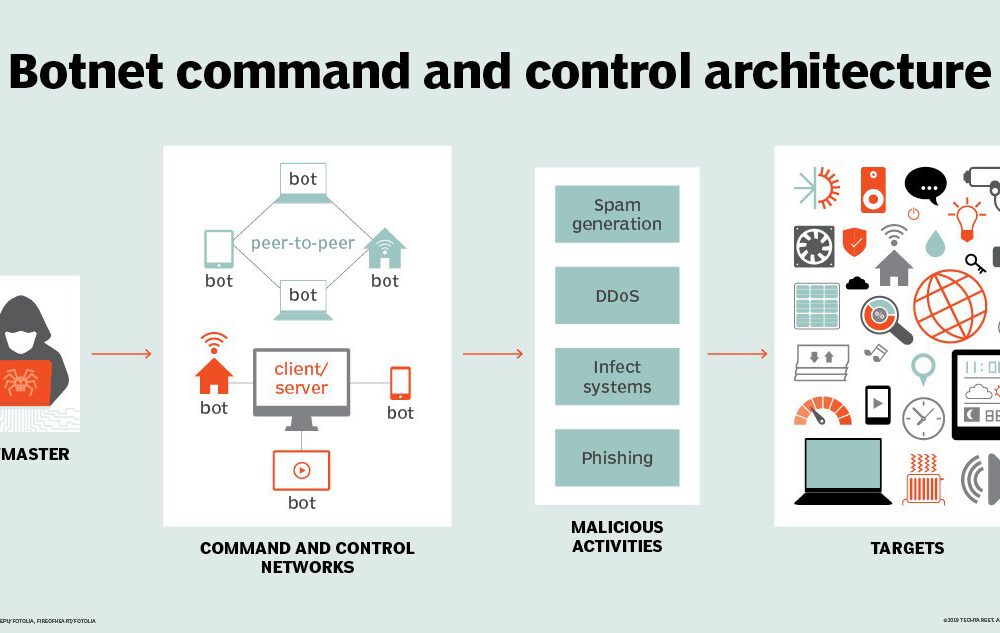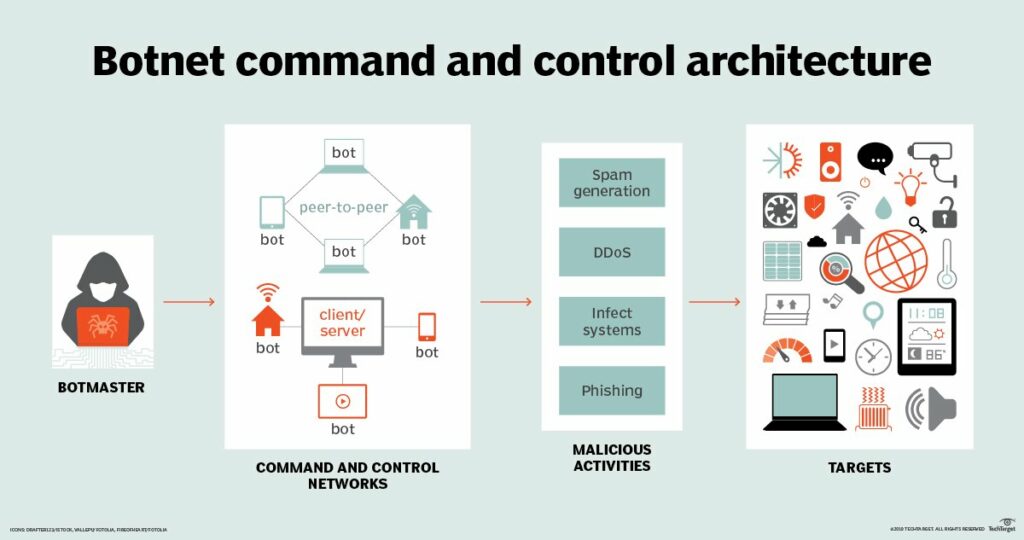
Un server di comando e controllo (C&C) è un computer controllato da remoto da un criminale informatico , utilizzato come centro di comando per inviare comandi a sistemi infetti da malware e solitamente parte di una vasta rete di bot . I sistemi che eseguono malware e comunicano con i server C&C basati su Internet possono sottrarre dati critici all'organizzazione, ad esempio quando il virus Emotet cattura le password degli utenti e le invia ai server C&C online. Possono causare danni ben più gravi.
Altri malware utilizzati nelle comunicazioni C&C fanno cose come il crypto-mining (noto anche come cryptojacking ), partecipano ad attacchi Denial of Service o semplicemente restano inattivi in attesa che l'hacker che possiede la rete di bot abbia bisogno di qualcosa e impartisca loro un comando per svegliarli ed eseguire qualche attività,
Stabilire comunicazioni C&C è solitamente un passo fondamentale per gli aggressori, consentendo loro di muoversi lateralmente all'interno di una rete o di un'organizzazione. Questo perché il malware può ricevere nuove istruzioni e nuovi malware per scansionare la rete locale alla ricerca di ulteriori sistemi a rischio da compromettere.
Termini correlati: Botnet, CryptoJacking o Crypto-Mining
Letture correlate: Cosa significa la crittografia DNS per i cacciatori di minacce aziendali
Fonte: TrendMicro
Impedisci a questo malware di entrare nella tua rete formando il tuo personale sulle fonti di infezione più comuni. Bot e botnet sono malware che si infiltrano nelle aziende tramite attacchi di phishing e accessi remoti con autenticazione debole (accessi remoti che non utilizzano l'autenticazione a due fattori ). Per proteggersi da bot e botnet, i titolari di PMI dovrebbero sempre assicurarsi di seguire queste indicazioni:
Questi passaggi, pratiche e strumenti migliorano sia la sicurezza generale che la produttività.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Sono fortunata ad avere...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.