Un attacco di buffer overflow si verifica quando un programma tenta di riempire un blocco di memoria (un buffer) con più dati di quanti ne possa contenere. I buffer sono essenzialmente aree di memoria che contengono temporaneamente i dati durante il loro trasferimento da una posizione all'altra.
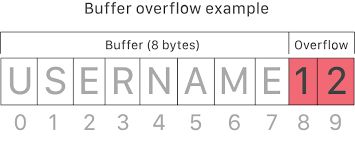
Quando un hacker invia input dannosi a un'applicazione vulnerabile, può forzare l'applicazione a eseguire codice dannoso per prendere il controllo della macchina o causare il crash del sistema. È noto che le vulnerabilità di buffer overflow sono causate da errori di programmazione facili da comprendere, ma molto più difficili da evitare e da cui proteggersi.
Gli aggressori sfruttano i problemi di buffer overflow sovrascrivendo la memoria di un'applicazione, modificando il percorso di esecuzione del programma e innescando una risposta che danneggia i file o espone informazioni sensibili. Ad esempio, un aggressore può introdurre codice aggiuntivo, inviando nuove istruzioni all'applicazione per ottenere l'accesso privilegiato al sistema IT.
Fonte: NetSparker , Imperva
Letture aggiuntive:
Termini correlati:
La prevenzione del buffer overflow è fondamentale soprattutto per le aziende che sviluppano software. Formate gli sviluppatori sui 10 errori più comuni di programmazione secondo la classificazione OWASP, per aiutarli a comprendere l'importanza dei controlli dei limiti e della validazione dell'input nel codice che scrivono. La maggior parte delle soluzioni di analisi statica del codice presenti sul mercato verifica la validazione dell'input e vi avviserà se questa impostazione non è corretta. Integrate sempre l'analisi statica e dinamica del codice nel ciclo di vita dello sviluppo del software.
Per le aziende che non si occupano di sviluppo, è necessario prestare attenzione alle vulnerabilità che potrebbero essere rivelate nel software COTS acquistato e utilizzato in azienda. A volte, questi software presentano vulnerabilità di buffer overflow che possono compromettere i sistemi informatici. Monitorate sempre gli avvisi di sicurezza dei vostri fornitori e applicate tempestivamente le patch per garantire che il vostro ambiente software sia sicuro e protetto da queste e molte altre vulnerabilità.
Gli attacchi di buffer overflow sono facilmente prevenibili, sia nel codice altrui che nel proprio. Prestate attenzione ed evitate errori costosi.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Anche prima che Claude Code realizzasse...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.