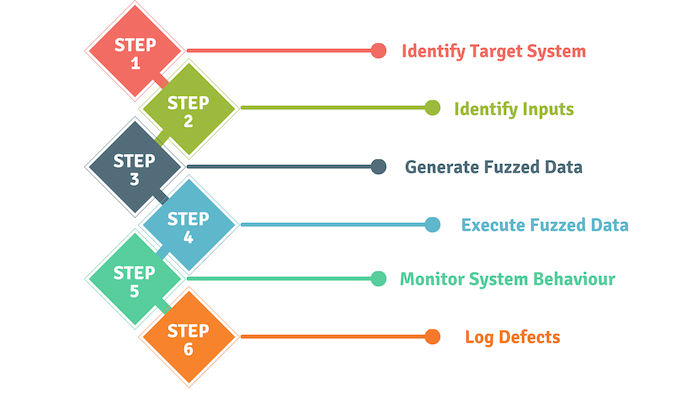
Il fuzzing applicativo, originariamente sviluppato da Barton Miller all'Università del Wisconsin nel 1989, è un metodo di test utilizzato per scoprire errori di programmazione e falle di sicurezza in software, sistemi operativi o reti. Questo metodo di test prevede l'inserimento di una grande quantità di dati, chiamati fuzz, nel sistema in esame nel tentativo di provocarne il blocco o la restituzione di risultati inattesi. Se durante il test vengono rilevate vulnerabilità, è possibile utilizzare un "fuzzer" come strumento software per identificare le potenziali cause alla base di tali vulnerabilità.
I "fuzzer" sono più efficaci nell'individuare vulnerabilità che possono essere sfruttate tramite buffer overflow, attacchi denial of service , cross-site scripting e SQL injection. Queste tattiche sono spesso utilizzate da hacker malintenzionati che cercano di sfruttare le applicazioni online a proprio vantaggio. L'impiego di tecniche di fuzzing delle applicazioni può aiutarvi a evitare gravi problemi di sicurezza in futuro.
Fonte: TechTarget
Letture aggiuntive: Cos'è l'AI Fuzzing? E perché potrebbe essere la prossima grande minaccia alla sicurezza informatica
Termini correlati: Analisi dinamica del codice, Analisi statica del codice, Vulnerabilità
Forse. Il test di fuzz applicativo è semplice, offre un elevato rapporto costi/benefici e spesso può rivelare difetti gravi che altrimenti verrebbero trascurati o trascurati durante lo sviluppo delle applicazioni. Se la tua PMI è un'azienda di sviluppo software, potresti valutare l'integrazione del test di fuzz applicativo nei tuoi processi di sviluppo. Tuttavia, da solo non può fornire un quadro completo della sicurezza, della qualità o dell'efficacia complessiva di un programma. Dovresti combinare il fuzz con altri strumenti automatizzati per l'analisi del codice software, come le valutazioni dinamiche e statiche del codice (link sopra).
https://www.youtube.com/watch?v=RqrHT93KdgE
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Anche prima che Claude Code realizzasse...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

