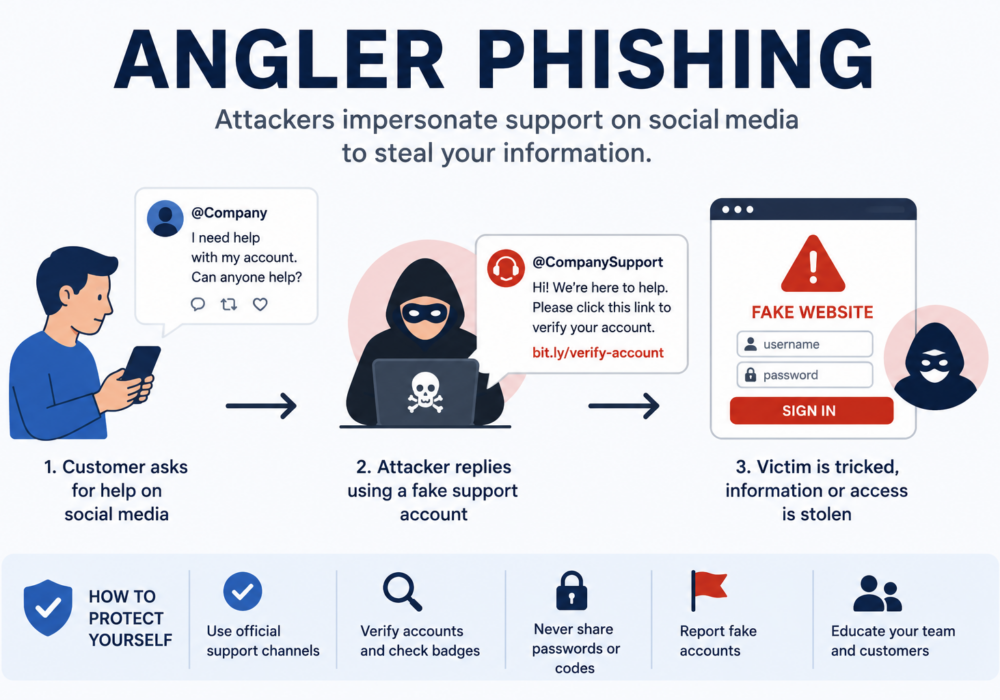
Il phishing Angler è una forma di ingegneria sociale in cui i criminali informatici si spacciano per il team di assistenza clienti di un'azienda sui social media per indurre le persone a rivelare informazioni sensibili, scaricare malware o effettuare pagamenti fraudolenti.
Anziché inviare email di phishing, i malintenzionati monitorano piattaforme come X (precedentemente Twitter), Facebook, Instagram e LinkedIn alla ricerca di utenti che chiedono assistenza alle aziende. Rispondono quindi rapidamente utilizzando account falsi che imitano fedelmente il profilo di supporto ufficiale dell'azienda.
Poiché la vittima crede di comunicare con un servizio clienti legittimo, il phishing mirato può essere estremamente efficace.
Un tipico attacco di phishing mirato segue questi passaggi:
Questi account falsi spesso appaiono convincenti, rendendo difficile per gli utenti distinguerli dai canali di supporto legittimi.
Gli aggressori utilizzano il phishing Angler per:
Le piccole e medie imprese si affidano sempre più ai social media per interagire con i clienti. Se dei malintenzionati si spacciano per l'azienda, i clienti potrebbero condividere inconsapevolmente informazioni sensibili o perdere denaro, danneggiando la reputazione dell'azienda.
Le possibili conseguenze includono:
Le PMI spesso dispongono di risorse limitate per monitorare costantemente i social media, il che le rende bersagli appetibili.
I fornitori di servizi gestiti (MSP) offrono spesso supporto tramite e-mail, chat e social media. Gli aggressori possono impersonare i tecnici o gli account di supporto degli MSP per colpire i clienti.
I rischi includono:
Poiché i fornitori di servizi gestiti (MSP) sono consulenti di fiducia, i malintenzionati spesso sfruttano questa fiducia per ingannare i clienti.
Le organizzazioni possono ridurre il rischio attraverso:
| Phishing del pescatore | Phishing tradizionale |
|---|---|
| Si svolge sui social media | Solitamente consegnato tramite e-mail o SMS |
| Si spaccia per un addetto all'assistenza clienti | Si spaccia per banche, aziende o colleghi. |
| Si rivolge alle persone in cerca di assistenza. | Si rivolge a chiunque riceva il messaggio |
| Spesso inizia con post pubblici | Di solito inizia con messaggi non richiesti |
Il phishing Angler è un attacco di phishing basato sui social media che sfrutta la fiducia nell'assistenza clienti impersonando account aziendali legittimi. Per le PMI, può danneggiare le relazioni con i clienti, portare a frodi e compromettere la reputazione del marchio. Per i fornitori di servizi gestiti (MSP), rappresenta un rischio ancora maggiore perché gli aggressori possono impersonare tecnici fidati per ottenere l'accesso ai sistemi dei clienti. Il monitoraggio dei social media, la formazione degli utenti e la protezione degli account ufficiali sono difese essenziali contro il phishing Angler. Per le PMI, offre un sistema di allerta precoce contro la compromissione degli account e il ransomware. Per gli MSP, consente una protezione proattiva dei clienti, rafforza le offerte di sicurezza gestita e dimostra il valore continuo della sicurezza informatica identificando le minacce prima che si trasformino in incidenti.
Letture aggiuntive:
CyberHoot offre anche altre risorse a tua disposizione. Di seguito trovi i link a tutte le nostre risorse, sentiti libero di consultarle quando vuoi:
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.