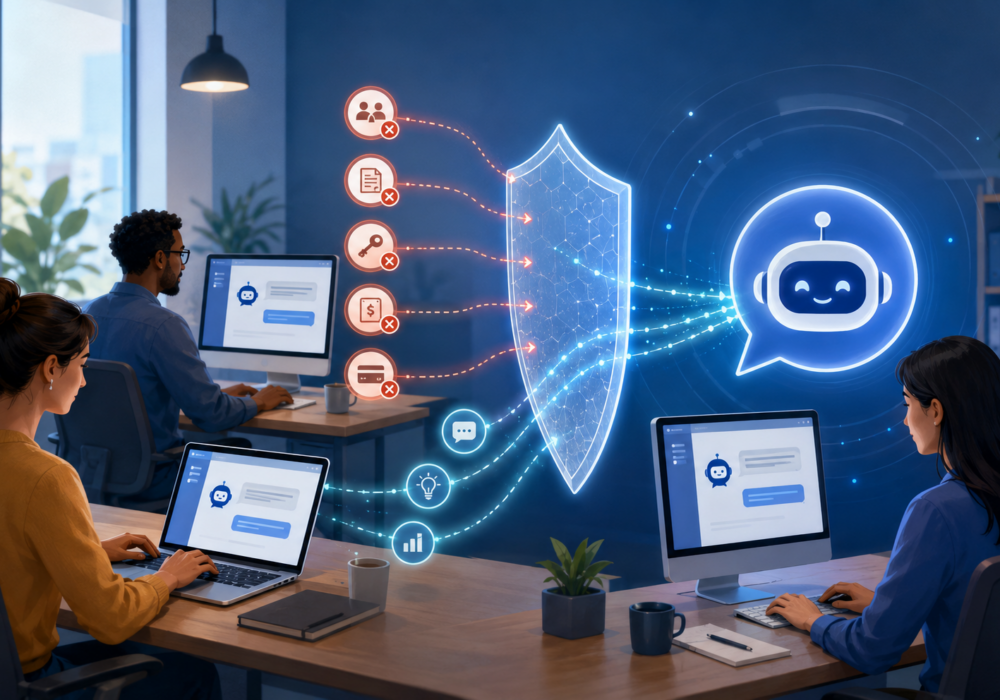
Gli strumenti di intelligenza artificiale si sono integrati nella nostra vita lavorativa quotidiana con una rapidità incredibile! Qualcuno del tuo team scrive un'email con ChatGPT. Un altro utilizza un assistente IA integrato nel software di contabilità. Un terzo collega un plug-in di IA per velocizzare le risposte ai clienti in Chrome o Outlook. Nessuna di queste iniziative ha ottenuto l'approvazione del reparto IT e la maggior parte delle piccole imprese non si è quasi accorta del cambiamento in atto. Questa esplosione nell'utilizzo dell'IA è ormai una realtà normale nella gestione di un'azienda. Tuttavia, se impari e ti concentri sullo sviluppo di alcune abitudini ora, invece che in futuro, potresti evitare alcune delle difficoltà che stiamo riscontrando tra i primi ad adottare l'IA.
Per anni, la sicurezza di rete si è concentrata sul flusso del traffico. I firewall controllavano le connessioni, bloccavano i siti web dannosi e impedivano l'accesso a minacce note. Questo approccio ha funzionato bene per molto tempo. Sebbene sia ancora valido oggi, l'intelligenza artificiale (IA) aggiunge un livello completamente nuovo di attività che la maggior parte degli strumenti non ha mai imparato a monitorare: richieste di IA, caricamento di file contenenti dati sensibili e critici (persino indirizzi IP) e azioni automatizzate tra app e servizi di IA. Un firewall rileva una connessione a un sito web di IA e la lascia passare senza mai sapere cosa è stato digitato nel campo di testo. Il contesto di queste attività viene perso dalla maggior parte degli strumenti di sicurezza attuali. Quindi, cosa possiamo fare?
Gli strumenti di intelligenza artificiale non sono il nemico. Il rischio risiede in ciò che le persone condividono con essi senza pensarci due volte. Un elenco clienti incollato in un chatbot per ottenere assistenza sulla formattazione. Un contratto contenente informazioni sui prezzi caricato su uno strumento di intelligenza artificiale per un riepilogo rapido. Credenziali di accesso incollate per errore in un campo di testo. Un curriculum vitae con indirizzo di casa e codice fiscale inserito in un programma di revisione del curriculum. Nessuna di queste azioni sembra rischiosa sul momento, e nessuna richiede intenzioni malevole, ma ognuna di esse consegna informazioni sensibili a un sistema che non è sotto il nostro controllo.
Un recente articolo su The Hacker News descrive un momento cruciale nella sicurezza di rete. Venticinque anni fa, i firewall basati su proxy analizzavano il contenuto di ogni pacchetto alla ricerca di minacce. Erano più sicuri, ma troppo lenti. CheckPoint e altri produttori si aggiudicarono il mercato con i firewall a ispezione stateful, che tracciavano le connessioni senza leggerne il contenuto. La velocità ebbe la meglio sulla sicurezza e i firewall basati su proxy scomparvero.
Ora l'intelligenza artificiale sta costringendo il settore a fare marcia indietro. Un firewall tradizionale che monitora un sito web basato sull'IA rileva una connessione normale e consentita. Non ha modo di capire se un messaggio di conferma ha fatto trapelare l'elenco dei clienti o se un plug-in di IA ha attivato un'azione non autorizzata. I nuovi firewall descritti nell'articolo fanno ciò che facevano i firewall proxy decenni fa: ispezionano il contenuto effettivo in entrata e in uscita dalla rete. La stessa ispezione approfondita che il settore ha abbandonato in nome della velocità è ora uno dei pochi modi per vedere quali dati i dipendenti stanno effettivamente inviando all'IA.
Immaginate una piccola agenzia di marketing in un normale lunedì. Un dipendente incolla l'intero budget di una campagna di un cliente in uno strumento di scrittura gratuito basato sull'intelligenza artificiale per riscrivere più velocemente un testo. In fondo al corridoio, qualcuno dell'ufficio contabilità fornitori carica una fattura di un fornitore in uno strumento di intelligenza artificiale per riepilogare le condizioni di pagamento, senza accorgersi che i dati bancari del fornitore sono presenti proprio lì nel file. Nessuno dei due ha cattive intenzioni. Entrambi cercano solo di risparmiare dieci minuti. È così che le informazioni sensibili finiscono fuori dall'azienda senza che nessuno se ne accorga.
Gli strumenti di intelligenza artificiale gratuiti per utenti privati spesso si riservano il diritto di memorizzare i dati digitati e di utilizzarli per addestrare le versioni future dello strumento. Questo è uno dei motivi per cui la versione gratuita rimane tale. I piani a pagamento offerti dalle stesse aziende solitamente garantiscono una maggiore protezione della privacy, incluse opzioni per escludere completamente i dati dall'addestramento. Prima che il vostro team si affidi a uno strumento di intelligenza artificiale gratuito per il lavoro quotidiano, dedicate cinque minuti a verificare le impostazioni per individuare eventuali opzioni di conservazione dei dati o di disattivazione dell'addestramento. Se la vostra azienda gestisce regolarmente dati dei clienti, un piano a pagamento economico spesso si ripaga da solo grazie alla maggiore protezione offerta.
Non è necessario un software aziendale per adottare abitudini di utilizzo dell'IA più sicure. Iniziate con una breve conversazione con il vostro team su cosa non dovrebbe mai essere inserito in uno strumento di IA pubblico: password, dati finanziari o sanitari, dati dei clienti, proprietà intellettuale e qualsiasi informazione coperta da un accordo di riservatezza. Mettete tutto per iscritto in una pagina. Rivedetelo una volta al trimestre. Tenete un breve elenco di strumenti di IA approvati, in modo che nessuno debba indovinare di quali la vostra azienda si fida. Piccole abitudini ripetibili proteggono un'azienda in modo più affidabile di un costoso strumento che nessuno comprende. La libreria di documenti di CyberHoot contiene una policy di utilizzo accettabile dell'IA già pronta che potete modificare e da cui partire.
Prima di incollare qualsiasi cosa in uno strumento di intelligenza artificiale, fermati un attimo e rifletti: ti sentiresti a tuo agio se questo testo finisse nella casella di posta di uno sconosciuto domani? Se la risposta è no, lascia perdere e riformula la richiesta eliminando i dettagli sensibili. Anonimizza i dati: spesso ciò che cerchi non è la manipolazione dei dati in sé (anche se a volte è proprio questo l'obiettivo), ma piuttosto la formattazione e la chiarezza della comunicazione con il cliente in un'email che necessita di maggiore empatia o concisione. Acquisire l'abitudine di rallentare e valutare ciò che si incolla richiede solo pochi secondi una volta che diventa routine, e permette di evitare la maggior parte delle condivisioni rischiose prima che si verifichino.
Con la pratica, premiando i comportamenti virtuosi e preferendo punizioni e critiche pubbliche, ogni team migliora nella capacità di individuare abitudini di IA rischiose. Quando qualcuno esprime una preoccupazione riguardo a uno strumento di IA utilizzato, è importante considerarla un'opportunità di apprendimento reciproco, non un errore da rinfacciare. Alcuni team dedicano cinque minuti della riunione settimanale a una sessione di "presentazione e discussione" sull'IA, in cui ognuno condivide uno strumento provato e gli eventuali risultati sorprendenti. La fiducia cresce quando le persone si sentono libere di porre domande, e nel tempo questa fiducia si traduce in decisioni migliori.
Scegliete uno strumento di intelligenza artificiale che il vostro team utilizza questa settimana e analizzatelo insieme per dieci minuti. Verificate l'accordo di utilizzo e formazione dello strumento di intelligenza artificiale per assicurarvi di avere una licenza che protegga i vostri dati dall'addestramento dell'IA per migliorare le sue prestazioni. Chiedete al vostro team quali dati vengono inseriti e concordate quali tipi di dati evitare di condividere con l'IA in futuro. Già che ci siete, controllate anche le impostazioni dello strumento per verificare la presenza di un'opzione relativa alla privacy dei dati. Scaricate la Politica di Utilizzo Accettabile (AUP) sull'IA di CyberHoot e iniziate ad aggiornarla per guidare e regolamentare il vostro personale. Piccole conversazioni come questa creano abitudini di sicurezza che le persone mantengono nel tempo e ognuna di esse rende la vostra azienda un po' più sicura di quanto non lo fosse ieri.
Fa a firewall Vedere cosa digitano i dipendenti negli strumenti di intelligenza artificiale?
No. Un firewall tradizionale rileva la connessione a un sito web di intelligenza artificiale e la consente senza leggere il campo di richiesta. Non ha modo di capire se qualcuno ha incollato un elenco clienti o una password. I firewall di nuova generazione ispezionano il contenuto in entrata e in uscita, il che rappresenta uno dei pochi modi per verificare quali dati il tuo team invia all'intelligenza artificiale.
Che tipo di dati sensibili finiscono accidentalmente negli strumenti di intelligenza artificiale?
Le fughe di dati più comuni derivano da attività quotidiane. I dipendenti incollano elenchi di clienti per ottenere aiuto nella formattazione, caricano contratti contenenti prezzi, inviano curriculum vitae con indirizzi di casa e codici fiscali, oppure riepilogano fatture che includono i dati bancari dei fornitori. Nessuna di queste azioni sembra rischiosa sul momento, e ognuna di esse trasferisce dati privati a un sistema al di fuori del vostro controllo.
Gli strumenti di intelligenza artificiale gratuiti si addestrano in base alle informazioni che inserisci?
Spesso sì. Gli strumenti di intelligenza artificiale gratuiti per i consumatori spesso si riservano il diritto di memorizzare i tuoi input e di utilizzarli per migliorare le versioni future. I piani aziendali a pagamento delle stesse aziende di solito offrono maggiore privacy, inclusa un'opzione per escludere i tuoi dati dall'addestramento. Verifica le impostazioni relative alla conservazione dei dati o all'esclusione dall'addestramento prima che il tuo team si affidi a uno strumento gratuito per il lavoro quotidiano.
Qual è il modo più semplice per una piccola impresa di ridurre la fuga di dati derivanti dall'IA?
Inizia con una regola di una pagina che elenca ciò che non dovrebbe mai essere inserito in uno strumento di IA pubblico: password, dati finanziari o sanitari, dati dei clienti, proprietà intellettualee qualsiasi cosa soggetta a un accordo di riservatezza. Mantieni un breve elenco di strumenti approvati in modo che nessuno debba fare supposizioni. Rivedi entrambi una volta al trimestre. Piccole abitudini ripetibili proteggono un'azienda in modo più affidabile di un singolo strumento costoso.
Perché i firewall con ispezione dei contenuti stanno tornando di moda?
Venticinque anni fa, i firewall basati su proxy leggevano il contenuto di ogni pacchetto alla ricerca di minacce. Erano sicuri ma lenti, quindi il mercato si è spostato verso l'ispezione stateful, che traccia le connessioni senza leggere il contenuto. L'IA ha cambiato la situazione. Un firewall ora vede una connessione consentita a un sito di IA senza alcuna visione dei dati in uscita, quindi il settore sta tornando a ispezione approfondita dei contenuti.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Ricordo i primi giorni di...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Il blog di questa settimana ha un...
Leggi di più
Di tanto in tanto, un malware si presenta con un trucco talmente ingegnoso da far fermare i ricercatori di sicurezza e...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

