Trello, la piattaforma utilizzata da molte aziende per organizzare le liste di cose da fare e coordinare le attività di team, ha recentemente esposto i dati personali (PII) dei suoi utenti. La scoperta è stata fatta da Craig Jones, direttore globale delle operazioni di sicurezza informatica di Sophos, che si è imbattuto nei PII esposti durante una ricerca su Google (nota anche come " Google Dorks "). Esistono alcuni strumenti utili a questo scopo, tra cui "Google Hacking" di Pentest Tools.
Essendo lui stesso un utente di Trello, Craig Jones ha l'abitudine di verificare le protezioni di sicurezza informatica dei prodotti che utilizza. Durante questa verifica, ha scoperto che la configurazione predefinita delle bacheche Trello è impostata su "privata", ma molti utenti la modificano in "pubblica". Una volta impostata su "pubblica", tutte le informazioni disponibili sulla bacheca Trello di un utente possono essere visualizzate da chiunque . Queste bacheche Trello possono essere trovate tramite il motore di ricerca Google, che indicizza le bacheche Trello pubbliche come semplici pagine HTML, rendendo facile per chiunque scoprirne il contenuto tramite ricerche Google specifiche.
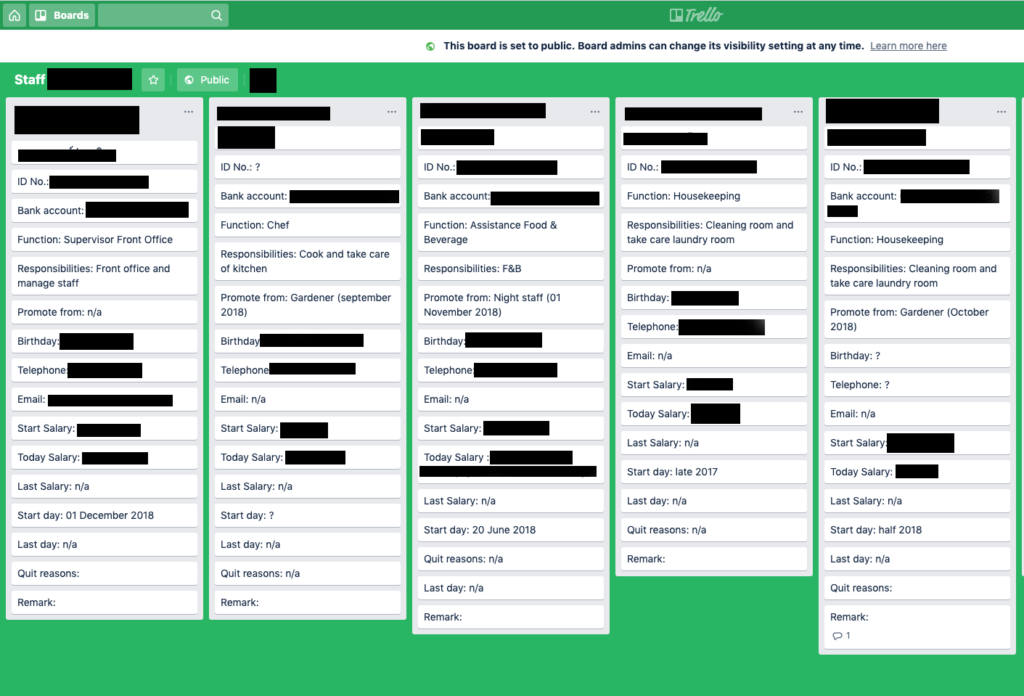
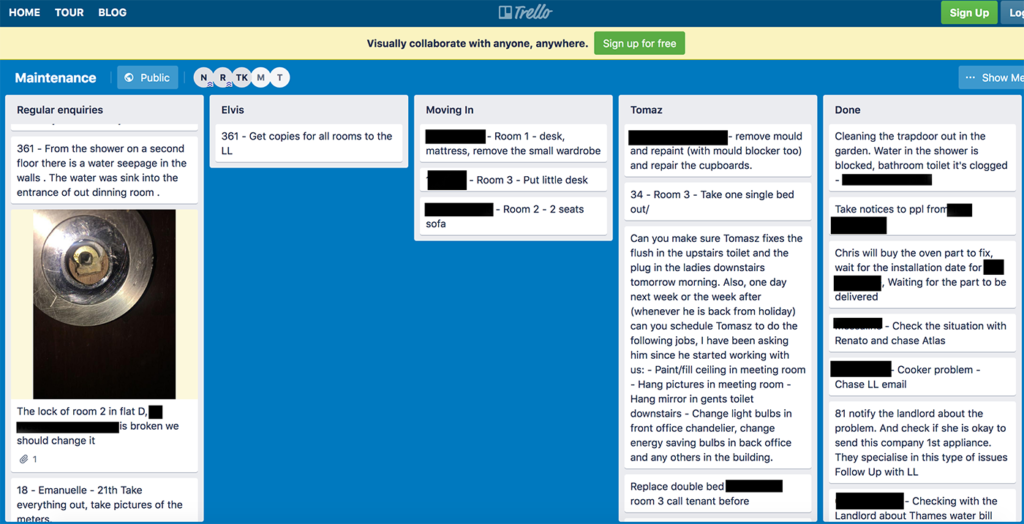
Craig Jones ha trovato una montagna di dati PII nelle bacheche pubbliche di Trello, come nomi, indirizzi email, date di nascita, numeri di documento d'identità e informazioni sui conti bancari. La bacheca delle risorse umane di un'azienda conteneva dettagli come un'offerta di lavoro a un potenziale dipendente, inclusi stipendio, bonus e obblighi contrattuali. C'erano persino informazioni specifiche da parte di un'organizzazione per l'edilizia abitativa che descrivevano dettagliatamente tutte le riparazioni necessarie in aree o case specifiche, comprese le serrature delle porte.
Se sei un amministratore di una bacheca Trello contenente informazioni sensibili, controlla lo stato delle tue bacheche e imposta come "private" quelle che contengono dati sensibili o critici. Se sei un utente Trello e sai che alcuni dei tuoi dati sensibili sono esposti, puoi contattare l'amministratore dell'account o contattare direttamente Trello e chiedere che la bacheca venga resa privata.
Gli esperti di sicurezza sanno da tempo che Google può rivelare contenuti interessanti, tra cui videocamere accessibili al pubblico, baby monitor e una miriade di altre informazioni sensibili. Se possibile, limitate la condivisione di informazioni personali su siti web di cui non siete sicuri al 100% la sicurezza. Persino Trello sembrava un sito web con un marchio affidabile, ma a causa di errori di configurazione, ora viene ritenuto responsabile della facilità con cui i dati privati vengono condivisi con chiunque online tramite il "Google Dorking".
Le organizzazioni che collaborano con siti web di terze parti, come Trello, devono creare un processo di revisione e approvazione per tutti i servizi Internet di terze parti. Sviluppare e pubblicare un processo che consenta di:
Impostando queste procedure, ridurrai la probabilità che i tuoi dati personali o quelli della tua azienda vengano divulgati online.
https://youtube.com/watch?v=HH6edTy3mQI
Fonti:
Trello smascherato! La ricerca rivela un'enorme quantità di dati privati
L'app Trello espone le informazioni personali identificabili dei suoi utenti
Termini di riferimento di CyberHoot Cybrary: Google Dorking
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.