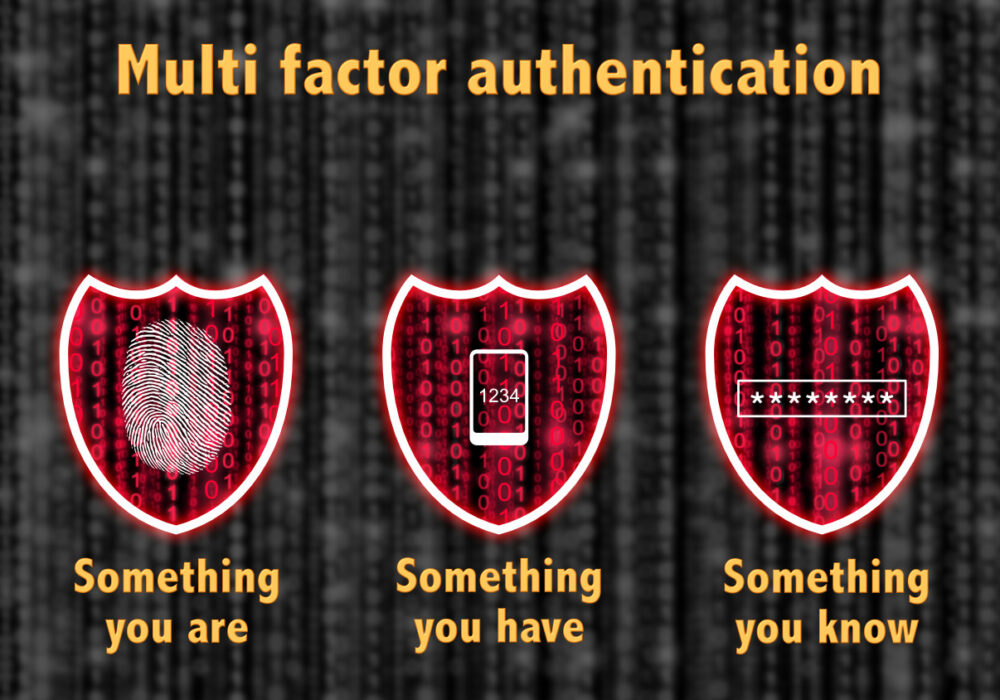
In qualità di esperti di sicurezza informatica, i vCISO di CyberHoot hanno assistito all'evoluzione delle tecniche di autenticazione a più fattori (MFA) nel corso degli anni. Sebbene l'MFA basata su SMS sia stata ampiamente utilizzata per la sua praticità e facilità di implementazione, presenta diverse vulnerabilità che possono essere sfruttate dagli aggressori. In questo articolo, analizzeremo i rischi associati all'MFA basata su SMS, tra cui la mancanza di crittografia, le interruzioni di rete, gli attacchi SS7, l'ingegneria sociale e lo scambio di SIM. Inoltre, consiglieremo soluzioni MFA alternative che offrono una maggiore sicurezza.
L'MFA basata su SMS è vulnerabile a vari tipi di attacchi, rendendola meno sicura rispetto ad altri metodi MFA. La mancanza di crittografia nei messaggi SMS, il rischio di attacchi SS7, ingegneria sociale e SIM swapping sono rischi significativi associati all'MFA basata su SMS.
I messaggi SMS non sono crittografati e, di conseguenza, possono essere intercettati e letti dagli aggressori. Se il messaggio SMS contiene informazioni sensibili, come un codice di autenticazione a sei cifre, può essere utilizzato dagli aggressori per accedere all'account preso di mira.
Le reti degli operatori di telefonia mobile non sono immuni da interruzioni di rete che rendono indisponibili gli SMS. Tali interruzioni, sebbene rare, possono verificarsi mentre Internet rimane attivo e funzionante, impedendoti di accedere ai tuoi account critici in caso di emergenza.
SS7 sta per Signaling System 7, un protocollo implementato per la prima volta nel 1988 e aggiornato l'ultima volta nel 1993 (30 anni fa). Viene utilizzato dalle aziende di telecomunicazioni per scambiare informazioni tra le reti degli operatori di telefonia mobile. Gli hacker possono sfruttare le vulnerabilità di SS7 per intercettare e reindirizzare i messaggi SMS destinati al destinatario. Questo attacco è noto come attacco SS7. Consente agli aggressori di intercettare il processo MFA e di ottenere l'accesso alle credenziali di secondo fattore degli account presi di mira. In combinazione con una password riutilizzata, gli hacker possono accedere ad account critici utilizzando questa forma di protezione MFA.
L'ingegneria sociale è una tattica utilizzata dagli aggressori per indurre gli individui a divulgare informazioni riservate. Nel caso dell'MFA basata su SMS, gli aggressori possono contattare il gestore di telefonia mobile della vittima e impersonarla per ottenere la scheda SIM associata al suo numero di telefono. Grazie alla scheda SIM, l'aggressore può ricevere messaggi SMS destinati alla vittima, bypassando il processo MFA e ottenendo l'accesso all'account preso di mira. Un'altra forma di attacco alla scheda SIM è il SIM-Swapping, che esamineremo ora.
Il SIM-Swapping è una tecnica utilizzata dagli aggressori per assumere il controllo del numero di telefono di una vittima. Gli aggressori possono impersonare la vittima per convincere l'operatore di telefonia mobile a trasferire il numero di telefono della vittima su una scheda SIM in loro possesso. Con il controllo del numero di telefono della vittima, l'aggressore ottiene l'accesso al secondo fattore, un codice SMS, e all'account preso di mira con la password esposta, riutilizzata o violata.
Questi rappresentano i cinque principali rischi per l'autenticazione a più fattori tramite SMS. Concentriamoci sulle best practice da seguire se dovete utilizzare l'autenticazione a più fattori tramite SMS, nonostante CyberHoot ne sconsigli l'utilizzo. Vi forniremo quindi metodi di autenticazione a più fattori alternativi, molto più sicuri rispetto a quelli basati su SMS.
Nonostante le sue vulnerabilità, l'MFA basata su SMS può comunque fornire un ulteriore livello di sicurezza se utilizzata correttamente. Ecco alcune best practice che possono contribuire a mitigare i rischi associati all'MFA basata su SMS:
Per migliorare la sicurezza dell'MFA, esistono diverse soluzioni alternative più sicure dell'MFA basata su SMS. Ecco alcuni esempi:
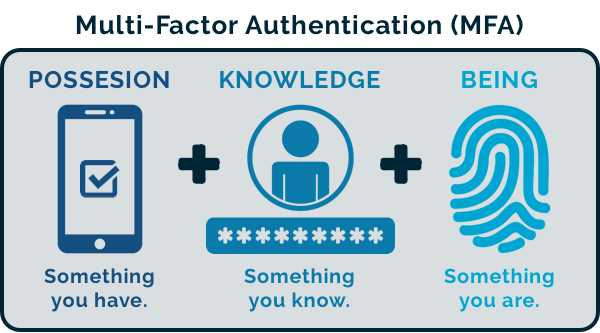
L'MFA basata su SMS è un metodo ampiamente utilizzato per fornire un ulteriore livello di sicurezza, ma presenta vulnerabilità significative che possono essere sfruttate dagli aggressori. Mancanza di crittografia, interruzioni di rete, attacchi SS7, ingegneria sociale e SIM swapping sono tutti rischi associati all'MFA basata su SMS. Sebbene esistano best practice che possono contribuire a mitigare questi rischi, esistono soluzioni MFA alternative che offrono una maggiore sicurezza, come app di autenticazione mobile, token hardware e autenticazione biometrica.
In qualità di veterano della sicurezza informatica, CyberHoot consiglia a privati e organizzazioni di prendere in considerazione queste soluzioni alternative per migliorare il proprio livello di sicurezza e proteggere le proprie informazioni e risorse sensibili.
Letture aggiuntive: Racconti dalla cripta sui rischi dell'autenticazione a più fattori basata su SMS
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Sono fortunata ad avere...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

