16 maggio 2022 : CyberHoot ha esaminato un avviso di sicurezza di SonicWall che segnalava tre falle di sicurezza nei suoi dispositivi Secure Mobile Access (SMA) 1000, tra cui una vulnerabilità di bypass dell'autenticazione ad alta gravità. Tom Wyatt del team di sicurezza offensiva di Mimecast è stato accreditato per aver scoperto e segnalato le vulnerabilità.
Questo si aggiunge ad altre tre vulnerabilità zero-day critiche nella soluzione di sicurezza e-mail SonicWalls (descritte qui ) scoperte da Mandiant, società di consulenza e analisi forense in materia di sicurezza informatica.
Le vulnerabilità in questione interessano i dispositivi SMA 6200, 6210, 7200, 7210 e 8000v con firmware 12.4.0 e 12.4.1. Le vulnerabilità sono elencate di seguito:
Lo sfruttamento riuscito di queste vulnerabilità potrebbe consentire a un aggressore di accedere senza autorizzazione alle risorse interne e persino di reindirizzare le potenziali vittime a siti web dannosi.
SonicWall ha osservato che i difetti non riguardano la serie SMA 1000 che esegue versioni precedenti alla 12.4.0, la serie SMA 100, i server di gestione centrale (CMS) e i client di accesso remoto.
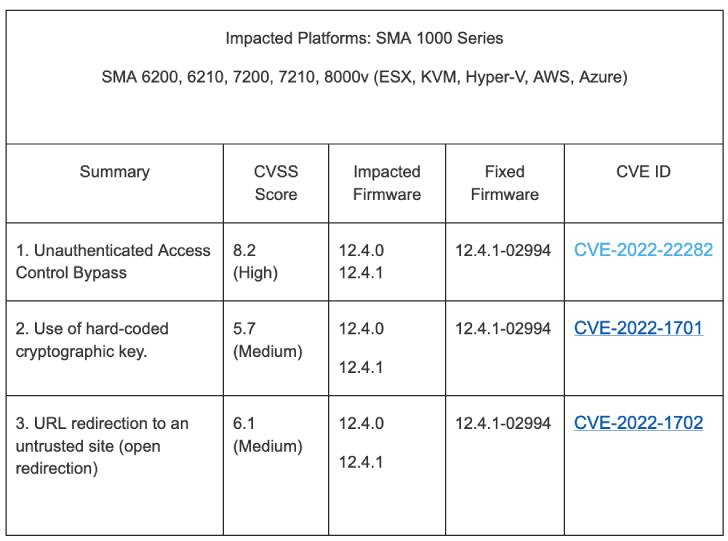
Sebbene non vi siano ancora prove che queste vulnerabilità siano state sfruttate in rete, si raccomanda agli utenti di applicare le patch il prima possibile, considerando che in passato gli apparati SonicWall si sono rivelati un bersaglio appetibile per gli attacchi ransomware.
Se sei un abbonato ai servizi CyberHoot, avrai accesso alla nostra libreria di policy e processi, che contiene il documento sulla gestione degli avvisi di vulnerabilità. Questo documento descrive come rispondere a situazioni come questa e in quale arco di tempo. Se la tua azienda non ha ancora adottato un processo di tipo VAMP, ora è il momento giusto per iniziare.
I nostri consigli di seguito aiuteranno a migliorare la sicurezza complessiva della tua azienda; valuta anche l'opportunità di adottare queste misure.
I seguenti consigli aiuteranno te e la tua azienda a proteggervi dalle varie minacce che potreste incontrare quotidianamente. Tutti i suggerimenti elencati di seguito possono essere implementati avvalendosi dei servizi di sviluppo del programma vCISO di CyberHoot.
Ciascuna di queste raccomandazioni, ad eccezione dell'assicurazione informatica, è integrata nel prodotto CyberHoot e nei servizi virtuali di Chief Information Security Officer. Con CyberHoot puoi gestire, formare, valutare e testare i tuoi dipendenti. Visita CyberHoot.com e iscriviti oggi stesso ai nostri servizi. Inoltre, continua ad aggiornarti iscrivendoti alle nostre newsletter mensili sulla sicurezza informatica per rimanere sempre al passo con le ultime novità in materia.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Sono fortunata ad avere...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

