Valutazione del processo di gestione degli avvisi di vulnerabilità CyberHoot (VAMP): Critico/Rosso 31 maggio 2022: CyberHoot ha appreso di un Esecuzione di codice remoto (RCE) bug che può essere sfruttato nei file di Microsoft Office. Il ricercatore di sicurezza Kevin Beaumont ha purché il bug con il nome Follina prima di Microsoft pubblicato un avviso sul bug. Microsoft ha assegnato l'identificatore CVE-2022-30190 a questo bug.
Questa vulnerabilità sfrutta gli utenti in vari modi, ma principalmente tramite email di phishing . È stato segnalato che lo sfruttamento funziona nel seguente modo:
https: URL che viene scaricato.https: L'URL fa riferimento a un file HTML che contiene uno strano codice JavaScript.ms-msdt: al posto di https:.ms-msdt: è un tipo di URL proprietario che avvia il toolkit del software MSDT.Quando viene invocato, il dannoso ms-msdt: link attiva l'utilità MSDT con argomenti della riga di comando come questo: msdt /id pcwdiagnostic ....
Se eseguito manualmente, senza altri parametri, questo carica automaticamente MSDT e avvia lo strumento di risoluzione dei problemi di compatibilità dei programmi , che a prima vista sembra innocuo, come in questo esempio:
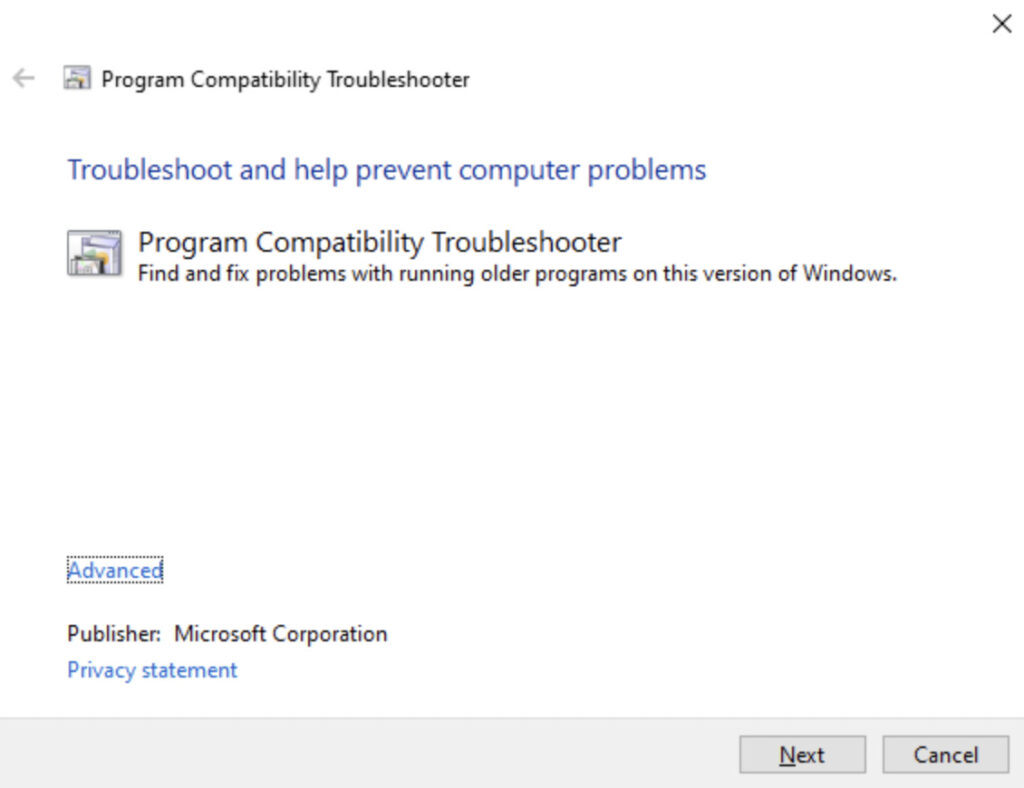
Da qui puoi scegliere un'app per la risoluzione dei problemi, rispondere a una serie di domande relative all'assistenza, eseguire vari test automatizzati sull'app e, se il problema persiste, puoi scegliere di segnalare il problema a Microsoft, caricando contemporaneamente i dati per la risoluzione dei problemi.
Probabilmente non ti aspetteresti di essere catapultato in questo PCWDiagnostic utilità semplicemente aprendo un documento, vedresti almeno una serie di finestre di dialogo popup e potresti scegliere cosa fare in ogni fase del processo.
Sfortunatamente, invece di chiedere come si desidera procedere, i truffatori hanno creato una sequenza di parametri che non solo fanno sì che l'operazione dannosa proceda automaticamente (ad esempio le opzioni /skip and /force), ma anche per richiamare uno script di PowerShell lungo il percorso.
Peggio ancora, questo script PowerShell non deve necessariamente trovarsi già in un file sul disco, può essere fornito come codice sorgente criptato direttamente sulla riga di comando , insieme a tutte le altre opzioni utilizzate. PowerShell viene utilizzato per estrarre ed eseguire malware eseguibili forniti in forma compressa dagli hacker.
Comodo come il proprietario di Microsoft ms-xxxx Gli URL possono essere progettati per avviare automaticamente processi quando vengono aperti o anche solo visualizzati in anteprima determinati tipi di file, il che rappresenta sicuramente un rischio per la sicurezza.
Una soluzione alternativa che è stata rapidamente concordata nella comunità ed è stata approvato ufficialmente da Microsoft, è semplicemente quello di rompere il rapporto tra ms-msdt: URL e l'utilità MSDT. Ciò significa che ms-msdt: Gli URL non hanno più alcun significato speciale e non possono essere utilizzati per forzare MSDT.EXE correre.
Puoi apportare questa modifica semplicemente rimuovendo la voce di registro HKEY_CLASSES_ROOTms-msdt se esiste. Se non c'è, allora sei già protetto.
Se crei un file con un nome che termina .REG che contiene questo testo...
Editor del registro di sistema di Windows versione 5.00 [-HKEY_CLASSES_ROOTms-msdt]
...puoi fare doppio clic su .REG file da rimuovere (il segno meno significa "elimina") la voce incriminata.
Puoi anche navigare su HKEY_CLASSES_ROOTms-msdt nella REGEDIT utilità e colpisci [Delete].
Oppure puoi eseguire il comando: REG DELETE HKCRms-msdt.
Si noti che sono necessari i privilegi di amministratore per modificare il registro in questo modo.
Se scopri che non puoi farne a meno ms-msdt URL, puoi sempre sostituire i dati di registro mancanti in un secondo momento.
Per eseguire il backup del HKEY_CLASSES_ROOTms-msdt chiave di registro, utilizzare il comando: REG EXPORT HKEY_CLASSES_ROOTms-msdt backup-msdt.reg.
Per ripristinare la chiave di registro eliminata in un secondo momento, utilizzare: REG IMPORT backup-msdt.reg.
Se sei un abbonato ai servizi CyberHoot, avrai accesso alla nostra libreria di policy e processi, che contiene il documento sulla gestione degli avvisi di vulnerabilità. Questo documento descrive come rispondere a situazioni come questa e in quale arco di tempo. Se la tua azienda non ha ancora adottato un processo di tipo VAMP, ora è il momento giusto per iniziare.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di più
La maggior parte dei test di phishing mente ai tuoi dipendenti. Questo invece ti saluta subito! HootPhish dice alle persone in modo chiaro e diretto: questo è...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.