Negli ultimi dieci anni, le applicazioni Software as a Service (SaaS) hanno trasformato le aziende, apportando un valore enorme. La pandemia ha costretto molte imprese a migrare i dipendenti dalle applicazioni desktop o in ufficio a quelle SaaS basate sul cloud. Queste app SaaS includono qualsiasi cosa, dai software per ufficio a potenti strumenti di comunicazione. Alcune delle app aziendali più popolari includono Salesforce , Google Workspace , Slack , HubSpot , Microsoft O365 e Zoom.
La maggior parte delle persone non ci pensa due volte prima di collegare un'app di cui ha bisogno al proprio ambiente Google Workspace, O365 o servizi simili. Semplici azioni compiute dagli utenti, come la creazione di un'email o l'aggiornamento di un contatto in un CRM , possono generare diverse altre azioni e notifiche automatiche in ciascuna di queste piattaforme collegate.
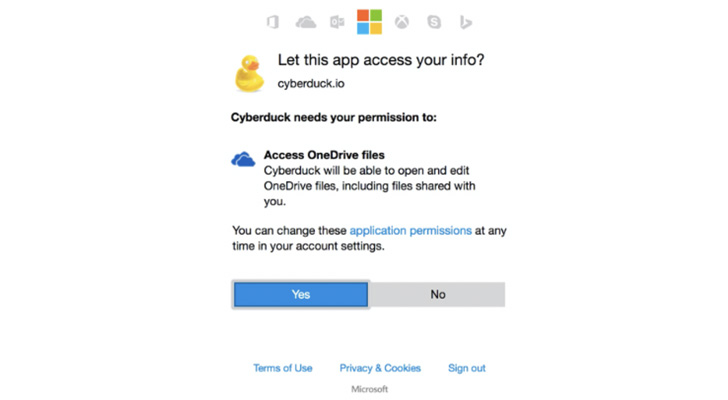
Le tecnologie OAuth e Single Sign-On hanno semplificato l'autenticazione e offrono una delega controllata dei diritti di accesso. Rappresentate sotto forma di ambiti (scope) , un'applicazione richiede l'autorizzazione dell'utente per permessi specifici. Un'app può richiedere uno o più ambiti. Attraverso l'approvazione degli ambiti, l'utente concede a queste app il permesso di eseguire codice per svolgere operazioni logiche in background all'interno del proprio ambiente. Queste app possono essere innocue o pericolose quanto un file eseguibile.
Come si può notare nell'immagine sottostante, il meccanismo OAuth semplifica l'interconnessione delle applicazioni, ma molti non considerano le possibili conseguenze. Quando queste app e altri componenti aggiuntivi per le piattaforme SaaS richiedono autorizzazioni, queste vengono solitamente concesse senza pensarci due volte, offrendo così maggiori opportunità agli hacker di accedere ai dati aziendali. Ciò espone le aziende al rischio di attacchi alla catena di fornitura , furti di API e installazione involontaria di app di terze parti dannose sui dispositivi aziendali.
Per quanto riguarda macchine locali e file eseguibili, le organizzazioni dispongono già di controlli integrati che consentono ai team di sicurezza di bloccare programmi e file dannosi. Lo stesso vale per le applicazioni SaaS.
Formazione sulla consapevolezza della sicurezza : il primo passo nella sicurezza informatica consiste sempre nell'aumentare la consapevolezza dei dipendenti. Una volta che i dipendenti saranno più consapevoli dei rischi e dei pericoli che questi meccanismi OAuth presentano, saranno più restii a utilizzarli.
Abilita l'autenticazione a più fattori : la cosa migliore che puoi fare per migliorare la sicurezza cloud della tua organizzazione è attivare e imporre l'autenticazione a più fattori (MFA) per tutti gli account possibili. Questa pratica è particolarmente importante per le piattaforme di posta elettronica e collaborazione principali, perché riduce i danni che un malintenzionato può causare con credenziali rubate.
Politiche – Le organizzazioni dovrebbero creare una politica che obblighi i dipendenti a inoltrare le richieste per le app di terze parti. Questa politica può essere implementata nella Politica di utilizzo accettabile (AUP) della vostra organizzazione.
Implementare il monitoraggio della sicurezza SaaS : il monitoraggio della sicurezza SaaS è un livello di protezione cruciale per la tua infrastruttura SaaS. Ti consente di gestire l'accesso dei dipendenti alle applicazioni SaaS necessarie, suddivise per reparto, consolidare le licenze e ottenere una visibilità senza precedenti sulla tua infrastruttura SaaS. Blissfully è un ottimo esempio di piattaforma in grado di fare tutte e tre queste cose e molto altro; è un elemento chiave per la sicurezza SaaS quando si configura la propria infrastruttura IT.
Gestione degli accessi e delle password SaaS : come accennato in precedenza, alcune applicazioni SaaS non possono essere integrate con soluzioni SSO. In questi casi, CyberHoot consiglia di utilizzare un gestore di password. Gestori di password affidabili come LastPass , 1Password, DashLane o Bitwarden consentono agli utenti di generare password complesse e univoche di almeno 14 caratteri, memorizzare le credenziali per i siti web e archiviare note sicure crittografate. Questi strumenti sono inoltre utili perché permettono di condividere in modo sicuro credenziali o note con dipendenti o clienti di fiducia.
In questo caso, si applicano consigli pratici e buon senso. Assicurati che i tuoi utenti sappiano di non dover accettare ciecamente tutte le autorizzazioni di accesso richieste da un'applicazione SaaS, proprio come negare a un'app del telefono l'accesso alla tua rubrica o ai tuoi dati di posizione per impostazione predefinita. Se l'accesso non è necessario per funzionare correttamente, la tua posizione predefinita dovrebbe sempre essere quella di negarlo.
I seguenti consigli aiuteranno te e la tua azienda a proteggervi dalle varie minacce che potreste incontrare quotidianamente. Tutti i suggerimenti elencati di seguito possono essere implementati avvalendosi dei servizi di sviluppo del programma vCISO di CyberHoot.
Ciascuna di queste raccomandazioni, ad eccezione dell'assicurazione informatica, è integrata nel prodotto CyberHoot e nei servizi virtuali di Chief Information Security Officer. Con CyberHoot puoi gestire, formare, valutare e testare i tuoi dipendenti. Visita CyberHoot.com e iscriviti oggi stesso ai nostri servizi. Inoltre, continua ad aggiornarti iscrivendoti alle nostre newsletter mensili sulla sicurezza informatica per rimanere sempre al passo con le ultime novità in materia.
Fonti:
Rischi e sfide del software come servizio (SaaS)
Risorse aggiuntive:
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Anche prima che Claude Code realizzasse...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.