In qualità di fornitore di servizi gestiti (MSP), sapete che i vostri clienti prendono molto sul serio la difesa dagli attacchi informatici. Questo è uno dei motivi per cui vi hanno scelto. Le violazioni dei dati sono fin troppo comuni al giorno d'oggi e nel 2021 sono costate alle piccole e medie imprese (PMI) una media di 108,000 dollari , mentre le grandi aziende possono arrivare a pagare diversi milioni di dollari. Infatti, il 99% dei professionisti della sicurezza che hanno subito una violazione nella propria organizzazione negli ultimi due anni concorda sul fatto che sarebbe stata prevenibile con le giuste misure di sicurezza. E, come risposta più frequente, il 71% ha affermato che una migliore formazione sulla consapevolezza della sicurezza per gli utenti avrebbe contribuito a minimizzare o prevenire tali violazioni . Attualmente, solo il 60% degli MSP offre questo servizio come parte della propria offerta di servizi gestiti.
In sintesi, la formazione sulla consapevolezza della sicurezza consiste in materiale didattico e simulazioni finalizzate a istruire gli utenti sulle migliori pratiche di sicurezza, sulle minacce a cui potrebbero essere esposti e su come proteggere se stessi e le proprie organizzazioni online. La formazione sulla consapevolezza della sicurezza si svolge principalmente attraverso "lezioni" online, che possono includere brevi video, quiz, giochi interattivi e altro ancora, nonché simulazioni di phishing . I test di phishing consentono agli amministratori di valutare i propri utenti inviando email di phishing simulate e verificando quali dipendenti cliccano sui link o inviano dati al loro interno.
I servizi SAT sono spesso abbinati a strumenti e servizi aggiuntivi correlati agli utenti di un'azienda, tra cui:
Le ricerche suggeriscono che l'errore umano è responsabile del 90% delle violazioni della sicurezza, e la percentuale è in aumento. I dipendenti non formati e inconsapevoli possono rappresentare il rischio maggiore per le organizzazioni dal punto di vista della sicurezza. Le tecnologie di sicurezza innovative e all'avanguardia offerte dai MSP (Managed Service Provider) possono essere davvero impressionanti, ma cosa succede quando un'e -mail di phishing elude i filtri antispam o un dipendente utilizza "Password123" per proteggere un account aziendale non configurato con l'autenticazione a più fattori? Si stima che il 78% dei responsabili e degli opinion leader in materia di sicurezza consideri la formazione e la tecnologia, in combinazione , ugualmente importanti nell'approccio alla gestione delle minacce alla sicurezza.
È importante utilizzare il metodo di erogazione corretto quando si organizza una formazione sulla sicurezza informatica per il personale. Come accennato in precedenza, i brevi video formativi con quiz finali sono la soluzione migliore. Abbandonare le presentazioni PowerPoint di oltre 60 minuti sulla "cybersecurity awareness" tenute da un professionista IT si è dimostrato estremamente efficace; troppe persone si addormentano durante una formazione che dura più di 5-10 minuti. Inviare una formazione mensile sulla sicurezza, della durata di 3-5 minuti, con brevi quiz per testare la consapevolezza, direttamente nella casella di posta elettronica dell'utente è oggi il metodo SAT più semplice, efficace e semplice.
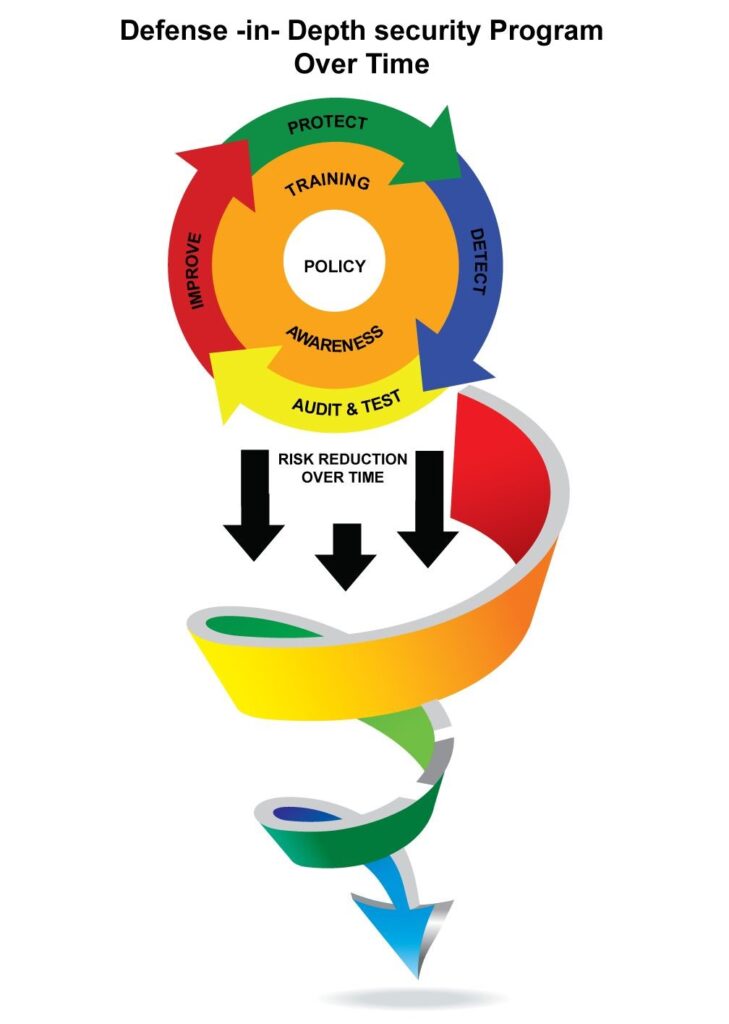
Nessuna tecnologia mai creata per proteggere la tua organizzazione è perfetta, pertanto gli utenti rappresentano l'ultima linea di difesa contro una violazione. Gli utenti adeguatamente formati hanno molte più probabilità di riconoscere e rispondere correttamente agli attacchi rispetto agli utenti non formati. Gli utenti formati diventano il tuo " firewall umano " che opera in sinergia con le protezioni tecnologiche per difendere la tua azienda.
Grazie alla formazione sulla consapevolezza, le organizzazioni possono integrare buone pratiche di sicurezza in tutta l'organizzazione, in modo che i dipendenti reagiscano in modo appropriato alle minacce. La ripetizione del SAT non è diversa dalla ripetizione di un'attività sportiva: più ci si allena, più si diventa bravi.
La formazione sulla consapevolezza fornisce agli amministratori informazioni cruciali sui comportamenti dei loro utenti. Se un amministratore sa chi supera o fallisce le simulazioni di phishing, o chi dimostra comportamenti rischiosi, può intervenire sul punto debole del suo firewall umano. I recidivi possono avere conseguenze negative sulla carriera nelle aziende ben gestite.
La formazione sulla consapevolezza della sicurezza informatica è un requisito obbligatorio per ottemperare a normative quali HIPAA, PCI, FINRA, CMMC e ITAR. Il mancato rispetto di tali normative può comportare sanzioni pecuniarie significative. Un elevato livello di conformità alla formazione sulla consapevolezza della sicurezza informatica può ridurre i premi assicurativi, dimostrando alle compagnie assicurative che l'azienda sta investendo in modo appropriato nello sviluppo del proprio programma di sicurezza informatica e nelle strategie di riduzione del rischio.
CyberHoot contribuisce ad attenuare i rischi menzionati in questo articolo offrendo agli utenti una formazione di sensibilizzazione breve e coinvolgente. Attraverso il nostro modulo programmi, è possibile assegnare agli utenti dodici video mensili in meno di 60 secondi.
Tutta la formazione CyberHoot viene inviata direttamente alla casella di posta di ogni utente. Gli utenti cliccano su un link e iniziano subito la formazione; non è necessario accedere a un sito web. Questo elimina un punto di attrito comune per gli utenti finali, che porta a una conformità molto inferiore.
La maggior parte delle piattaforme SAT sono chiuse. Finché utilizzi il loro prodotto, puoi usufruire del loro singolo gusto di gelato. Questo danneggia significativamente la partecipazione degli utenti, più a lungo riproduci lo stesso video di sensibilizzazione ai tuoi clienti e utenti. CyberHoot elimina questa noia grazie alla nostra piattaforma aperta, che ci permette di offrirti contenuti innovativi, sempre aggiornati sulle minacce emergenti, provenienti dalle migliori fonti online, orchestrati per te in modo che tu non debba monitorare nulla.
La piattaforma aperta di CyberHoot consente agli MSP di integrare la formazione sui prodotti nelle implementazioni dei loro progetti. Immagina la riduzione delle chiamate all'helpdesk se formassi automaticamente e in modo asincrono gli utenti dei tuoi clienti su Teams durante l'implementazione del progetto. Anche gli utenti sono più soddisfatti, imparando a utilizzare il nuovo strumento, aggiungendo valore alla relazione con i clienti MSP.
CyberHoot include oltre 60 programmi di formazione gratuiti sui prodotti per aiutare gli utenti a diventare produttivi con strumenti come Microsoft One Drive, Sharepoint e Teams (e anche la maggior parte degli altri prodotti Microsoft), oltre a prodotti di sicurezza come LastPass, 1Password, strumenti di vendita come HubSpot, Salesforce, applicazioni finanziarie come Quickbooks e ADP e molto altro ancora.
Un cliente di CyberHoot ha inviato il suo primo test di phishing dopo 3 anni di formazione sulla sicurezza informatica. I risultati di questo test sembravano mettere in discussione il valore del SAT, perché decine di persone hanno cliccato sui link del test di phishing e 7 persone hanno fornito le proprie credenziali in questo test. Scioccante! Perché?
La risposta è interessante. Gli utenti avevano dimostrato la conoscenza in tutti i test successivi, in cui nessuno ha più fornito le credenziali e meno di 5 utenti hanno cliccato sul sito web falso in questi test di phishing. A quanto pare, gli utenti avevano già questa conoscenza, ma non l'hanno applicata perché non sono mai stati sottoposti a test. Ecco perché i test di phishing trimestrali sono così importanti. Responsabilizzano gli utenti senza diventare un peso (più test di phishing sono meno produttivi).
CyberHoot può testare i tuoi dipendenti inviando ai tuoi utenti una delle oltre 50 simulazioni di phishing. Mettili alla prova per vedere se cadono vittima di un'email falsa cliccando su un link, oppure invia i dati a una pagina di login fasulla. CyberHoot si avvale di numerosi marchi e aziende noti con email di phishing realistiche che emulano Amazon, LinkedIn, Microsoft, UPS, Fed-Ex, Docu-Sign e altri ancora!
CyberHoot soddisfa tutte le esigenze di policy di governance della sicurezza informatica nel nostro modulo "Cybersecurity Policy". Inviate le policy di governance direttamente alle caselle di posta degli utenti, fatele leggere e firmate elettronicamente per confermare e monitorare la conformità degli utenti. CyberHoot offre oltre 25 modelli di policy di sicurezza informatica già pronti, facilmente personalizzabili per ogni cliente.
Vorresti sapere quanto è matura la sicurezza della tua organizzazione? CyberHoot offre una solida serie di valutazioni/sondaggi sulla sicurezza informatica, consentendo a MSP e aziende di ottenere un punteggio di maturità. Le nostre valutazioni identificano le vulnerabilità comuni che devono essere affrontate. CyberHoot offre diversi livelli di valutazione del rischio basati sul NIST, che possono essere inviati direttamente alla casella di posta di chiunque. Puoi anche pubblicare un sondaggio sul tuo sito web per valutare i potenziali clienti!
CyberHoot include la scansione del dark web per tutti i suoi clienti. CyberHoot sfrutta due database del dark web per verificare se un indirizzo email è stato esposto a una violazione dei dati. Le nuove esposizioni vengono monitorate e segnalate agli amministratori, che possono inoltrare la segnalazione agli utenti finali. Agli amministratori vengono fornite istruzioni dettagliate per semplificare la segnalazione.
Molti SAT soffrono di scarsa conformità. CyberHoot elimina le difficoltà di conformità automatizzando la maggior parte di questi processi senza alcuna amministrazione. La conformità degli utenti viene migliorata inviando automaticamente un'e-mail a ciascun responsabile quando il suo dipendente non completa un incarico. Il reporting di follow-up è migliorato con report di conformità gestionali settimanali ricorsivi.
Le moderne offerte SaaS SAT per la sicurezza informatica offrono molto più di una semplice formazione sulla consapevolezza della sicurezza informatica. Quando si cerca una soluzione a questo problema di formazione degli utenti, CyberHoot consiglia di cercare uno strumento che elimini il maggior numero possibile di punti di attrito. È opportuno considerare i seguenti punti di attrito comuni in SAT:
Una volta trovato uno strumento che elimina questi punti di attrito, dovresti essere pronto a iniziare il tuo percorso di sviluppo del programma di sicurezza informatica. In bocca al lupo, non è mai stato così importante come oggi.
Fonti:
Letture aggiuntive:
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Ricordo i primi giorni di...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Il blog di questa settimana ha un...
Leggi di più
Di tanto in tanto, un malware si presenta con un trucco talmente ingegnoso da far fermare i ricercatori di sicurezza e...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.