Google ha sviluppato e rilasciato una nuova misura di protezione dei cookie che rende inutilizzabili i cookie di sessione rubati su qualsiasi altro dispositivo per i siti web aggiornati per supportare questo approccio. Ecco cosa fa, a chi è destinata e cosa fare subito.
La versione breve
Il malware Infostealer non ha bisogno della tua password né dei tuoi codici MFA. Tutto ciò di cui ha bisogno è il piccolo file che il tuo browser memorizza dopo l'accesso, chiamato cookie di sessione. Per anni, rubare solo questo file era sufficiente per impersonarti online, aggirando nomi utente, password e persino l'autenticazione a più fattori (MFA). Ora Chrome associa questo file al tuo dispositivo specifico, quindi i cookie di sessione smettono di funzionare ovunque, prevenendo gli attacchi di "furto di sessione".
Quando accedi a un sito web, il tuo browser riceve un cookie di sessione, un piccolo token che dimostra che hai già effettuato l'accesso. Da quel momento in poi, il server si fida del token, non della tua password. Questo ha reso la navigazione veloce e comoda, ma ha anche creato una vera e propria vulnerabilità. Chiunque detenga il cookie detiene anche la tua sessione, senza bisogno di password o autenticazione a più fattori.
Famiglie di malware per il furto di informazioni come LummaC2 hanno trascorso il 2024 e il 2025 raccogliendo silenziosamente questi token e vendendoli sui mercati online. Poiché i cookie spesso rimangono validi per giorni o settimane, gli aggressori hanno avuto tutto il tempo per utilizzarli prima che qualcuno se ne accorgesse.
Non esiste un metodo affidabile per impedire l'esfiltrazione dei cookie tramite software su nessun sistema operativo.
Team di sicurezza di Google, aprile 2026
La soluzione di Google si chiama Device Bound Session Credentials , o DBSC. È ora disponibile per tutti su Chrome 146 per Windows, e il supporto per macOS arriverà presto. L'idea è semplice: invece di fidarsi di un cookie, Chrome associa la sessione al dispositivo fisico su cui è stato effettuato l'accesso. Anche se un malintenzionato ruba il cookie, questo smetterà di funzionare su qualsiasi altro dispositivo.
I test condotti da Google hanno dimostrato che DBSC ha bloccato il 94% dei tentativi di furto di cookie durante la fase beta. Per il restante 6% di tentativi andati a buon fine, è stato necessario installare sul computer un malware in grado di riconoscere la chiave privata. Inoltre, ogni sessione utilizza una chiave diversa per ogni sito, impedendo così ai siti web di utilizzare questo sistema per tracciare l'utente durante le diverse visite o per collegare le sue attività.
Chrome è stato il primo e il più completo a muoversi in tal senso. Ecco un confronto della situazione attuale dei principali browser desktop in materia di protezione. Apple ha espresso preoccupazione per un "super-cookie" che consentirebbe il tracciamento non cancellabile tra le sessioni. La specifica W3C affronta questo problema garantendo che le chiavi vengano eliminate insieme ai dati dei siti web. Apple rimane nella posizione di "in fase di discussione" piuttosto che di "in fase di sviluppo".
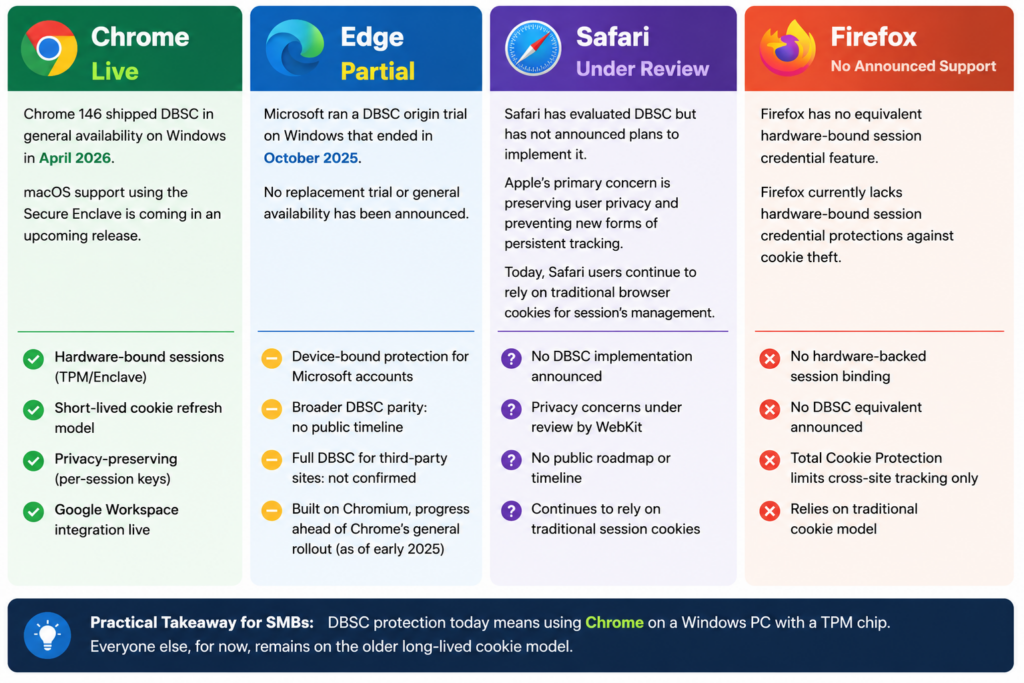
Questa protezione è reale ed è importante. Ma non è tutto. Ecco quattro cose da tenere a mente.
Biscotti già rubati
I 51.7 milioni di pacchetti di credenziali già in circolazione online non sono interessati. DBSC protegge solo le nuove sessioni create dopo la sua attivazione.
Hardware più vecchio
I dispositivi sprovvisti di TPM o Secure Enclave tornano al vecchio comportamento non protetto. Molti computer aziendali più datati non dispongono di questo chip, quindi controlla il tuo.
Eseguire il comando PowerShell: Get-Tpm
Anche i siti web hanno bisogno di aggiornamenti
DBSC richiede che il sito web aggiunga il supporto necessario. Google e Okta lo hanno già fatto. La maggior parte delle altre app e piattaforme ci sta ancora lavorando.
Altri browser non sono inclusi
Chiunque utilizzi Firefox, Safari, Edge senza il supporto completo di DBSC, o un browser mobile per l'accesso aziendale, non beneficia attualmente di questa protezione.
Non è necessario essere esperti di sicurezza per trarne vantaggio. Chrome si occupa automaticamente del lavoro più gravoso sull'hardware supportato. Il tuo compito è assicurarti che possa svolgere correttamente la sua funzione.
Su un dispositivo personale, apri Chrome e vai su Impostazioni, quindi su Aiuto e infine su Informazioni su Google Chrome. Se non hai la versione 146 o successiva, aggiornala ora. Su Windows 11, il tuo dispositivo dispone quasi certamente del chip TPM necessario per il corretto funzionamento. Se utilizzi un computer più vecchio o Windows 10, controlla le specifiche del produttore per conferma.
Per i titolari d'azienda e i responsabili IT, aggiungete questo punto al vostro prossimo incontro con il team: verificate che il vostro personale utilizzi Chrome 146 o versioni successive, chiedete al vostro responsabile IT di verificare che TPM sia attivo sui dispositivi Windows e tenete d'occhio gli annunci delle vostre principali applicazioni aziendali relativi al supporto di DBSC. I progressi sono rapidi.
In sintesi: aggiornate Chrome, verificate la presenza di un chip TPM nel vostro hardware e siate tranquilli sapendo che molto presto molti siti web impediranno il funzionamento dei cookie di sessione rubati, bloccando così gli attacchi di furto di cookie di sessione. I Mostri dei Cookie saranno spazzati via!
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di più
La maggior parte dei test di phishing mente ai tuoi dipendenti. Questo invece ti saluta subito! HootPhish dice alle persone in modo chiaro e diretto: questo è...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

