Nel gennaio del 2021, le forze dell'ordine e le autorità giudiziarie di tutto il mondo hanno smantellato una delle botnet più note dell'ultimo decennio: Emotet . Gli investigatori hanno preso il controllo della sua infrastruttura in un'operazione coordinata a livello internazionale. Per chi non lo sapesse, Emotet è un malware gestito da un'organizzazione criminale informatica russa, individuato per la prima volta nel 2014.
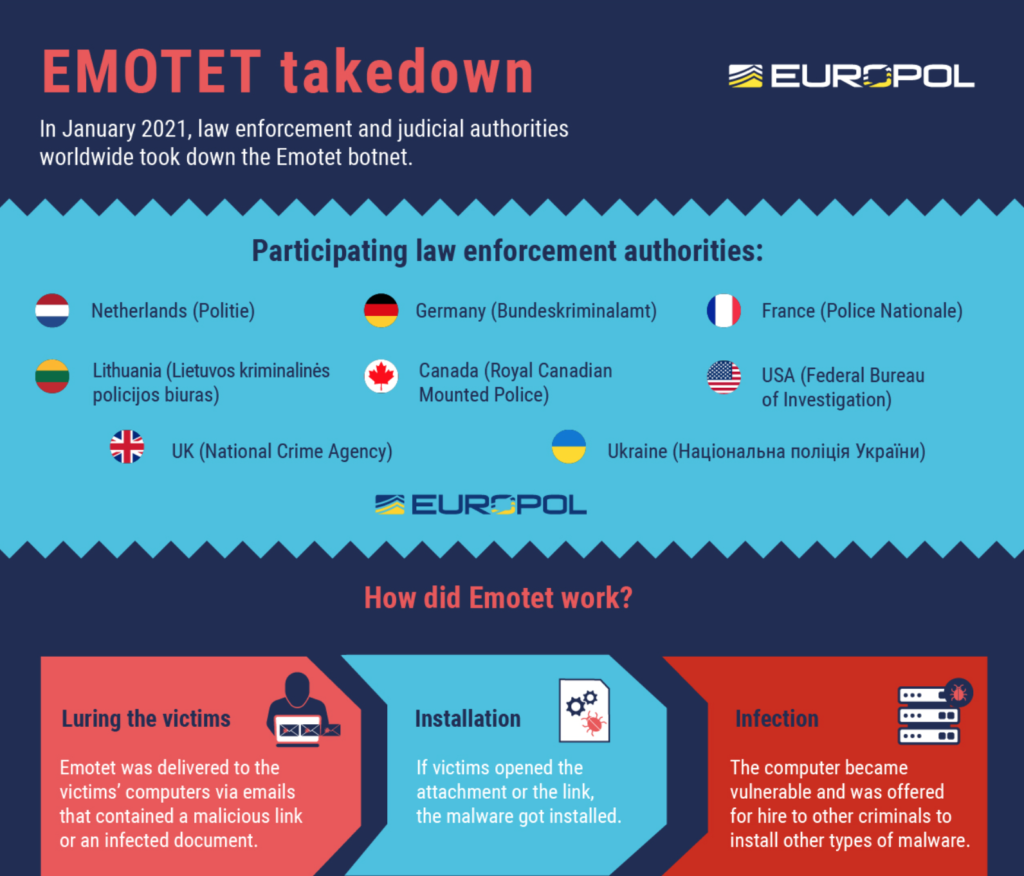
Gli hacker di Emotet hanno utilizzato un processo di distribuzione di email completamente automatizzato, diffondendo malware sui computer delle vittime tramite allegati email infetti, utilizzando principalmente attacchi di phishing . Sono state impiegate diverse campagne efficaci per indurre gli utenti ignari ad aprire questi allegati infetti. Di recente, le campagne di phishing di Emotet hanno presentato fatture, avvisi di spedizione e informazioni sul COVID-19 con un tasso di successo allarmante. Ogni email conteneva un documento Word dannoso, allegato all'email stessa o scaricabile cliccando su un link all'interno del messaggio. Una volta aperto uno di questi documenti, agli utenti veniva chiesto di "abilitare le macro" affinché il codice dannoso nascosto nel file Word potesse essere eseguito e installare il malware sul dispositivo della vittima.
Ciò che ha reso il ceppo di malware Emotet così allarmante è stato il fatto che venisse offerto in vendita ad altri hacker tramite il Dark Web. Questo ha permesso a numerose organizzazioni criminali di utilizzare il malware in tutto il mondo. Questo tipo di attacco è uno dei più grandi attacchi informatici attualmente in uso. Il ransomware Emotet si è diffuso rapidamente, rivaleggiando con altre importanti varianti di ransomware come TrickBot e Ryuk.
Il sistema utilizzato da Emotet coinvolgeva centinaia di server dislocati in tutto il mondo, tutti dotati di funzionalità diverse per gestire i computer delle vittime infette, diffondere il malware, servire altri gruppi criminali e rendere la rete più resiliente ai tentativi di smantellamento.
Per interrompere in modo critico l'infrastruttura di Emotet, le forze dell'ordine di tutto il mondo hanno unito le forze. Stati Uniti, Canada, Regno Unito, Ucraina, Francia, Paesi Bassi, Lituania e Germania hanno partecipato all'eliminazione di Emotet. Il risultato dei loro sforzi è stato che le forze dell'ordine e le autorità giudiziarie ora controllano l'infrastruttura di Emotet. Ora che hanno il controllo dell'infrastruttura di comando e controllo di Emotet, le forze dell'ordine stanno testando l'invio di un massiccio comando "disinstalla te stesso" al virus (questo approccio e i suoi risultati devono ancora essere confermati).
È indubbiamente una buona notizia che questi paesi si siano uniti per smantellare questa prolifica organizzazione criminale informatica. La cattiva notizia è che la criminalità informatica ha sempre nuovi attori emergenti ; quando un'organizzazione viene smantellata, inevitabilmente altre si insediano per cercare di colmare il vuoto. Anche se le forze dell'ordine hanno preso il controllo dei sistemi di Emotet, finché gli hacker non saranno arrestati e condannati, c'è il rischio che ricostruiscano la loro infrastruttura e tornino alle loro vecchie abitudini.
Malware come Emotet è di natura polimorfica , il che significa che cambia spesso il suo codice e la sua strategia. Poiché molti programmi antivirus e antimalware analizzano il computer alla ricerca di schemi di malware noti , una modifica del codice può rendere difficile il rilevamento, consentendo all'infezione di passare inosservata. Ecco perché è importante disporre di una solida combinazione di strumenti di sicurezza informatica (antivirus/antimalware e sistemi operativi), formazione sulla consapevolezza della sicurezza informatica e governance delle policy per evitare di cadere vittima di minacce avanzate come Emotet. Gli utenti dovrebbero sempre controllare attentamente le proprie e-mail per evitare di aprire messaggi o allegati provenienti da mittenti sconosciuti. Se un messaggio sembra troppo bello per essere vero, probabilmente lo è! Spesso, la migliore linea di difesa è un firewall umano : forma e guida il tuo personale per fermare le minacce alla fonte.
Fonti:
Emotet bloccato dall'Europol – NakedSecurity/Sophos
Letture aggiuntive:
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di più
La maggior parte dei test di phishing mente ai tuoi dipendenti. Questo invece ti saluta subito! HootPhish dice alle persone in modo chiaro e diretto: questo è...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.