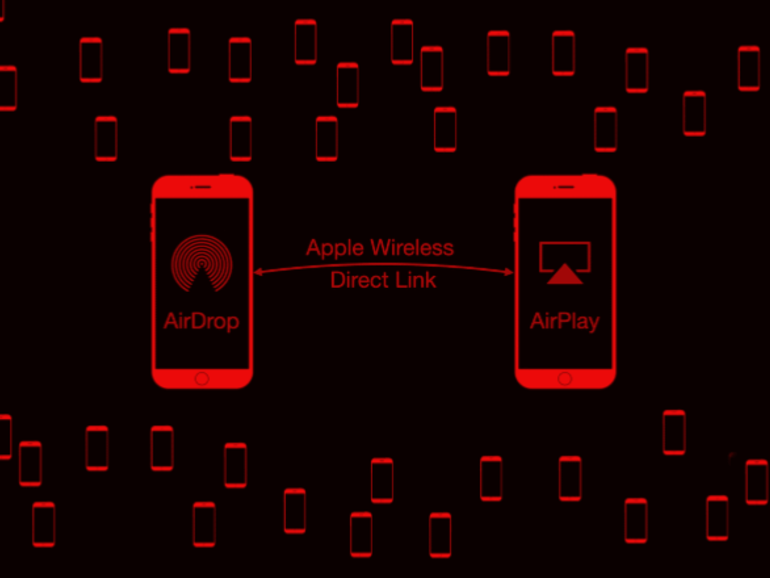
Ian Beer, ricercatore di sicurezza informatica (e hacker white-hat) del Project Zero di Google, ha pubblicato un articolo nel dicembre 2020, illustrando come gli hacker possano accedere agli iPhone nelle vicinanze per rubare dati personali. La vulnerabilità sfrutta una debolezza nel protocollo di connettività wireless Apple Wireless Direct Link (AWDL) di Apple, non richiede alcuna interazione da parte della vittima e consente di ottenere il controllo completo di un iPhone non patchato. Per essere onesti, Apple ha corretto questa vulnerabilità in iOS 13.1.1x e Mac OS 10.15.3x.
AWDL è l'acronimo di "Apple Wireless Direct Link" e viene utilizzato come protocollo di rete che consente ai dispositivi Apple (iPhone, iPad, Mac e Apple Watch) di creare reti peer-to-peer per la condivisione di dati. È probabile che, se possedete un dispositivo Apple, vi connettiate o creiate reti peer-to-peer molte volte al giorno senza nemmeno accorgervene. AWDL viene utilizzato per la condivisione di file tramite AirDrop, la condivisione di musica tramite AirPlay, la condivisione dello schermo video tramite " Sidecar " o persino quando si risponde a una chiamata sul proprio Apple Watch. Anche se non avete utilizzato queste funzionalità, ma altre persone nelle vicinanze potrebbero averlo fatto, il vostro dispositivo potrebbe essersi connesso a una rete AWDL a vostra insaputa. Questo ricercatore di Google non ha lasciato nulla al caso, cercando e scoprendo un'ulteriore falla nel protocollo AWDL che gli ha permesso di abilitare AWDL su qualsiasi iPhone in meno di 2 minuti e di sfruttarne appieno le potenzialità.
L'articolo di Beer si conclude con un breve video (qui sotto) che lo mostra mentre ruba una foto dal suo telefono utilizzando un kit per hacker installato nella stanza accanto:
Il Wi-Fi si basa sulla connessione a una rete. A casa, si collega un punto di accesso Wi-Fi (router) al modem, creando così la rete Wi-Fi. Il router trasmette un nome di rete e accetta i client su un canale specifico. Queste reti Wi-Fi protette da password dispongono di crittografia e altre misure di sicurezza per proteggere gli utenti. AWDL di Apple non richiede che gli utenti si trovino sulla stessa rete protetta da password per stabilire una connessione peer-to-peer. AWDL non ha crittografia integrata e manca di altre funzionalità di sicurezza di base, il che rende possibile questa vulnerabilità.
Beer ha osservato che, con un'ingegneria e un hardware adeguati, una volta abilitato AWDL, un intero exploit potrebbe essere eseguito in pochi secondi. Beer ritiene che probabilmente esistano tecniche migliori per abilitare AWDL senza ricorrere al suo attacco di forza bruta . È importante sottolineare che questa vulnerabilità è propagabile tramite worm ; un dispositivo che è stato sfruttato potrebbe a sua volta essere utilizzato per sfruttare altri dispositivi con cui entra in contatto.
Beer ha segnalato questa vulnerabilità ad Apple mesi fa ed è già stata corretta. Se hai aggiornato il tuo iPhone nel 2020, sei al sicuro da questo attacco. Gli utenti di smartphone dovrebbero sempre seguire i seguenti passaggi per ridurre le probabilità di diventarne vittime:
Fonti:
Letture aggiuntive:
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

