Mese della consapevolezza sulla sicurezza informatica: l'importanza delle patch

16 ottobre 2022 | Blog Mese della consapevolezza sulla sicurezza informatica: l'importanza delle patch


patching

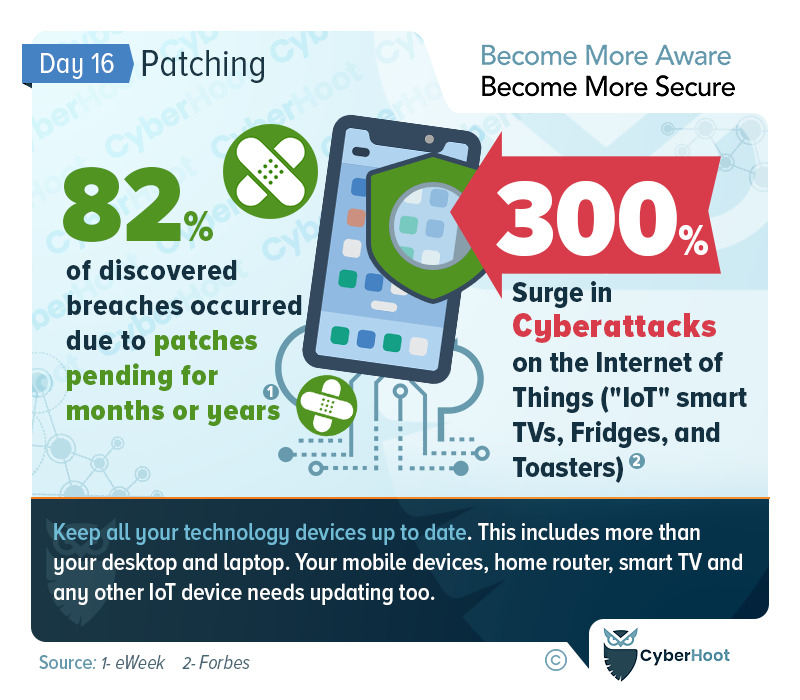
La correzione delle vulnerabilità è un elemento fondamentale per prevenire le violazioni

Gli hacker spesso si insinuano nelle nostre reti e nei nostri computer attraverso attacchi di ingegneria sociale che sfruttano email di phishing o password non corrette. Tuttavia, esiste anche un'esposizione più profonda ai rischi presenti nei dispositivi e nelle apparecchiature di rete che utilizziamo per gestire le nostre attività informatiche: patch mancanti.

Le patch vengono rilasciate dai fornitori per correggere bug e vulnerabilità e per aggiungere nuove funzionalità ai loro prodotti. Rimanere aggiornati con le patch è una buona pratica che spesso viene trascurata dalle aziende e che può avere conseguenze devastanti. CyberHoot monitora costantemente le vulnerabilità critiche annunciate dai fornitori e le segnala come avvisi sul nostro blog , sulle nostre pagine dedicate e ai nostri clienti vCISO .

Tutte le aziende devono sviluppare il proprio processo di gestione degli avvisi di vulnerabilità e testarlo sui prossimi avvisi critici per garantirne l'efficacia. Iscriviti ai feed di Threat Intelligence per ricevere assistenza sulle nuove patch e vulnerabilità critiche non appena vengono identificate. Inoltre, segui le best practice elencate di seguito.

Buone pratiche di CyberHoot:
  1. Forma i tuoi dipendenti sugli attacchi più comuni, dalle password deboli a gestori di password, all'importanza di autenticazione a più fattori e come fare individuare gli attacchi di phishingLa consapevolezza è la chiave per difendere la tua attività.
  2. Gestisci i tuoi dipendenti con politiche di sicurezza informatica tra cui Utilizzo accettabile, Password, Gestione delle informazioni e Politica scritta sulla sicurezza delle informazioni.
  3. Stabilire processi di best practice per la sicurezza informatica come un processo di gestione degli avvisi di vulnerabilità (VAMP) e un processo di gestione degli incidenti di sicurezza informatica (CIMP) per guidare e richiedere azioni in caso di emergenza. Quindi, passare ai processi di onboarding e offboarding, ai processi di gestione SaaS e alla gestione dei rischi di terze parti.
  4. Stabilire solide protezioni tecniche tra cui: a firewall, antivirus, anti-malware, anti-spam, autenticazione a più fattori su tutti gli account critici, Abilita crittografia completa del disco, gestire le chiavi con attenzione e, soprattutto, adottare, formare e richiedere a tutti i dipendenti di utilizzare un Password manager.
  5. Metti alla prova i dipendenti su come individuare ed evitare gli attacchi di phishing. CyberHoot ha rilasciato un metodo innovativo di Phish Testing che colma le lacune nelle conoscenze dei tuoi dipendenti senza punirli per gli insuccessi. Anzi, li premiamo per i successi. Maggiori informazioni sono disponibili. Qui..
  6. Esegui il backup dei tuoi dati seguendo la nostra Metodologia di backup 3-2-1 per garantire che la tua azienda possa riprendersi da un evento di sicurezza informatica.
  7. Nell'era moderna del lavoro da casa, assicurati di gestire i dispositivi personali che si connettono alla tua rete convalidandone la sicurezza (rattoppo, antivirus, Protezioni DNS) o proibirne completamente l'uso.
  8. Se non hai avuto un valutazione del rischio da una terza parte negli ultimi 3 anni, dovresti averne uno ora. Definire un framework di gestione del rischio nella tua organizzazione è fondamentale per affrontare i rischi più gravi con il tempo e il denaro limitati che hai a disposizione.
  9. Acquista Cyber-assicurazione Per proteggerti in caso di guasto catastrofico. La Cyber-Insurance non è diversa dalle assicurazioni auto, incendio, alluvione o vita. È al tuo fianco quando ne hai più bisogno.

CyberHoot ritiene che per molte piccole e medie imprese e MSP sia possibile migliorare notevolmente le difese e le probabilità di non cadere nuovamente vittima di attacchi informatici seguendo i consigli sopra riportati.

Ci auguriamo che stiate apprezzando il Mese della Consapevolezza sulla Sicurezza Informatica (CAM). Visitate o iscrivetevi alle pagine Facebook , LinkedIn o Twitter di CyberHoot per ricevere aggiornamenti quotidiani durante tutto il mese.

Letture aggiuntive:

Migliori pratiche per l'applicazione delle patch nel 2022 – CNP.Net

Proteggi il tuo business con CyberHoot oggi stesso!!!


Iscriviti ora

Gli ultimi blog

Rimani aggiornato con le ultime novità informazioni sulla sicurezza

Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Corp MDM: la finta app di lavoro che voleva leggere i tuoi messaggi

Corp MDM: la finta app di lavoro che voleva leggere i tuoi messaggi

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...

Leggi di più

I falsi ChatGPT Helper stanno diffondendo malware. Ecco come individuarli.

I falsi ChatGPT Helper stanno diffondendo malware. Ecco come individuarli.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...

Leggi di più

Phishing legato al consenso OAuth: proteggi le tue autorizzazioni, non solo la tua password.

Phishing legato al consenso OAuth: proteggi le tue autorizzazioni, non solo la tua password.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Sono fortunata ad avere...

Leggi di più

