एचपी वुल्फ सिक्योरिटी थ्रेट रिसर्च टीम ने 2022 की पहली तिमाही में इमोटेट संक्रमणों में 2700% की वृद्धि दर्ज की है। जनवरी 2021 में अधिकारियों द्वारा इसके कमांड और कंट्रोल नेटवर्क को बंद किए जाने के बाद, यह संक्रमण 2021 के अंत में फिर से उभर आया। साइबर सुरक्षा और अवसंरचना सुरक्षा एजेंसी (सीआईएसए) द्वारा एक समय में सबसे विनाशकारी और निवारण के लिए सबसे महंगे मैलवेयर प्रकारों में से एक के रूप में वर्णित , इमोटेट 2022 में सबसे बड़ा मैलवेयर खतरा बन गया है (सभी पकड़े गए मैलवेयर का 9% हिस्सा)।
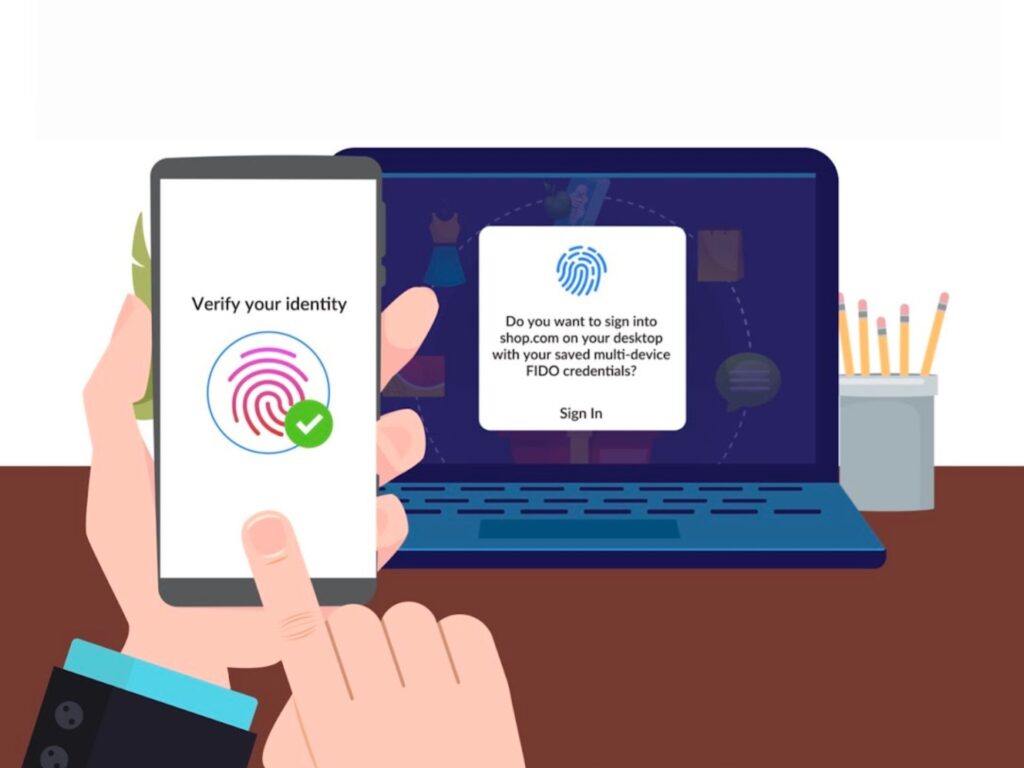
मई 2022 की शुरुआत में, Google, Apple और Microsoft ने Fast Identity Online (FIDO) Alliance और World Wide Web Consortium द्वारा बनाए गए एक सामान्य पासवर्ड-रहित साइन-इन मानक का समर्थन करने की योजना की घोषणा की । CyberHoot ने भी पासवर्ड से छुटकारा पाने का यह कदम उठाया है। हम पासवर्ड लॉगिन का उपयोग नहीं करते हैं, बल्कि आपके ईमेल क्लाइंट में प्रमाणीकरण के लिए आपके कार्यालय के ईमेल पर भेजे गए एक विशेष लिंक पर क्लिक करने पर निर्भर करते हैं।
अप्रैल 2022 के अंत में, Google ने घोषणा की कि उन्होंने Google खोजों से व्यक्तिगत पहचान योग्य जानकारी (PII) हटाने के लिए नए विकल्प सक्षम किए हैं। Google खोज परिणामों से हटाए जाने वाले डेटा के प्रकारों का विस्तार कर रहा है, जिसमें फ़ोन नंबर, ईमेल पता या भौतिक पता जैसी व्यक्तिगत संपर्क जानकारी शामिल है। यह कदम Google द्वारा 18 वर्ष से कम आयु के लोगों (या उनके माता-पिता/अभिभावक) को Google खोज परिणामों से अपनी छवियों को हटाने का अनुरोध करने में सक्षम बनाने वाली नई नीति लागू करने के कुछ ही महीनों बाद आया है।
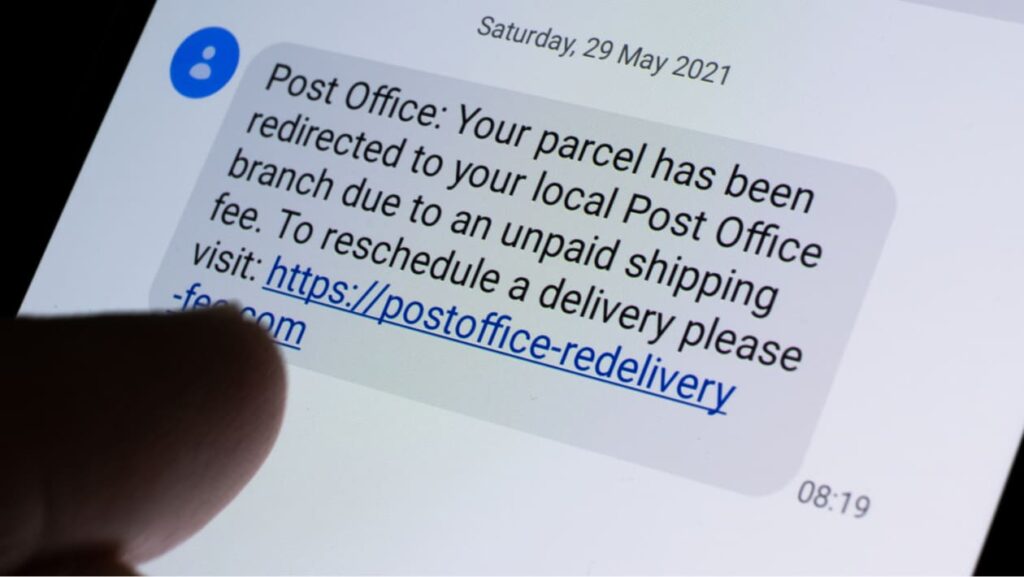
मोबाइल फोन इस्तेमाल करने वाले हर व्यक्ति को शायद किसी अनजान नंबर से कोई अनचाहा टेक्स्ट मैसेज मिला होगा जिसमें क्लिक करने के लिए एक लिंक दिया गया होगा। 1 अप्रैल 2021 से ऐसे परेशान करने वाले और संभावित रूप से खतरनाक टेक्स्ट मैसेज की संख्या में छह गुना वृद्धि हुई है। अगर आप ऐसे किसी लिंक पर क्लिक करते हैं, तो आप हैकर्स को अपनी बहुमूल्य जानकारी दे सकते हैं जिसका इस्तेमाल वे आपके बैंक खाते से पैसे निकालने, आपकी पहचान का फर्जीवाड़े करने या यहां तक कि आपके ठिकाने का पता लगाने के लिए कर सकते हैं। इस तरह के सोशल इंजीनियरिंग हमले को ' स्मिशिंग ' कहा जाता है, जो असल में एसएमएस टेक्स्ट मैसेज के जरिए की जाने वाली फिशिंग है ।
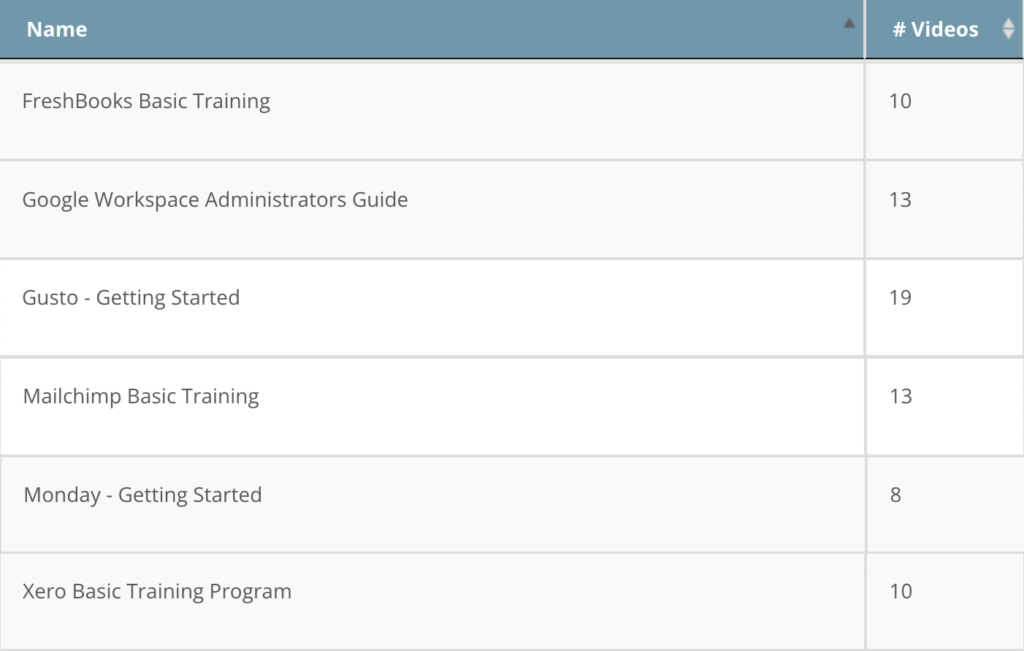
CyberHoot के पास ऐसे वीडियो प्रोग्राम हैं जो नए उत्पादों के प्रशिक्षण वीडियो को स्वचालित अंतराल (दैनिक, साप्ताहिक और मासिक) पर भेजने की सुविधा प्रदान करते हैं। CyberHoot ने FreshBooks, Google Workspace, Gusto, Mailchimp, Monday.com और Xero के लिए 6 बिल्कुल नए प्रोग्राम लॉन्च किए हैं ।
"साइबरहूट हमारे संचालन के लिए हर महीने नई सामग्री प्रदान करता है, जिससे हमें अपने कर्मचारियों को वर्तमान खतरों के बारे में नवीनतम प्रशिक्षण देने में मदद मिलती है। हमने प्रशिक्षण के लिए अन्य उपकरणों का भी उपयोग किया है और यह अब तक का सबसे अच्छा उपकरण है जिसका हमने उपयोग किया है।"

हम्बर्टो चेरिट
योजना एवं विश्लेषण निदेशक | जे&एल केबल टीवी सर्विसेज, इंक.
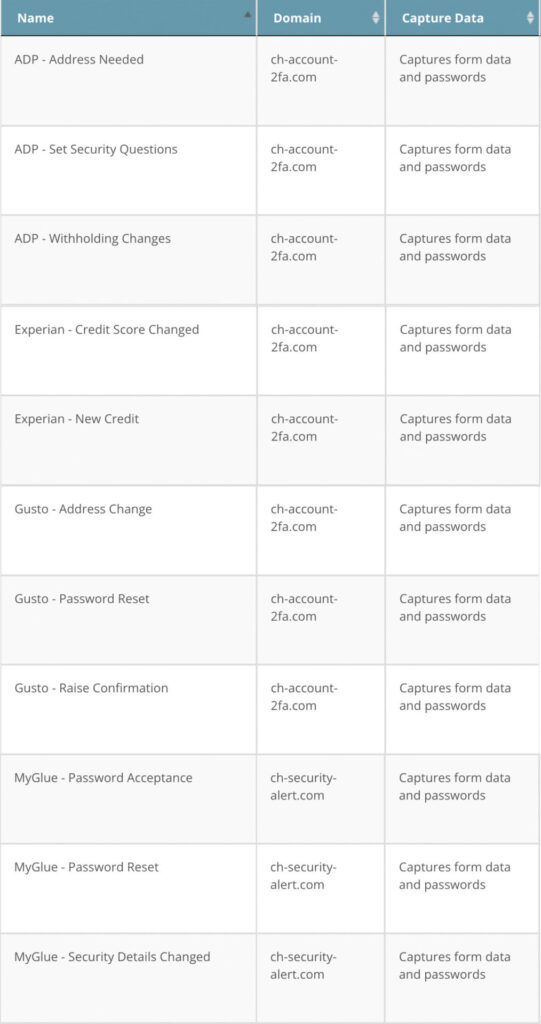
नीचे साइबरहूट के नए ईमेल फ़िशिंग अभियान देखें। हमने ADP, Experian, Gusto और MyGlue के लिए अभियान जोड़े हैं। अगर आपके पास फ़िशिंग अभियानों के लिए कोई सुझाव हैं जिन्हें हमें अपनी लाइब्रेरी में जोड़ना चाहिए, तो कृपया support@cyberhoot.com पर अनुरोध भेजें।

डॉक्सिंग किसी व्यक्ति की पहचान संबंधी जानकारी , जैसे कि उसका असली नाम, घर का पता, कार्यस्थल, फोन नंबर, वित्तीय और अन्य व्यक्तिगत जानकारी, को ऑनलाइन उजागर करने का कृत्य है । यह जानकारी पीड़ित की अनुमति के बिना सार्वजनिक रूप से प्रसारित की जाती है।
किसी की सहमति के बिना उसकी निजी जानकारी उजागर करने का चलन इंटरनेट से पहले से मौजूद था , लेकिन डॉक्सिंग शब्द का प्रयोग सबसे पहले 1990 के दशक में ऑनलाइन हैकर्स की दुनिया में हुआ, जहाँ गुमनामी को पवित्र माना जाता था। प्रतिद्वंद्वी हैकर्स के बीच झगड़े के चलते कभी-कभी कोई व्यक्ति किसी दूसरे व्यक्ति पर "डॉक्स" (जानकारी लीक करना) कर देता था, जिसे पहले केवल उसके उपयोगकर्ता नाम या उपनाम से ही जाना जाता था। "डॉक्स" शब्द "डॉक्स" बन गया और अंततः (बिना "ड्रॉप" उपसर्ग के) एक क्रिया बन गया।

साइबरहूट पासवर्ड-रहित पहुँच प्रदान करता है। वेबसाइट खोजने, पासवर्ड रीसेट करने और लॉगिन में देरी से होने वाला समय बिल्कुल नहीं बर्बाद होता। तुरंत प्रशिक्षण पहुँच के लिए ईमेल लिंक पर क्लिक करें!

साइबर सुरक्षा कौशल सीखने के लिए आपको जो कुछ भी चाहिए वह ईमेल के माध्यम से प्रबंधित किया जाता है, जिसमें प्रशिक्षण कार्य, अनुस्मारक, प्रबंधन अनुपालन रिपोर्ट और "माई साइबरहूट" शामिल हैं।

साइबरहूट, प्रबंधकों की ईमेल सूचनाओं के ज़रिए गैर-अनुपालन को स्वचालित करता है। प्रबंधकों के लिए कर्मचारियों की अनुपालन स्थिति सक्षम है ताकि आपको हमेशा पता रहे कि आप कहाँ हैं।

साइबर "हूट्स" आमतौर पर 5 मिनट या उससे कम समय के होते हैं। इससे यह सुनिश्चित होता है कि आपके कर्मचारियों को सबसे प्रभावी समाधान के साथ जल्दी से प्रशिक्षित किया जाए।

साइबरहूट एक खुला साइबर सुरक्षा प्रशिक्षण प्लेटफ़ॉर्म है। किसी भी वीडियो या पीडीएफ़ का इस्तेमाल आपके कर्मचारियों को प्रशिक्षित करने और नियंत्रित करने के लिए किया जा सकता है।

100 साइबरहूट उपयोगकर्ताओं के एक सर्वेक्षण में पाया गया कि यदि साइबरहूट प्रशिक्षण बंद कर दिया गया तो 60% उपयोगकर्ता “निराश” या “बहुत निराश” होंगे।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।