साइबरहूट के मार्च साइबर सुरक्षा न्यूज़लेटर में आपका स्वागत है!
साइबर अपराधी अपनी रणनीति में लगातार बदलाव कर रहे हैं और उन उपकरणों और प्लेटफार्मों का फायदा उठा रहे हैं जिन पर संगठन हर दिन निर्भर रहते हैं। भरोसेमंद डिजिटल हस्ताक्षर सेवाओं से लेकर मोबाइल ऐप्स और ब्राउज़र एक्सटेंशन तक, हमलावर दुर्भावनापूर्ण गतिविधियों को सामान्य व्यावसायिक कार्यों में शामिल करने के नए-नए तरीके खोज रहे हैं। इसका नतीजा यह है कि खतरे के माहौल में परिचित उपकरण भी अप्रत्याशित प्रवेश द्वार बन सकते हैं।
अच्छी खबर यह है कि ये हमले एक पैटर्न का पालन करते हैं। एक बार जब आप समझ जाते हैं कि वे कैसे काम करते हैं, तो आप उन्हें जल्दी पहचान सकते हैं, अपने उपयोगकर्ताओं को अधिक प्रभावी ढंग से प्रशिक्षित कर सकते हैं और उन्हें बढ़ने से पहले रोकने के लिए उचित सुरक्षा उपाय लागू कर सकते हैं।
इस महीने साइबरहूट में, हम चार ऐसे घटनाक्रमों की जांच कर रहे हैं जो इस बात पर प्रकाश डालते हैं कि हमलावर उन्हीं मूलभूत कमजोरियों को निशाना बनाते हुए अपने तरीकों को कैसे विकसित कर रहे हैं: विश्वास, सुविधा और सामान्य मानवीय व्यवहार।
साइबर अपराधी, आधिकारिक दस्तावेज़ सूचनाओं से हूबहू मिलते-जुलते अत्यधिक अनुकूलन योग्य फ़िशिंग टेम्प्लेट का उपयोग करके DocuSign का लगातार दुरुपयोग कर रहे हैं । ये संदेश प्रामाणिक प्रतीत होते हैं, इतने आम हैं कि संदेह पैदा नहीं करते, और अक्सर तत्काल होते हैं, जिससे वे उपयोगकर्ताओं को क्रेडेंशियल या संवेदनशील जानकारी सौंपने के लिए बरगलाने में विशेष रूप से प्रभावी होते हैं। हम विस्तार से जानेंगे कि ये अभियान कैसे काम करते हैं और दस्तावेज़ हस्ताक्षर अनुरोधों के साथ बातचीत करने से पहले आपकी टीम को किन संकेतों पर ध्यान देना चाहिए।
प्रॉम्प्टस्पाई नामक एक नए एंड्रॉइड मैलवेयर ने अपनी असामान्य क्षमता के कारण चिंताएं बढ़ा दी हैं: यह गुप्त रूप से एक एआई सहायक का उपयोग करके विश्वसनीय फ़िशिंग संदेश तैयार करता है और दुर्भावनापूर्ण गतिविधियों को अंजाम देता है। एआई को हानिरहित दिखने वाले संकेत देकर, यह एक सामान्य रूप से सहायक प्रणाली को धोखे से हैकर हमलों का समर्थन करने के लिए मजबूर कर देता है। मैलवेयर और एआई-संचालित स्वचालन का यह मिश्रण एक नए स्तर की जटिलता का संकेत देता है जिसके बारे में सुरक्षा टीमों को सतर्क रहना चाहिए।
रैनसमवेयर भी लगातार विकसित हो रहा है । पारंपरिक आक्रमण विधियों पर निर्भर रहने के बजाय, कई ऑपरेटर अब नए प्रवेश बिंदुओं जैसे कि असुरक्षित क्रेडेंशियल, असुरक्षित सेवाएं और तृतीय-पक्ष पहुंच की ओर रुख कर रहे हैं। यह समझना कि हमलावर अपना प्रारंभिक आधार कहां से प्राप्त कर रहे हैं, एन्क्रिप्शन रैनसम शुरू होने से पहले ही आपकी सुरक्षा को मजबूत करने की कुंजी है।
अंत में, एक दुर्भावनापूर्ण क्रोम एक्सटेंशन, जो एक वैध व्यावसायिक उत्पादकता उपकरण होने का दिखावा कर रहा है, अनजाने उपयोगकर्ताओं से संवेदनशील डेटा चुपके से इकट्ठा कर रहा है। शुरुआती रिपोर्ट इंटरनेट के दूरस्थ कोनों से आई हैं, लेकिन शुरुआती सफलता को देखते हुए, इन हमलों का फैलना निश्चित है। इस तरह के ब्राउज़र-आधारित हमले विशेष रूप से खतरनाक होते हैं क्योंकि वे विश्वसनीय वातावरण में काम करते हैं और अक्सर पारंपरिक सुरक्षा प्रणालियों को भेद देते हैं।
इनमें से प्रत्येक खतरा एक सरल वास्तविकता को पुष्ट करता है: आधुनिक हमले शायद ही कभी स्पष्ट रूप से दुर्भावनापूर्ण प्रतीत होते हैं। वे इसलिए सफल होते हैं क्योंकि वे सामान्य व्यावसायिक गतिविधि से मिलते-जुलते हैं। वे अंतिम उपयोगकर्ता की प्रवृत्तियों का लाभ उठाते हैं।
ये खतरे कैसे काम करते हैं, इनका आपके संगठन पर क्या प्रभाव पड़ता है, और इनसे बचने के लिए आप कौन से व्यावहारिक कदम उठा सकते हैं, यह जानने के लिए आगे पढ़ें।
क्रेग
साइबरहूट के सीईओ और सह-संस्थापक


इस माह के vCISO कॉर्नर में , डेव स्टेसी, CISSP, FLMI , मध्य पूर्व में चल रहे संघर्ष से जुड़ी हैकर गतिविधियों में हालिया वृद्धि पर अपने विचार साझा करते हैं और बताते हैं कि संगठनों को किन बातों पर ध्यान देना चाहिए। उनकी सलाह में इस बात पर प्रकाश डाला गया है कि ये घटनाएँ साइबर खतरों में वृद्धि क्यों करती हैं और व्यवसायों द्वारा अपनी सुरक्षा को मजबूत करने के लिए उठाए जा सकने वाले व्यावहारिक कदमों की रूपरेखा प्रस्तुत की गई है।
मध्य पूर्व की बदलती स्थिति को देखते हुए, मैं आपको कंपनी की सूचना संपत्तियों की सुरक्षा के संबंध में अतिरिक्त सतर्कता बरतने और हर पहलू पर पूरी तरह से ध्यान देने की सलाह देता हूं। हमने पहले ही एक अमेरिकी कंपनी (स्ट्राइकर) पर एक बड़ा हमला देखा है, जिसके कारण कारोबार में भारी व्यवधान और डेटा हानि हुई, क्योंकि स्ट्राइकर के हजारों उपकरणों से बड़ी मात्रा में डेटा मिटा दिया गया था। खबरों के अनुसार, 50,000 से अधिक कर्मचारियों को सभी नेटवर्क से डिस्कनेक्ट करने और अपने कंपनी उपकरणों को चालू न करने के लिए कहा गया था।
वाइपर हमलों में आमतौर पर ऐसे दुर्भावनापूर्ण सॉफ़्टवेयर का इस्तेमाल होता है जो संक्रमित उपकरणों पर मौजूद सभी डेटा को मिटाने के लिए डिज़ाइन किए गए होते हैं। स्ट्राइकर हमले की जानकारी रखने वाले एक विश्वसनीय सूत्र ने नाम न छापने की शर्त पर क्रेब्सऑनसिक्योरिटी को बताया कि इस मामले में हमलावरों ने सभी कनेक्टेड उपकरणों पर 'रिमोट वाइप' कमांड जारी करने के लिए माइक्रोसॉफ्ट इंट्यून का इस्तेमाल किया है। इसके अलावा, ऐसा लगता है कि हमलावरों ने इस हमले को अंजाम देने के लिए एक सफल फ़िशिंग ऑपरेशन के ज़रिए एक विशेषाधिकार प्राप्त इंट्यून सिस्टम एडमिनिस्ट्रेटर अकाउंट हासिल कर लिया होगा। ईरान ने इस हमले की ज़िम्मेदारी लेते हुए कहा है कि यह उनके देश के खिलाफ अमेरिकी सैन्य कार्रवाई के बदले में किया गया था।
मुझे लगता है कि ईरानी हैकर्स और उनके समर्थकों के साथ-साथ अराजकता और भ्रम का फायदा उठाने की कोशिश करने वाले अवसरवादियों द्वारा इस तरह के और हमले होने की संभावना है। जबकि मुख्यधारा मीडिया सैन्य संघर्ष के पारंपरिक रूपों (जैसे, जहाज, विमान, बम, मिसाइलें आदि) पर ध्यान केंद्रित करता है, साइबरस्पेस अमेरिका और सहयोगी देशों में सरकारी और व्यावसायिक नेटवर्क पर हमलों के लिए एक नया "मोर्चा" बनने की संभावना है। इसका उद्देश्य अराजकता पैदा करना और आर्थिक कठिनाई पैदा करना है। मेरी राय में, कोई भी संगठन इस खतरे से सुरक्षित नहीं है।
इस परिस्थिति में, आपके लिए सबसे अच्छा उपाय यह होगा कि आप:

क्या आपको CyberHoot पसंद आया? हमें आपकी मदद चाहिए। कृपया नीचे दिए गए लिंक्स का इस्तेमाल करके हमें अपनी समीक्षा दें!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com

- G2
CyberHoot पर समीक्षा कैसे दें, इस बारे में अधिक जानकारी के लिए, कृपया नीचे दिए गए संक्षिप्त वीडियो देखें। ध्यान दें: फर्जी समीक्षाओं से बचने के लिए, प्रत्येक समीक्षा वेबसाइट को ईमेल खाता पंजीकरण प्रक्रिया के माध्यम से आपकी पहचान बनाने और सत्यापित करने की आवश्यकता होगी।

वेक्टर डेटाबेस , जिसे वेक्टर स्टोर भी कहा जाता है , एक विशेष डेटा सिस्टम है जिसे वेक्टर एम्बेडिंग को स्टोर करने और खोजने के लिए डिज़ाइन किया गया है। वेक्टर एम्बेडिंग, मशीन लर्निंग मॉडल द्वारा बनाए गए टेक्स्ट, इमेज या अन्य डेटा के संख्यात्मक निरूपण होते हैं। ये एम्बेडिंग अर्थपूर्ण अर्थ को ग्रहण करते हैं, जिससे सिस्टम सटीक कीवर्ड के बजाय समानता के आधार पर जानकारी खोज सकते हैं ।
वेक्टर डेटाबेस आधुनिक एआई प्रणालियों का एक प्रमुख घटक हैं, विशेष रूप से वे जो सिमेंटिक सर्च और रिट्रीवल-ऑगमेंटेड जेनरेशन (आरएजी) का उपयोग करते हैं । "क्या इस दस्तावेज़ में ये शब्द हैं" पूछने के बजाय, सिस्टम पूछता है "कौन से दस्तावेज़ इस प्रश्न के अर्थ में सबसे अधिक समान हैं।"
ज़्यादा पढ़ने के लिए यहां क्लिक करें!
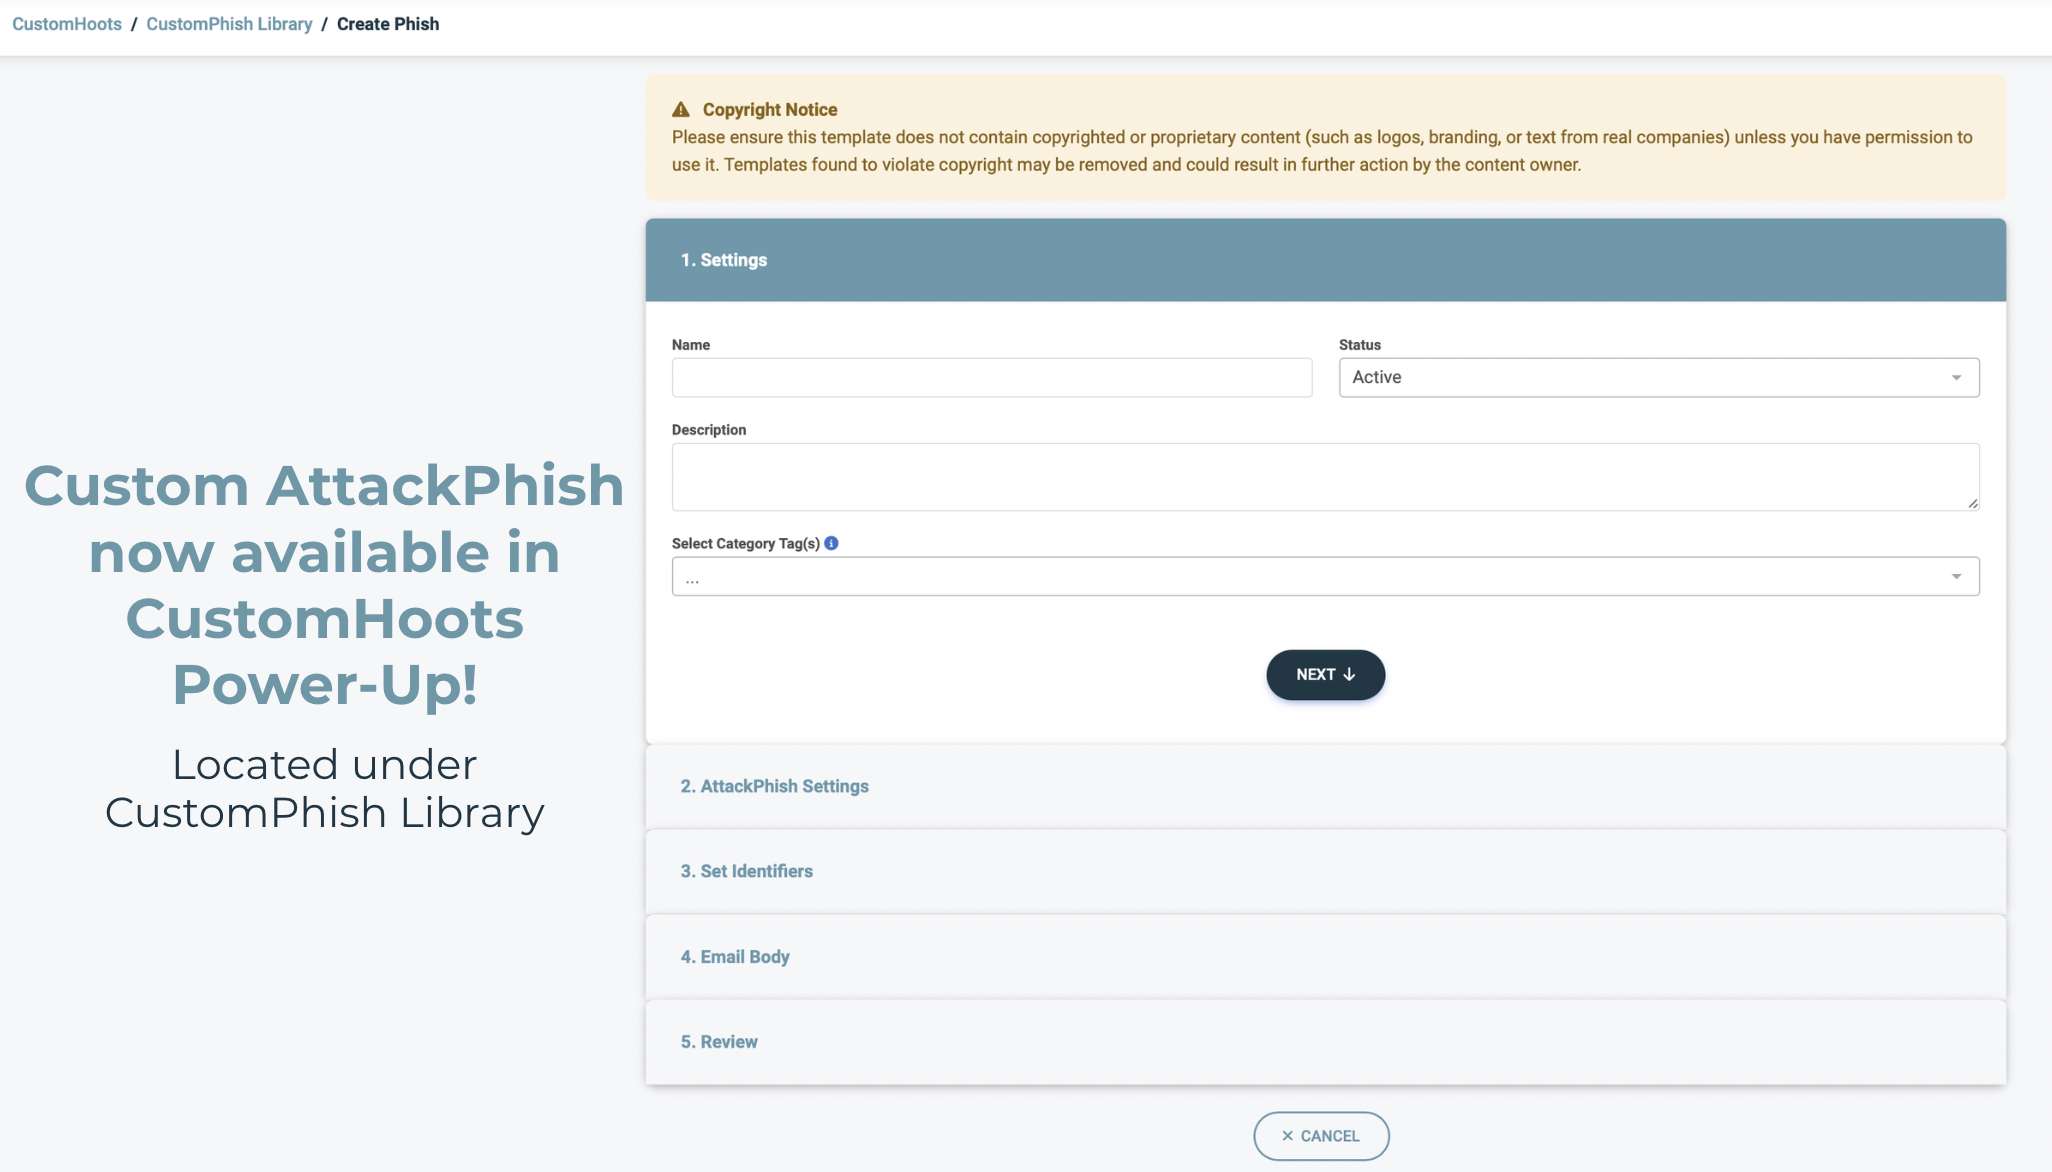
हम साइबरहूट के ऑटोपायलट प्लेटफॉर्म में एक नई सुविधा, कस्टम अटैकफिश (Custom AttackPhish) को पेश करते हुए उत्साहित हैं , जो प्रशासकों को फिशिंग सिमुलेशन चलाने में अधिक लचीलापन प्रदान करती है। कस्टम अटैकफिश ( जो हमारे कस्टमहूट्स पावर-अप में उपलब्ध है ) के साथ, प्रशासक ऐसे अनुकूलित फिशिंग अभियान बना और लॉन्च कर सकते हैं जो उनके उपयोगकर्ताओं को वास्तविक दुनिया में सामना करने वाले खतरों को बेहतर ढंग से दर्शाते हैं।
इससे संगठनों को अधिक प्रासंगिक सुरक्षा जागरूकता प्रशिक्षण प्रदान करने में मदद मिलती है, साथ ही उपयोगकर्ताओं की फ़िशिंग प्रयासों को पहचानने और उनका जवाब देने की क्षमता में सुधार होता है।
यदि आपको अतिरिक्त सहायता की आवश्यकता है, तो आप हमेशा support@cyberhoot.com पर हमारी सहायता टीम से संपर्क कर सकते हैं।

आज ही CyberHoot के रेफरल प्रोग्राम में शामिल हों और अपने एक्सक्लूसिव रेफरल लिंक के माध्यम से रजिस्टर करने वाले सभी ग्राहकों से एक वर्ष तक होने वाली कुल आय का 20% हिस्सा कमाना शुरू करें। रेफरल पार्टनर के रूप में, आपको न केवल वित्तीय पुरस्कार मिलेंगे, बल्कि दूसरों को सुरक्षा के प्रति जागरूक बनाने और उन्हें साइबर खतरों से बचाने में मदद करने की संतुष्टि भी मिलेगी। देर न करें, अभी https://cyberhoot.com/referral-program/ पर साइन अप करें ।
ऑटोपायलट के डैशबोर्ड के माध्यम से रेफरल:
एक ज़्यादा जागरूक और सुरक्षित दुनिया बनाने के हमारे मिशन में साइबरहूट से जुड़ें! अपने किसी दोस्त को साइबरहूट ऑटोपायलट की सिफ़ारिश करें, और उन्हें पहले महीने का मुफ़्त लाभ मिलेगा। आपके रेफ़रल लिंक का इस्तेमाल करने वाले हर नए साइन-अप के लिए, आपको अपने खाते में एक मुफ़्त महीना मिलेगा। यह ऑफ़र सिर्फ़ पहली बार साइबरहूट में पंजीकरण कराने वालों के लिए है।

क्या आप किसी ऐसे व्यक्ति को जानते हैं जो हाल ही में साइबर हमले, फ़िशिंग ईमेल या सोशल इंजीनियरिंग फ़ोन कॉल से बाल-बाल बचा है? साइबरहूट के मुफ़्त साइबर सुरक्षा प्रशिक्षण की सिफ़ारिश करें। उन्हें छह (6) वीडियो (प्रत्येक वीडियो 3-4 मिनट का) और हमारे सकारात्मक सुदृढीकरण, अति-यथार्थवादी, फ़िशिंग सिमुलेशन में से एक मिलेगा। और वह भी मुफ़्त।
पंजीकरण : https://cyberhoot.com/individuals
साइबरहूट श्वेत पत्र डाउनलोड करें - हूटफिश, अटैकफिश से कैसे बेहतर है
बिल्कुल नया: साइबर सुरक्षा सांख्यिकी पर 2025 इन्फोग्राफिक्स
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ें
अधिकांश फ़िशिंग परीक्षण आपके कर्मचारियों से झूठ बोलते हैं। लेकिन यह परीक्षण पहले ही नमस्कार कर लेता है! HootPhish लोगों को सीधे-सीधे बता देता है: यह...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।