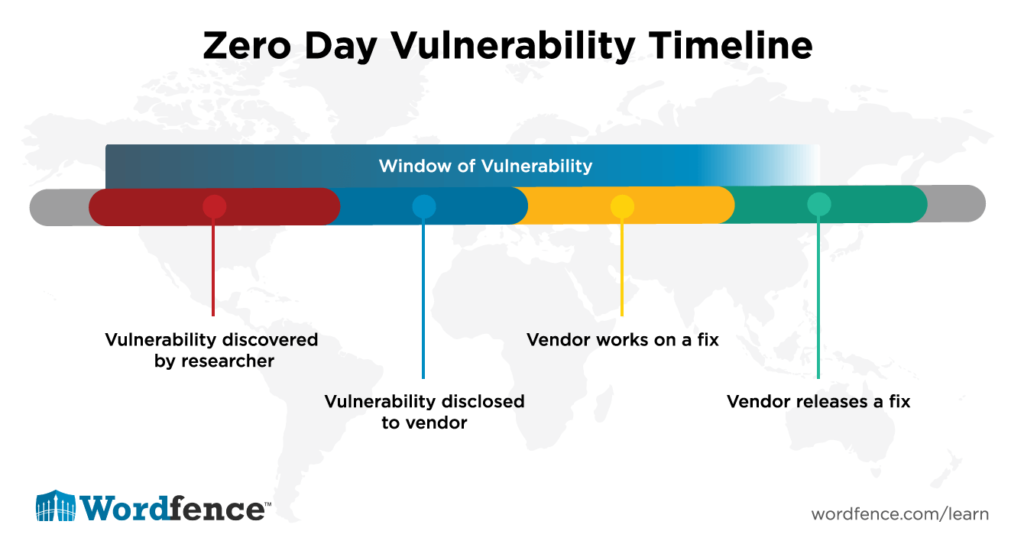
ज़ीरो डे वल्नरेबिलिटी एक ऐसी सुरक्षा खामी है जिसके बारे में सॉफ़्टवेयर विक्रेता या जिस व्यवसाय में यह पाई जाती है, उसे जानकारी नहीं होती और इसके लिए अभी तक कोई पैच जारी नहीं किया गया है । "ज़ीरो डे" शब्द का तात्पर्य यह है कि डेवलपर्स के पास सॉफ़्टवेयर या हार्डवेयर में हाल ही में पाई गई सुरक्षा खामी को ठीक करने के लिए शून्य दिन का समय था। "ज़ीरो डे अटैक" तब होता है जब हार्डवेयर या सॉफ़्टवेयर के डेवलपर्स द्वारा अभी तक पैच न की गई (संभवतः उन्हें इसकी जानकारी भी न हो) किसी खामी का फायदा उठाकर हैकर्स उसे भेद देते हैं। इस खामी का फायदा उठाकर हैकर्स सॉफ़्टवेयर या हार्डवेयर की "ज़ीरो डे" वल्नरेबिलिटी के माध्यम से सिस्टम में सेंध लगा सकते हैं।
जुलाई 2014 में, गूगल ने "ज़ीरो डे इनिशिएटिव" शुरू किया, जो गूगल के सुरक्षा विश्लेषकों द्वारा बनाया गया एक कार्यक्रम था, जिसका उद्देश्य ज़ीरो डे की कमज़ोरियों का पता लगाना था; इस टीम को "प्रोजेक्ट ज़ीरो" कहा जाता है। प्रोजेक्ट ज़ीरो के शोधकर्ता हार्डवेयर और सॉफ़्टवेयर समाधानों में कमज़ोरियों का पता लगाते हैं और इन निष्कर्षों की रिपोर्ट उत्पाद निर्माता को देते हैं। वे सुरक्षा खामियों को ठीक करने के लिए मिलकर काम करते हैं और खामी पूरी होने पर सार्वजनिक रूप से पैच जारी करते हैं।
प्रोजेक्ट जीरो बग बाउंटी प्रोग्राम के समान है , जो कई वेबसाइटों, संगठनों और सॉफ्टवेयर डेवलपर्स द्वारा पेश किया जाने वाला एक ऐसा कार्यक्रम है जहां व्यक्ति विक्रेताओं के उत्पाद में बग या कमजोरियों की रिपोर्ट करने के लिए पहचान और मौद्रिक भुगतान प्राप्त कर सकते हैं।
संबंधित शब्द: बग बाउंटी प्रोग्राम , ज़िम्मेदार प्रकटीकरण , भेद्यता
संबंधित पाठ्य सामग्री:
हैकर्स वर्डप्रेस प्लगइन में ज़ीरो-डे का फायदा उठाकर दुष्ट एडमिन अकाउंट बना रहे हैं
मित्सुबिशी इलेक्ट्रिक में डेटा उल्लंघन एंटीवायरस सॉफ़्टवेयर में ज़ीरो-डे भेद्यता के कारण हुआ
सूत्रों का कहना है:
"प्रोजेक्ट ज़ीरो से मिलिए, गूगल की बग-हंटिंग हैकर्स की गुप्त टीम"
एक व्यवसाय के रूप में आप जीरो-डे कमजोरियों पर कैसे प्रतिक्रिया देते हैं, यह इस बात पर निर्भर करता है कि आप स्वयं हार्डवेयर (HW) या सॉफ्टवेयर (SW) विकसित करते हैं या आप अन्य कंपनियों के हार्डवेयर और सॉफ्टवेयर का उपयोग करते हैं।
जो व्यवसाय हार्डवेयर या सॉफ़्टवेयर विकसित नहीं करते हैं, उन्हें बस एक सुरक्षा संबंधी कमियों से निपटने के लिए एक वल्नरेबिलिटी अलर्ट मैनेजमेंट पॉलिसी और प्रक्रिया की आवश्यकता होती है, जो उनके द्वारा उपयोग किए जाने वाले हार्डवेयर और सॉफ़्टवेयर में पाई जाती हैं। यह प्रक्रिया निर्धारित करती है कि आपको अपने उपकरणों को जोखिम की गंभीरता या आकार के अनुसार कितनी जल्दी पैच करना है। ऐसे जोखिमों के लिए जो आपके नेटवर्क में पूर्ण सेंधमारी का संकेत देते हैं, जहां एक्सप्लॉइट कोड उपलब्ध है, और जिन सेवाओं पर हमला किया जा रहा है उनके लिए इंटरनेट-सक्षम पोर्ट और प्रोटोकॉल हैं, आपकी पॉलिसी में यह निर्देश होगा - सब कुछ रोकें और तुरंत पैच करें। एआई के ज़ीरो-डे डिस्कवरी टूल्स की बढ़ती लोकप्रियता और गति को देखते हुए, स्वचालित पैचिंग चालू करें। प्रतीक्षा करने से सेंधमारी का खतरा बढ़ जाता है क्योंकि एआई कुछ ही मिनटों और घंटों में नए महत्वपूर्ण पैच को रिवर्स इंजीनियर कर सकता है। डाउनटाइम की कीमत पर भी, इसके लिए अपनी VAMP प्रक्रियाओं को अपडेट करें। हमारे विचार में, सेंधमारी की तुलना में डाउनटाइम का सामना करना कहीं बेहतर है।
नया दृष्टिकोण: हार्डवेयर या सॉफ्टवेयर विकसित करने वाले व्यवसायों के लिए, आपको एआई जीरो-डे डिस्कवरी टूल को ढूंढना और स्वयं पर इसका उपयोग करना होगा। कोड जारी न करें जब तक आप अपने हार्डवेयर और सॉफ्टवेयर में एआई द्वारा उत्पन्न बग्स को ठीक नहीं कर लेते।
पुराना दृष्टिकोण: हार्डवेयर या सॉफ्टवेयर विकसित करने वाले व्यवसायों के लिए, आपको अपने विकास प्रक्रियाओं में बग बाउंटी और ज़िम्मेदार प्रकटीकरण कार्यक्रम या प्रक्रिया को शामिल करना चाहिए। अपनी वेबसाइट पर, सॉफ़्टवेयर में गंभीर बग की रिपोर्ट करने का तरीका और उन्हें रिपोर्ट करने का उचित तरीका सूचीबद्ध करें।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।